Тенденции в области автомобильной безопасности:
Внимание к безопасности также возросло благодаря внедрению зональной архитектуры по сравнению с традиционной доменной архитектурой. В доменной архитектуре электронные блоки управления (ЭБУ) со схожими функциями объединены в подсеть, что приводит к образованию множества независимых доменов. Эти домены делятся на системы привода и трансмиссии, управления кузовом, климат-контроля и так далее, и каждый из них может быть разработан для обеспечения различного уровня безопасности в зависимости от его значимости для транспортного средства. В отличие от этого, в зональной концепции ЭБУ подключены к локальному зональному контроллеру и шлюзам. В зональной архитектуре функции нескольких доменных контроллеров сосредоточены в централизованном контроллере. Такая концентрация снижает стоимость и сложность системы, поэтому зональная архитектура все чаще выбирается вместо доменной. Одним из недостатков зональной архитектуры является то, что она требует от ЭБУ из разных доменов совместного использования коммуникационной сети, что означает, что все ЭБУ в зональной архитектуре должны соответствовать более высоким уровням безопасности.

Рисунок 1. Доменная архитектура против зональной архитектуры.
Для обеспечения безопасности в автомобильной отрасли государственные органы и международные организации по стандартизации требуют от производителей принятия новых стандартов, таких как ISO/SAE 21434, и нормативных актов, таких как UNECE (Экономическая комиссия ООН для Европы) WP.29 R155/R156, а также аналогичных нормативных актов, применимых в конкретных географических регионах.
ISO 21434 — это относительно новый стандарт кибербезопасности в автомобильной промышленности. Он фокусируется на инженерных и технологических требованиях на протяжении всего жизненного цикла продукта и включает в себя организационные политики, процессы разработки продукта и управление вопросами безопасности на протяжении всего жизненного цикла продукта. Для соответствия транспортных средств стандартам кибербезопасности этот стандарт должен быть принят на протяжении всей цепочки поставок, самими производителями, а также прямыми поставщиками и поставщиками программного обеспечения и полупроводниковых компонентов.
UNECE R155 и R156 — это нормативные акты по кибербезопасности, принятые на сегодняшний день 65 странами. Автопроизводители должны внедрить их для продажи своих автомобилей в этих странах, и с июля 2024 года соответствие является обязательным для всех новых автомобилей, находящихся в производстве.
Регламент ЕЭК ООН ссылается на технические спецификации ISO 21434 и требует внедрения системы управления кибербезопасностью (СУКБ). Эта система должна охватывать весь жизненный цикл транспортного средства, от разработки до утилизации. В течение всего этого времени СУКБ требует мониторинга киберугроз и внедрения процесса их смягчения. В некоторых случаях метод смягчения может заключаться в своевременном обновлении прошивки в уязвимом ЭБУ. Поэтому для соответствия требованиям ЕЭК ООН во всех транспортных средствах стали необходимы обновления прошивки по беспроводной сети. Встроенная система ЭБУ должна включать в себя безопасную загрузку, безопасные обновления прошивки и безопасную связь для обеспечения надежных обновлений прошивки по беспроводной сети.
Одним из примеров приложения, требующего возможности обновления по беспроводной сети и высокого уровня аутентификации, является беспроводная зарядка персональных устройств в салоне автомобиля. Консорциум беспроводной передачи энергии (WPC), который управляет спецификациями беспроводной зарядки Qi®, обеспокоен вредоносными зарядными устройствами, которые повреждают телефоны и другие устройства. Стандарты Qi 1.3 и более поздний Qi 2.0 требуют от беспроводных зарядных устройств криптографической аутентификации для зарядки высокой мощности. Для обеспечения такой аутентификации беспроводные зарядные устройства, соответствующие стандарту Qi, должны иметь встроенные в аппаратное обеспечение сертификаты единиц продукции (Product Unit Certificates). Эти сертификаты представляют собой сертификаты с открытым ключом, которые производители могут получить у авторизованных центров сертификации WPC. Зарядные устройства также должны включать в себя высокозащищенное оборудование CC EAL (Common Criteria Evaluation Assurance Level) или JIL (Joint Interpretation Library), способное к аутентификации на основе подписи ECC, безопасному хранению ключей и безопасному хранению сертификата X.509.
Безопасность программного и аппаратного обеспечения:
Функция безопасной загрузки имеет первостепенное значение для установления доверия к ЭБУ, поскольку безопасный загрузчик гарантирует подлинность работающей на устройстве прошивки и отсутствие изменений, внесенных во время или после заводского производства. Таким образом, загрузчик отвечает за обеспечение подлинности используемой прошивки от производителя или непосредственного поставщика. Сегмент памяти контроллеров, в котором хранится безопасный загрузчик, должен быть неизменяемым (или не подлежащим модификации), поэтому он должен быть защищен от записи и программироваться только один раз во время первоначального заводского программирования. В последовательности загрузки контроллер цифровых сигналов реального времени запускает безопасный загрузчик для проверки подлинности и целостности образов приложений. Подлинность и целостность могут быть проверены с помощью алгоритма цифровой подписи на эллиптических кривых (ECDSA) и хеш-алгоритмов. На рисунке 2B показаны шаги по созданию приложения с подписанным образом, а на рисунке 2C — процесс проверки приложения с использованием встроенного контроллера цифровых сигналов реального времени. На рисунке 2C показано использование хеш-функции SHA-256 для получения синтеза и проверки шага с помощью алгоритмов ECDSA и ECDSA P-256.
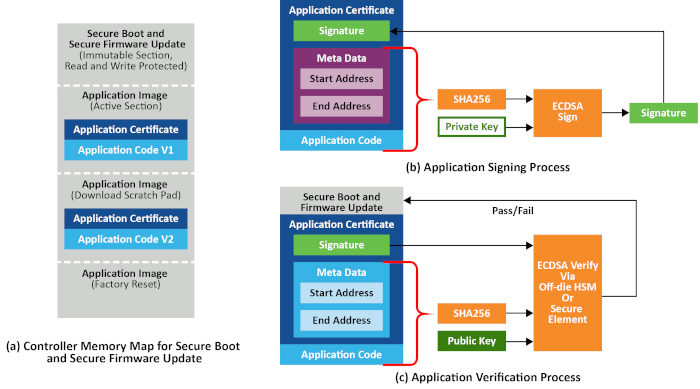
Рисунок 2. Процесс безопасной загрузки, обновление прошивки и карта памяти контроллера.
Функция безопасного обновления прошивки может представлять собой неизменяемый раздел контроллера цифровых сигналов реального времени и отвечает за взаимодействие с центральным шлюзом по сети транспортного средства для получения нового образа приложения. Поскольку образ приложения включает функциональный IP-адрес узла, разработчикам необходимо предусмотреть использование шифрования и аутентификации узла через интерфейс связи, чтобы избежать раскрытия образа прошивки. На рисунке 2A показана карта памяти контроллера с функцией обновления прошивки; обычно она включает три раздела приложения: один для текущего активного образа, один для загрузки нового образа и раздел сброса к заводским настройкам для хранения образа по умолчанию в качестве механизма восстановления в случае сбоя. Обновление прошивки также должно проверять подлинность и целостность, а также процесс безопасной загрузки и должно реализовывать политику обновления, чтобы прошивка могла быть обновлена только до более новой версии. Обновление прошивки также должно реализовывать метод восстановления системы, который полезен в определенных ситуациях, например, когда активный образ приложения или загруженное приложение не проходят проверку подлинности.
Для реализации этих функций безопасности рекомендуется использовать внешний аппаратный модуль безопасности (HSM) в сочетании с защищенным микроконтроллером или контроллером цифровых сигналов (DSC), либо микроконтроллер/DSC со встроенным HSM в одном корпусе. Микроконтроллер/DSC со встроенным HSM выгоден, когда требуется компактность. Встроенные решения безопасности, использующие, например, dsPIC33 DSC, поддерживают как внутренние, так и внешние HSM; оба варианта широко используются автопроизводителями. HSM служат в качестве защищенного анклава, когда защищенная область хранения ключей и криптографические модули отделены от основной системы микроконтроллера/DSC. Это снижает риск безопасности по сравнению с микроконтроллером, который хранит ключи во внутренней памяти. Защищенный микроконтроллер/DSC дополняет внешний HSM такими функциями, как неизменяемая защищенная загрузочная память, однократно программируемая флэш-память и возможность отключения доступа к режиму отладки. Платформа ЭБУ на основе HSM и семейства защищенных микроконтроллеров лучше подходит, поскольку позволяет выбирать подходящий микроконтроллер в зависимости от требований к памяти и функциям.
Разработка с использованием внешнего или интегрированного HSM требует детального понимания безопасности и тщательного анализа многочисленных параметров конфигурации для удовлетворения специфических требований безопасности каждого приложения и желаемых профилей безопасности. Поэтому важно начинать разработку с экосистемы инструментов, которая предлагает быстрое аппаратное прототипирование и графические конфигураторы. Еще одним важным аспектом является безопасное программирование ключей и секретных данных в HSM на этапе производства без раскрытия конфиденциальной информации. Эта проблема была решена некоторыми поставщиками полупроводников для HSM, которые предлагают безопасную поставку HSM. Эти устройства значительно упрощают производство.
Современные ЭБУ разработаны в соответствии с AUTOSAR (Automotive Open System Architecture). Поэтому разработка в области безопасности требует HSM и защищенного микроконтроллера/DSC, совместимого с доступными на рынке программными компонентами AUTOSAR. AUTOSAR поддерживает реализацию безопасности через различные функциональные блоки.
На рисунке 3 представлена концептуальная схема архитектуры AUTOSAR. Внизу находится DSC, или физический микроконтроллер, а вверху — базовое программное обеспечение (BSW). BSW далее подразделяется на сервисный уровень, уровень абстракции ЭБУ и уровень абстракции микроконтроллера (MCAL). Выше находится уровень среды выполнения (RTE), который предоставляет стандартизированный интерфейс для доступа приложения к нижележащим уровням. Он также обеспечивает связь между компонентами приложения верхнего уровня, программирует BSW и управляет ресурсами и экземплярами BSW. Вверху уровень приложения сегментирован на программные компоненты AUTOSAR (SW-C). Уровень приложения состоит из множества программных компонентов, каждый из которых выполняет определенную функцию для ЭБУ.
BSW имеет стандартный интерфейс для использования функций безопасности, таких как криптографические периферийные устройства, доверенные якоря и модули HSM. Архитектура AUTOSAR разделяет реализацию криптографии на три уровня: сервисный уровень, уровень аппаратной абстракции и MCAL. Сервисный уровень содержит менеджер криптографических служб (CSM). Компоненты приложений взаимодействуют с CSM для доступа к базовой криптографической библиотеке, HSM и для программирования криптографических функций.
Криптографический стек может быть сконфигурирован для использования аппаратных криптографических функций, доступных в DSC, или внешних криптографических устройств, таких как внешний вспомогательный HSM. Стек AUTOSAR может включать использование внешнего HSM через последовательный периферийный интерфейс (SPI) MCAL и соответствующий криптографический драйвер от поставщика HSM.
Основная функция безопасности обеспечивается криптографическим стеком, который имеет доступ к криптографическим примитивам и управлению ключами. AUTOSAR поддерживает три защищенных протокола связи: SecOC (Secure Onboard Communication), TLS (Transport Layer Security) и IPsec (Internet Protocol Security). SecOC — это открытый стандарт, разработанный организацией AUTOSAR, и он предпочтителен для безопасной связи между ЭБУ. Его можно использовать в сетях CAN, Ethernet или LIN. Программное обеспечение BSW от AUTOSAR включает в себя безопасную диагностику и обнаружение вторжений. Дополнительные функции, такие как безопасное обновление прошивки, могут быть реализованы в криптографическом стеке.

Рисунок 3. Криптографические функции AUTOSAR.
Заключение:
Тенденция на рынке подключенных автомобилей порождает опасения по поводу конфиденциальности и безопасности для государственных органов, автопроизводителей и водителей. Поэтому новые правила требуют, чтобы автомобили были оснащены средствами кибербезопасности для защиты конфиденциальности данных и повышения уровня безопасности. Кибербезопасность охватывает всю цепочку поставок, от автопроизводителей до поставщиков компонентов. Разработчики могут использовать модуль HSM вместе с защищенным микроконтроллером/DSC или микроконтроллер/DSC со встроенным HSM в одном корпусе. Кроме того, экосистема инструментов быстрого прототипирования, библиотек и графических конфигураторов для HSM упрощает разработку. Наличие библиотек AUTOSAR и поддержки также снижает трудозатраты на проектирование. Идеальная экосистема для DSC или микроконтроллера в автомобиле должна полностью соответствовать AUTOSAR, стандарту функциональной безопасности ISO 26262, дополнительной сертификации функциональной безопасности и библиотекам безопасности. Для получения дополнительной информации об AUTOSAR, автомобильной кибербезопасности и функциональной безопасности в соответствии со стандартом ISO 26262 обратитесь к автомобильной экосистеме DSC dsPIC33

Автор: Нельсон Александер, главный инженер и менеджер по маркетингу продукции Microchip Technology.