




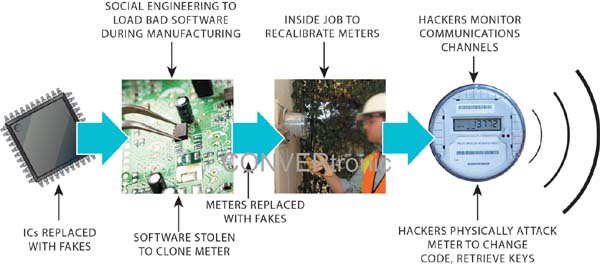
 Безопасность становится все более важным аспектом интеллектуальных энергосетей. Учитывая периодические атаки на инфраструктуру интеллектуальных энергосетей, существует явная угроза, и стабильное электроснабжение во всех странах находится под угрозой со стороны враждебных сил. В ответ на это значительное внимание уделяется информационной безопасности; таким образом, многие решения основаны на сквозном шифровании между устройствами, предназначенными для сбора данных в интеллектуальной энергосети, и системами диспетчерского управления и сбора данных (SCADA), которые анализируют данные и реагируют на них. Этот акцент на информационной безопасности, несомненно, имеет решающее значение, поскольку данные «в процессе передачи» должны быть защищены с помощью криптографии, основанной на стандартах. Однако даже при самом надежном сквозном шифровании в безопасности интеллектуальных энергосетей есть слабые места: сами установленные устройства крайне уязвимы для атак.
Криптография — это безопасность, не так ли?
Хотя инструменты шифрования необходимы для обеспечения конфиденциальности и подлинности передаваемых данных и инструкций, важно отметить, что они являются лишь частью решения. Наибольшая ценность криптографии заключается в защите данных во время их передачи или хранения, чтобы предотвратить расшифровку или фальсификацию. Хотя некоторые считают, что сложная радиочастотная несущая или несущая линия электропередачи со скачкообразным изменением частоты обеспечивают достаточную безопасность для «скрытия» данных, эта защита может быть легко взломана злоумышленниками. Представьте себе злоумышленника, создающего произвольную инструкцию для открытия дистанционного выключателя на интеллектуальном счетчике: электроснабжение может быть прервано для большого числа людей, и энергетическая компания будет завалена жалобами. Это не только приведет к значительному снижению доходов и серьезным неудобствам для пострадавших, но и может представлять угрозу для жизни в регионах, где кондиционирование воздуха крайне необходимо.
Но что происходит с данными до того, как они попадают в канал связи, и после того, как они покидают его? Ключи шифрования существуют по обе стороны коммуникационных каналов для шифрования, расшифровки, аутентификации или проверки передаваемых данных. Хотя шифрование данных в канале связи имеет критически важное значение для защиты информации на этапе ее передачи от установленного датчика к системе управления, защита секретных ключей, используемых в шифровании, еще важнее. Если эти ключи скомпрометированы, безопасность сети также может быть скомпрометирована. Конечные устройства, установленные в интеллектуальной сети, должны учитывать безопасность ключей для обеспечения более комплексного решения в области безопасности. Технология защищенных финансовых терминалов придает большое значение защите ключей и использует многоуровневую защиту для защиты секретных ключей на чипе от физических и аналитических атак.
Достоверность данных и инструкций, циркулирующих в интеллектуальной энергосети, — не единственный источник атак, влияющих на электроснабжение. Более сложные вирусы, такие как Stuxnet, продемонстрировали опасность атак, которые коренным образом изменяют поведение установленного оборудования таким образом, что это трудно обнаружить. Один из типов атак, известный как «атака нулевого дня», использует уязвимости систем, которые можно стереть или перепрограммировать, тем самым незаметно компрометируя систему. Мы должны беспокоиться не только об оборудовании при его вводе в эксплуатацию, но и всякий раз, когда оно уязвимо для неправильного программирования, например, во время его производства.
Но что может пойти не так?
Разработка системы с учетом требований безопасности — сложный, трудоемкий процесс, требующий специальных знаний в этой области. Стоит ли это вложений? Рассмотрим уже установленный интеллектуальный счетчик. Поскольку счетчики, как правило, не защищены, так как находятся в наших домах, они легко доступны посторонним. Если для обработки приложений и связи в этом счетчике используется обычный микроконтроллер, то, вероятно, существует вектор атаки через программный интерфейс, позволяющий злоумышленнику перепрограммировать счетчик или даже прочитать его содержимое. При наличии достаточных ресурсов и времени кто-то может даже создать программу, которая ведет себя точно так же, как программа счетчика, но содержит скрытые вирусы, собирающие ключевые данные или изменяющие отчеты о потреблении электроэнергии.
Установленные счетчики необходимо защищать, чтобы гарантировать сохранность их функций. Однако, оглядываясь назад, мы видим еще более уязвимое место счетчика: производственное предприятие. Всегда существует вероятность того, что социальная инженерия может предоставить злоумышленникам доступ к его IP-адресу и производственному процессу. Всего за несколько тысяч долларов злоумышленник может приобрести программное обеспечение, провести его обратное проектирование, модифицировать его и внедрить новую программу в производственный процесс. Более того, злоумышленник может продать программное обеспечение конкуренту, тем самым предоставив другой компании несправедливое преимущество, полученное за счет ее расходов на исследования и разработки.
Как защитить жизненный цикл продукта?
Хорошо продуманный жизненный цикл учитывает угрозы на каждом этапе разработки и производства продукта и определяет, требуют ли такие угрозы принятия контрмер. Для обеспечения безопасного жизненного цикла необходимо оценить следующие аспекты:
Убедитесь, что вы приобретаете подлинные микросхемы. Покупка через авторизованные или прямые каналы может помочь в этом, но существуют и криптографические методы. Компания Maxim Integrated продает защищенные микроконтроллеры и продукты для интеллектуальных энергосетей, которые могут быть предварительно запрограммированы ключом или сертификатом клиента, что гарантирует, что только данный клиент сможет разблокировать и запрограммировать микросхему.
Защитите свою интеллектуальную собственность. Предоставьте производственному отделу подписанный и зашифрованный код. Для этого необходимо встроить защищенный загрузчик в микроконтроллер системы для расшифровки и аутентификации программного обеспечения после его загрузки на чип. Шифрование обеспечивает защиту от обратного проектирования или клонирования.
Выполняйте только тот код, который был предназначен для выполнения. Безопасный загрузчик может использовать цифровую подпись в вашем программном обеспечении для проверки подлинности кода перед загрузкой или запуском приложения.
Общайтесь уверенно. Новые конфигурации, обновления прошивки и инструкции должны быть зашифрованы и подписаны, чтобы подтвердить, что они отправлены из надежного источника.
Защитите свои ключи в окружающей среде. Не храните ключи шифрования на отдельной микросхеме, отличной от той, где вы используете ключ, например, на внешней EEPROM. Если у вас есть защищенный микроконтроллер, отдельный от прикладного процессора, храните ключи на защищенной микросхеме и никогда не отправляйте их куда-либо еще. Злоумышленнику легко извлечь ключи, передаваемые по дорожкам на печатной плате.
Защитите ключи внутри вашей компании. Используйте ключи для разработки в инженерных целях, чтобы добавить функции безопасности в ваши продукты. Защитите доступ к производственным ключам, требуя от различных пользователей авторизации их использования. Модуль повышенной безопасности (HSM) может помочь реализовать некоторые из этих мер.
Не стоит полагаться на единственную точку отказа. Если злоумышленнику достаточно извлечь ключи из счетчика, чтобы скомпрометировать систему, он может потратить больше времени и денег на атаку, если будет знать, что может скомпрометировать всю систему. Опытные злоумышленники могут даже вскрыть микросхему и получить доступ к памяти с помощью микрозондов в поисках ключей. Используйте уникальные ключи или асимметричные криптографические методы, такие как цифровые подписи на эллиптических кривых.
В настоящее время, сосредоточившись исключительно на информационной безопасности, мы оставляем злоумышленникам огромную возможность для эксплуатации интеллектуальных энергосетей. Обеспечив безопасность на протяжении всего жизненного цикла установленного оборудования, мы повысим безопасность сети и значительно усложним злоумышленникам задачу нарушения электроснабжения.
Об авторе:
Крис Ардис — директор по развитию бизнеса в сфере интеллектуальных энергосетей в компании Maxim Integrated. Он работает в Maxim уже 15 лет и имеет степень бакалавра наук в области компьютерных наук, полученную в Техасском университете.








