К числу доступных методов относятся анализ больших объемов данных (Big Data) для выявления потенциально уязвимых тенденций, изменений в низкоуровневом коде контроллера и искусственный интеллект (ИИ).
 Мартин Вальдер, вице-президент Schneider Electric по отраслевым вопросам, отмечает: «Производственный сектор находится на ранних этапах внедрения ИИ. Например, в таких секторах, как автострахование, широко используется облачный ИИ для анализа исторических данных от различных поставщиков. В производстве мы только начинаем». Хотя Индустрия 4.0 и промышленный Интернет вещей (IIoT) могут предложить значительные конкурентные преимущества производителям, которые внедряют их на этих ранних этапах, внедрение также сопряжено с рисками. Безопасность является серьезной проблемой. По мере увеличения объема данных, передаваемых из технологий в облако, возникает обоснованное опасение, что они могут быть перехвачены в пути или скомпрометированы хакерами.
Томас Дейл, инженер-менеджер компании Omega, отмечает, что в ходе бесед с клиентами возникли вопросы о проблемах, связанных с небезопасными системами. «Зачем кому-то красть данные? Чтобы получить конкурентное преимущество? Чтобы украсть интеллектуальную собственность? Чтобы внедрить в систему ложные данные? Или это просто способ получить доступ к вашей системе для осуществления других действий, наносящих ущерб вашей финансовой системе? Мы много времени уделяем обсуждению безопасности. Это фундаментальный вопрос», — говорит он.
Когда данные хранились непосредственно на заводе, физическая изоляция и  относительная недоступность данных, хранящихся в ПЛК и промышленных компьютерах, означали, что безопасность не была столь серьезной проблемой. Однако ситуация изменилась, когда дискуссия переключилась на использование облачных технологий. «Некоторых людей и компании сдерживает страх перед кибербезопасностью и вопрос о том, как обеспечить безопасный интерфейс при использовании облака. Многие компании опасаются, что кто-то посторонний может получить доступ к данным в облаке», — говорит Стив Сэндс, менеджер по управлению продуктами и маркетингу в Festo. Джефф Барнс, менеджер по работе с корпоративными клиентами в Molex в Европе, разделяет это мнение и объясняет: «Увеличение возможностей подключения также увеличивает уязвимость и потенциал для кибератак».
Работники производственной отрасли не одиноки. Исследование PwC 2017 года показало, что почти 62% генеральных директоров по всему миру опасаются, что киберугрозы повлияют на перспективы роста их компаний. Для того чтобы сеть была действительно безопасной, она должна быть защищена повсеместно, от производственного цеха до облака. Уолдер соглашается с этим, отмечая, что Schneider помогает своим клиентам защитить эти основные системы, прежде чем пытаться подключить их к вычислительным ресурсам через Интернет.
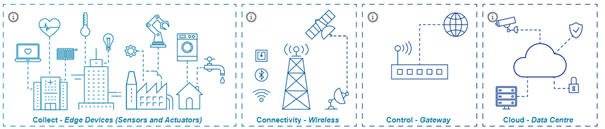 Традиционный подход к обеспечению безопасности в значительной степени сосредоточен на периферии сети, при этом шлюзы промышленного интернета вещей (IIoT) включают в себя функции безопасности от таких поставщиков, как Festo. Межсетевые экраны, предоставляемые такими шлюзами, анализируют входящие и исходящие пакеты, чтобы убедиться в их соответствии правилам использования. Пакеты, демонстрирующие подозрительную активность, блокируются. Однако крайне важно, чтобы промышленные системы обеспечивали надежную защиту, поскольку использование беспроводных технологий на заводе и использование ресурсов облачных вычислений увеличивают общую поверхность атаки. Межсетевой экран, окружающий физический завод, полезен, но он не может обеспечить полностью безопасное решение. Безопасность должна быть интегрирована в конструкцию систем автоматизации.
«Решения Molex для промышленной автоматизации направлены на обеспечение безопасности на всех уровнях, начиная с самых ранних этапов проектирования. Это включает в себя наличие специализированной группы по безопасности и системы поддержки, которая реагирует на запросы каждого клиента относительно продукции и областей применения. Мы также постоянно соблюдаем ведущие стандарты безопасности, такие как IEC 62443», — говорит Барнс.
Интеграция облачных вычислений вносит ряд изменений в мир производства. Хотя компании, безусловно, обеспокоены потенциальной возможностью перехвата данных, поставщики облачных услуг быстро разработали решения, которые повышают безопасность, а не ставят ее под угрозу. Промышленные производители уже работают с ними. Сара Гаэми, руководитель группы по работе с ключевыми клиентами в сфере автомобильных и промышленных систем в Европе в компании Panasonic, отмечает, что, помимо интеграции безопасности в собственную продукцию в сотрудничестве с партнерами по цепочке поставок, «мы также работаем с другими крупными компаниями, чтобы помочь нашим клиентам в области анализа данных, облачных решений и кибербезопасности».
Ярким примером преимуществ интеграции устройств и облака является Azure Sphere от Microsoft — комплексное решение для обеспечения безопасности IoT, в котором учтены многочисленные уроки, полученные компанией при объединении собственных систем, таких как Xbox, с облаком. Azure Sphere построена на основе полной цепочки поставок для встраиваемых процессоров. Каждое устройство, созданное для использования сервиса, имеет аппаратный корень доверия, содержащий учетные данные безопасности, которые идентифицируют его для облачных систем. Как только устройство подключается, оно может пройти аутентификацию в облаке и проверить подлинность самих серверов, используя высокозащищенные стандартные протоколы. Это означает, что никогда не возникает необходимости отправлять зашифрованные данные с устройства в облако. Поскольку система интегрирована в инфраструктуру Azure Sphere, она обрабатывает обновления прошивки, гарантируя отсутствие известных уязвимостей, которые могли бы быть использованы хакерами.
Azure Sphere предлагает простой способ защиты вычислительных устройств и предоставляет возможности для индивидуальной настройки обнаружения. Однако, как и Panasonic, многие ведущие производители сотрудничают с облачными провайдерами для обеспечения комплексной безопасности. По словам Сэндса, Festo также использует Azure Sphere для интеграции устройств с облаком: «Мы можем легко размещать данные об устройствах в предопределенных панелях мониторинга для визуализации в защищенном облачном пространстве, таком как Microsoft Azure, и делать это очень просто».
Уолдер считает, что необходимо установить иную связь. «Я вижу, что большинство клиентов выросли, работая с ИТ-персоналом, обслуживающим офисные компьютерные системы, и персоналом, отвечающим за операционные системы предприятия. У ИТ-персонала, как правило, мало опыта работы в производственной среде, а у персонала, отвечающего за системы управления, ограниченные знания в области компьютерных систем, особенно в сфере безопасности. В будущем на рынке добьются успеха те компании, которые позволят операционной стороне бизнеса активнее взаимодействовать с ИТ, чтобы ИТ-персонал и сотрудники операционного отдела действительно сотрудничали. Этим компаниям необходимо уже сейчас разработать совместную стратегию, если они намерены двигаться вперед с технологиями Индустрии 4.0».
Несмотря на сложность, стремление к повышению безопасности может стать катализатором необходимых изменений для успеха Индустрии 4.0. Всё чаще продукты, ранее предназначенные для защиты конкретного узла, становятся результатом сотрудничества между поставщиками, обеспечивающим комплексный подход с полной совместимостью. Для повышения квалификации специалистов по эксплуатации необходимы дополнительные обучение, повышение квалификации и поддержка, хотя как компании, так и поставщики уже начали решать эту проблему. По мере решения этих задач отрасль будет обретать всё большую уверенность в развертывании технологий IIoT и получении от них многочисленных преимуществ.
«Благодаря интеграции распределенных архитектур управления со встроенной системой безопасности заводы могут безопасно и интеллектуально перемещаться к месту необходимости, обеспечивая динамическую обработку данных в режиме реального времени. Более высокий уровень интеллекта каждого устройства устраняет необходимость в дорогостоящих центральных контроллерах за счет распределения логики между устройствами», — говорит Барнс. В результате появятся промышленные системы, способные обеспечивать как управление в режиме реального времени, так и передачу информации, что обеспечит конкурентное преимущество в будущем.
Автор: Клифф Ортмайер, руководитель глобального отдела технического маркетинга компании Farnell.