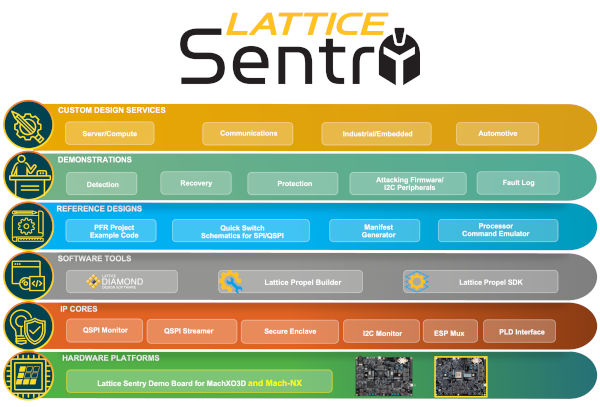
Предлагаемое решение обеспечивает аппаратные решения следующего поколения для защиты корневых доверительных интервалов (Root-of-Trust, HRoT), соответствующие рекомендациям NIST по отказоустойчивости встроенного ПО платформы (PFR) (NIST SP-800-193) и поддерживающие 384-битное шифрование. Эта новая версия Lattice Sentry отвечает быстро меняющимся требованиям безопасности существующих и разрабатываемых серверных платформ, предоставляя разработчикам эффективный и безопасный способ быстрого развертывания расширенных криптографических и системных приложений. Решение поддерживает защиту встроенного ПО для рынков связи, вычислительной техники, промышленного оборудования, автомобильной промышленности и интеллектуальных потребительских устройств.
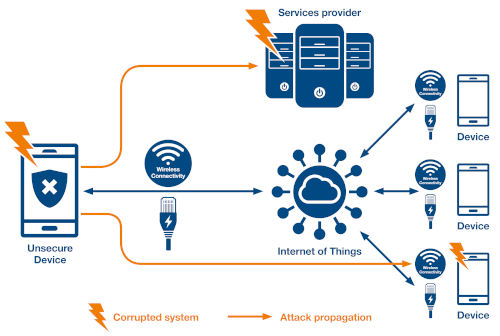
Саммит индустрии облачной безопасности (Cloud Security Industry Summit) — это группа поставщиков облачных услуг, работающих над тем, чтобы привести отрасль в соответствие с лучшими в своем классе решениями в области безопасности. В статье, написанной в соавторстве с Open Compute Project (OCP), CSIS заявляет, что «прошивка представляет собой значительный вектор угроз для вычислительных систем, устройств и связанной с ними инфраструктуры. Если первый код, который выполняется на устройстве при включении, скомпрометирован, вся система может и должна стать небезопасной. Прошивка может быть скомпрометирована в результате злонамеренных или непреднамеренных атак».
«Для большинства организаций постоянная борьба с постоянно меняющимися угрозами кибербезопасности — непростая задача. Чтобы помочь им идти в ногу со временем, компания Lattice стремится к непрерывному совершенствованию функций безопасности, производительности и удобства использования нашего стека Sentry Stack», — заявил Эрик Сивертсон, вице-президент подразделения безопасности Lattice Semiconductor. «Компания Lattice давно является лидером в области решений для управления серверами, и ПЛИС Lattice Control являются первым компонентом, определяющим включение/выключение питания во многих серверах, находящихся в эксплуатации. С помощью стека Sentry Stack разработчики могут легко добавить поддержку надежной защиты встроенного ПО в приложения управления системой на основе ПЛИС Lattice Secure Control, создавая идеальную платформу для проведения высокоточной проверки (HRoT), которая подтверждает легитимность всех экземпляров встроенного ПО в системе»
Основные особенности Sentry 2.0 включают в себя:
- Повышенная безопасность - Решение Sentry поддерживает защищенную управляющую FPGA Lattice Mach™-NX и блок IP-ячейки с защищенным анклавом, обеспечивающий 384-битную криптографию (ECC-256/384 и HMAC-SHA-384) для повышения защиты защищенного Sentry микропрограммного обеспечения от несанкционированного доступа. Поддержка 384-битной криптографии является обязательным требованием для многих серверных платформ следующего поколения.
- В 4 раза более быстрая аутентификация перед загрузкой - Sentry 2.0 поддерживает более высокую пропускную способность ECDSA (40 мс), SHA (до 70 Мбит/с) и QSPI (64 МГц). Эти функции позволяют Sentry 2.0 обеспечивать более быстрое время загрузки, помогая минимизировать время простоя системы и снизить вероятность попыток атаки на микропрограммное обеспечение во время процесса загрузки.
- Возможность мониторинга до пяти образов прошивки в режиме реального времени. - Для дальнейшего расширения возможностей HRoT, совместимого с PFR и реализованного в Lattice Sentry, стек способен осуществлять мониторинг в режиме реального времени до пяти компонентов материнской платы в системе во время загрузки и работы. Например, конкурирующие решения безопасности на основе микроконтроллеров не обладают достаточной вычислительной мощностью для адекватного мониторинга такого большого количества компонентов в режиме реального времени.