




 В отличие от этого, даже в автомобилях начального уровня сейчас используется не менее десятка микропроцессоров; в автомобилях более высокого класса их более ста. На рисунке 1 показаны некоторые примеры встроенных компьютеров в современном автомобиле. В информационно-развлекательных системах, работающих под управлением сложных операционных систем, таких как Microsoft Windows и различные версии Linux, общий объем встроенного программного обеспечения может легко превышать 100 миллионов строк кода.
Сложность обусловлена неустанным стремлением к повышению производительности, цифровизацией ручных и механических функций, а также взаимосвязанностью современного мира. Хотя этот рост электронного контента принес пользу обществу, он также стал ключевым фактором, вызывающим опасения в отношении надежности, безопасности, стоимости и сроков выхода на рынок. Архитектура информационно-развлекательных систем следующего поколения должна помогать разработчикам справляться с этой сложностью.
Консолидация электроники в автомобиле.
Еще одна важная тенденция в автомобильной промышленности — консолидация блока управления двигателем (ЭБУ). По мере того, как автомобиль все больше превращается в систему электронных систем, количество электронных компонентов увеличивается, что приводит к резкому увеличению количества соответствующих жгутов проводов. Этот рост количества электроники представляет собой серьезную проблему для автопроизводителей с точки зрения производственных затрат, размеров и сроков выхода на рынок. Решение заключается в том, чтобы обратить вспять эту тенденцию к росту и вместо этого объединить разрозненные функции в меньшем количестве электронных компонентов.
Консолидация процессоров тесно связана с тенденцией к созданию систем смешанной критичности, в которых компоненты, критически важные для защиты, безопасности или работы в реальном времени, должны сосуществовать с менее важными компонентами. Например, объединение основного информационно-развлекательного блока с критически важной для безопасности камерой заднего вида, работающей в реальном времени, и/или компонентами панели информации для водителя приводит к созданию системы смешанной критичности, как показано на рисунке 2.
 Архитектура информационно-развлекательной системы следующего поколения должна гарантировать, что компоненты не будут взаимодействовать непредвиденным образом, что поставит под сомнение надежность критически важных систем.
Безопасность автомобильной электроники:
В 2010 году исследователи из двух университетов, изучавшие безопасность современных автомобилей, вывели из строя двигатель и тормоза движущегося транспортного средства, взломав бортовой диагностический порт. Это служит наглядным примером серьезных проблем, стоящих перед обеспечением безопасности автомобилей, включая уже существующие компоненты, не предназначенные для обеспечения безопасности, и цепочку поставок, которая, вероятно, достигла пределов своей масштабируемости.
Также в 2010 году американские автопроизводители представили функцию, позволяющую владельцам автомобилей дистанционно управлять замками и запускать двигатель из любой точки мира с помощью смартфона. Эта связь основана на системе дистанционной телематики автомобиля, которая является стандартным оборудованием многих моделей.
Подключение автомобиля к глобальным сетям (WAN) представляет собой фактор, создающий угрозу сложных атак. Один сбой может позволить удаленной атаке нанести ущерб всему автопарку. К таким коммуникациям относятся, например, связь от автомобиля с сервисным центром или другой инфраструктурой производителя, от автомобиля с поставщиком мультимедийных услуг, связь между автомобилями, связь от автомобиля с электросетью (электромобили), связь от автомобиля со смартфоном или даже связь от автомобиля с банком. На рисунке 3 приведены некоторые примеры радиосвязи на большие расстояния в автомобилях следующего поколения.
В отличие от высокопроизводительных центров обработки данных, от автомобилей не ожидается наличие полного набора систем обнаружения и предотвращения вторжений (IDS, IPS), межсетевых экранов и UTM-систем. Тем не менее, недавние вторжения в Sony, Citigroup, Amazon, Google и RSA ясно демонстрируют неспособность этих механизмов защиты противостоять сложным атакам.
Когда в 2010 году стало известно об атаке Stuxnet, директор Киберкомандования Министерства обороны США генерал Кит Александер предложил изолировать критически важную инфраструктуру США в собственной защищенной сети, отдельной от интернета. Хотя это может показаться радикальным решением, именно такой подход необходим. Критические автомобильные системы должны быть строго изолированы от некритических электронных блоков управления (ЭБУ) и сетей для обеспечения их безопасной работы.
Хотя физическая изоляция сети желательна, некоторые точки соприкосновения неизбежно будут существовать. Например, на некоторых рынках навигационная система автомобиля должна быть отключена во время движения, что предполагает обмен данными между системами с очень разной степенью критичности безопасности. Эти соединения повышают риск угроз, связанных с программным обеспечением, таких как снижение уровня привилегий из-за уязвимостей операционной системы, атаки на криптографию или сбои в работе сервисов.
Архитектура информационно-развлекательной системы следующего поколения должна с самого начала преодолевать эти значительные возникающие угрозы безопасности. Взаимодействие между критически важными и некритичными системами и сетями должно быть обосновано на самом высоком уровне управления, с тщательным мониторингом в реальном времени, анализом и сертификацией на предмет отсутствия уязвимостей с высочайшим уровнем гарантий.
 Решение: Защищенные среды.
Операционные системы с открытым исходным кодом, такие как MeeGo или Ubuntu, хорошо подходят благодаря их соответствию основным мультимедийным стандартам и доступности сторонних приложений. Однако мы не можем полагаться исключительно на мультимедийную операционную систему для управления всеми аспектами комбинированных информационно-развлекательных систем следующего поколения. Операционные системы общего назначения не могут загружаться достаточно быстро, не могут гарантировать отклик в реальном времени для таких протоколов, как CAN, и недостаточно надежны и безопасны для критически важных функций безопасности, таких как камера заднего вида и приборная панель. Поэтому нам нужна системная архитектура, в которой мультимедийные операционные системы и их приложения могут гармонично сосуществовать с высоконадежными приложениями реального времени, управляемыми специализированной операционной системой реального времени, специально разработанной для защиты.
Одним из потенциальных решений является использование нескольких процессоров, выделенных для разных задач. Однако это приводит к тем же проблемам, что и использование нескольких ЭБУ в настоящее время: замедляет обмен данными между приложениями и увеличивает сложность на периферии.
Необходимость интеграции этих функций в единый процессор вполне обоснована, поскольку это позволяет оптимизировать затраты, циклы обработки, доступность данных и сложность. Для таких рабочих нагрузок смешанной критичности нам необходимы безопасные среды выполнения (песочницы). Каждую из этих безопасных сред можно идентифицировать с помощью изолированного профиля.
Эти четыре многопрофильные технологии уже коммерциализированы в той или иной форме:
• Мультизагрузка
• Webtop
• Гипервизор типа 2
• Гипервизор типа 1
Мультизагрузка
Концепция мультизагрузки уже несколько лет используется в некоторых ноутбуках и сетевых компьютерах. В ноутбуке с двойной загрузкой вместо основной операционной системы платформы может быть активирована дополнительная операционная система, обычно упрощенная версия Linux. Эта упрощенная система, как правило, используется только для просмотра веб-страниц, и ее основная цель — позволить пользователю просматривать веб-страницы всего через несколько секунд после загрузки. Дополнительная операционная система хранится отдельно и никогда не работает одновременно с основной операционной системой платформы. В некоторых случаях эта более легкая среда работает на дополнительном микропроцессоре (например, ARM SoC, отдельном от основного процессора Intel компьютера).
 Вторичная операционная система отличается хорошей изоляцией с точки зрения безопасности; однако недостаток, связанный с необходимостью перезагрузки и невозможностью переключения между различными профилями, серьезно ограничил ее распространение. Опция мультизагрузки также непрактична в интегрированной информационно-развлекательной среде, которая требует одновременного выполнения профилей, например, мультимедийной информационно-развлекательной системы вместе с приборной панелью и средствами связи в реальном времени.
webtop
(веб-настольный компьютер со встроенной сетью) предлагает ограниченную среду просмотра, независимую от основной операционной системы. Однако вместо двойной загрузки webtop функционирует как приложение, работающее поверх основной операционной системы. До тех пор, пока webtop запускает некритичные с точки зрения безопасности компоненты системы, а основная операционная система может обрабатывать критически важные приложения изолированно, этот вариант может удовлетворить все требования. Однако среда на основе браузера может не соответствовать высоким функциональным требованиям современных информационно-развлекательных систем.
Аналогичный вариант предполагает запуск веб-интерфейса или интерфейса воспроизведения со смартфона, подключенного к док-станции. Этот метод также может соответствовать требованиям (для мультимедийных приложений используется процессор смартфона, а не информационно-развлекательный компьютер автомобиля). Эта технология дистанционного управления со смартфона уже используется в некоторых автомобилях и остается интересным вариантом. Одна из ее проблем заключается в обеспечении возможности смартфона предоставлять возможности, адаптированные под особенности автомобиля.
 Гипервизоры типа 2
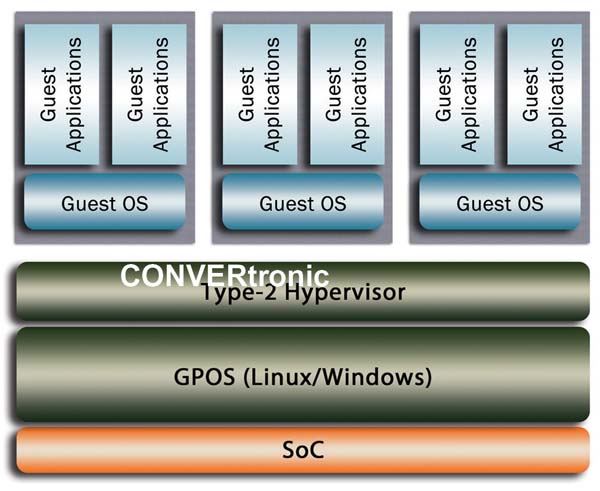
: Гипервизоры типа 2 похожи на веб-интерфейсы тем, что вторичный профиль запускает приложение поверх основной операционной системы. Однако, вместо простого включения браузера, вторичный профиль представляет собой полнофункциональную гостевую операционную систему, работающую в виртуальной машине, созданной приложением гипервизора (Рисунок 4). Эта гостевая операционная система может быть операционной системой реального времени, подходящей для размещения критически важных приложений, таких как камера заднего вида или приборная панель. Гипервизор использует основную операционную систему для обработки ввода-вывода. Техника, основанная на виртуализации, удовлетворяет требованию предоставления полноценных функциональных сред как для критически важных, так и для некритических профилей.
Однако модель типа 2 не обеспечивает надежной изоляции. Уязвимости в основной операционной системе повлияют на критически важные функции реального времени, работающие в виртуальной машине. Кроме того, было обнаружено, что приложения гипервизора типа 2, установленные в среде компании, также содержат уязвимости, способные поставить под угрозу безопасную среду выполнения.
Гипервизоры типа 1:
Гипервизоры типа 1 также обеспечивают полную функциональность и одновременное выполнение нескольких профилей. Однако, поскольку гипервизор работает в открытом режиме, изоляция профилей не может быть нарушена уязвимостями в операционной системе профиля. Поэтому гипервизор типа 1 представляет собой перспективное решение как с функциональной точки зрения, так и с точки зрения безопасности. Тем не менее, угроза уязвимости гипервизора сохраняется, и не все гипервизоры типа 1 разработаны для достижения высокого уровня защиты и безопасности.
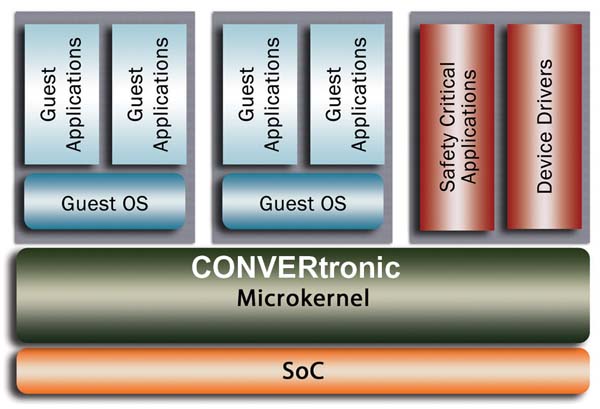
В частности, одна из версий, гипервизор типа 1 на основе микроядра, специально разработана для удовлетворения высоких требований современных информационно-развлекательных сред к работе в режиме реального времени, быстрой загрузке и безопасности. Микроядра предлагают превосходную архитектуру для защиты и безопасности по сравнению с большими операционными системами общего назначения, такими как Linux, MeeGo, Android и Windows. Микроядро запускает лишь минимальное количество критически важных для системы служб, таких как управление процессами, обработка исключений и межпроцессное взаимодействие, в режиме супервизора. Оно обеспечивает архитектуру, которая позволяет программному обеспечению работать на сложных системах в пользовательском режиме, когда ему предоставляется доступ только к тем ресурсам, которые разработчик системы считает необходимыми. Уязвимость или недостаток в одном компоненте не могут повредить критически важный компонент, поскольку зараженная подсистема просто не может получить доступ к этому ресурсу. Поскольку микроядро относительно простое, оно может быть официально проверено и сертифицировано независимыми регулирующими органами на самом высоком уровне защиты и безопасности.
В гипервизоре типа 1 с микроядром виртуализация системы добавляется в качестве сервиса внутри самого микроядра. Таким образом, помимо изолированных виртуальных машин, микроядро предоставляет открытый стандартный интерфейс для легковесных, критически важных приложений, таких как информация о водителях, криптографические подсистемы и контроллеры шины CAN, которые нельзя доверить универсальному хосту. На рисунке 5 показана архитектура микроядра типа 1.
 Примером гипервизора типа 1 с микроядром является INTEGRITY Multivisor от Green Hills Software, основанный на
микроядре INTEGRITY, широко используемом в автомобильных информационно-развлекательных системах и других критически важных приложениях защиты в реальном времени.
Применение архитектуры гипервизора типа 1 с микроядром к вышеупомянутой информационно-развлекательной системе смешанной критичности, состоящей из основной операционной системы информационно-развлекательной системы и критически важных приложений защиты для камеры заднего вида и информации для водителя, приводит к архитектуре, показанной на рисунке 6.
безопасности сетевых транзакций
. Еще одно полезное применение архитектуры типа 1 с микроядром — размещение защищенных подсистем удаленной связи, которые являются собственными для микроядра. Примерами безопасных сетевых транзакций следующего поколения в информационно-развлекательных системах являются защищенный медиаконтент и передача цифровых прав, а также удаленное управление системой (например, обновления микропрограммного обеспечения и инструкции по удаленной диагностике) техническими специалистами и производителями оборудования.
В этом контексте ключевая идея заключается в том, что данное решение создает защищенное соединение, логически недоступное для хост-системы. Поскольку ключи шифрования, сертификаты сервера и программное обеспечение протокола управляются в собственных процессах, эти критически важные данные не могут быть украдены или повреждены хост-операционной системой, независимо от проникновения вредоносного ПО. Кроме того, собственная подсистема безопасности может использовать свои возможности TPM (или эквивалентного модуля), если таковые имеются, для аппаратного хранения ключей и аутентификации платформы. Защищенное соединение предотвращает атаки типа «человек посередине» и атаки вредоносного ПО, пытающегося украсть криптографические ключи, используемые для защищенной связи.
ГЕНИВИ
GENIVI — это отраслевой альянс, продвигающий эталонные платформы для автомобильных информационно-развлекательных систем, стремящийся сократить время выхода на рынок и затраты на разработку. Эти эталонные платформы включают в себя функции, считающиеся необходимыми для любой системы, что позволяет организациям сосредоточиться на инновационных функциях, обеспечивающих конкурентное преимущество. Ключевым принципом достижения этих целей является использование открытых стандартов и соответствующей сертификации соответствия. Учитывая, что традиционные информационно-развлекательные системы основаны на мощных универсальных операционных системах, неудивительно, что первые эталонные платформы GENIVI базируются на дистрибутивах Linux, соответствующих требованиям Декларации соответствия GENIVI.
В перспективе заинтересованные стороны в секторе автомобильных информационно-развлекательных систем, включая производителей автомобилей и их поставщиков, государственных регуляторов и пассажиров, должны выйти за рамки самой мультимедийной системы и рассмотреть новый мир требований смешанной критичности. Необходимы архитектуры системного программного обеспечения следующего поколения, чтобы гарантировать, что будущие информационно-развлекательные системы, характеризующиеся своей сложностью и многочисленными функциями, обеспечат надежность, безопасность, работу в реальном времени и управляемые размеры, требуемые автомобильной промышленностью и потребителями. Системы, встроенные в автомобили будущего, будут представлять собой конвергенцию критически важных функций безопасности наряду с традиционными телематическими и цифровыми развлекательными приложениями. Обеспечение этой функциональности на единой вычислительной платформе имеет решающее значение для минимизации размеров, веса, энергопотребления, себестоимости производства и сложности электроники. Однако для достижения этого безопасным способом требуется новый подход к системной архитектуре.
Перспективным вариантом для создания безопасных сред выполнения является виртуализация систем типа 1, которая позволяет изолировать и управлять критически важными для безопасности приложениями для защиты в реальном времени, а также мощными мультимедийными операционными системами с открытым исходным кодом. Кроме того, доступность технологии виртуализации для широкого спектра вычислительных платформ предоставляет разработчикам и технологам идеальную открытую платформу: возможность запускать любые типы операционных систем в любой комбинации, создавая беспрецедентную гибкость при установке и использовании. Эта гибкость востребована в автомобильной промышленности, настольных компьютерах и серверах.
Авторы: Дэвид Клейдермахер, технический директор компании Green Hills Software
Мэтт Джонс, вице-президент GENIVI Alliance




