





Напротив, батарея, особенно та, в которой используются опасные материалы, такие как литий-ионные аккумуляторы, может выделять чрезмерное количество тепла во время зарядки, загореться или даже взорваться. Хотя всё это угрожает жизни, следует учитывать последствия попадания в цепочку поставок больницы контрафактных медицинских расходных материалов, одноразовых изделий или медицинских принадлежностей. Опасность для
жизни человека в медицинском учреждении серьёзна. Однако с точки зрения бизнеса необходимо также учитывать, как это влияет на производителя оборудования, использующего эти расходные материалы или принадлежности. Бренд производителя оборудования будет значительно пострадать в результате несчастного случая, вызванного использованием контрафактной продукции в его аппарате, даже если он сам не производил эти расходные материалы. Криптографические методы аутентификации широко используются в различных потребительских и промышленных товарах для борьбы с угрозами контрафактных и поддельных принадлежностей.
Датчики в головном мозге относятся к числу многих медицинских изделий, где криптографическая интегральная схема (ИС) имеет первостепенное значение для защиты. Каждый раз, когда медицинский работник работает с монитором головного мозга, он проверяет подлинность датчика, чтобы убедиться в достоверности предоставляемых им данных. Решение на основе микросхемы CryptoAuthentication™ от Microchip защищает медицинские учреждения от поддельных датчиков, которые могут предоставлять неточную информацию о состоянии здоровья мозга.
Производители выделяют значительные маркетинговые бюджеты на создание своих брендов и укрепление своих ценностей, поэтому внедрение криптографической аутентификации в их продукцию и аксессуары защищает клиентов от подделок и повышает безопасность продукции.
Внедрение криптографической аутентификации в медицинские изделия имеет первостепенное значение для здоровья пациентов, конфиденциальности пациентов и защиты пользователей, и применяется в широком спектре диагностического и мониторингового оборудования. Примеры включают одноразовые электроды ЭКГ, одноразовые датчики жизненно важных показателей, дыхательные трубки, дозаторы лекарств и глюкометры. Не все медицинские приложения включают электронные аксессуары или расходные материалы, поэтому важно также учитывать расходные материалы, не содержащие электроники, такие как дыхательные трубки или картриджи для ингаляторов. Рост мониторинга в медицинских учреждениях и удаленного мониторинга на дому, вдали от больниц и медицинских учреждений, делает еще более важным проверку подлинности расходных материалов и аксессуаров. В клинической практике аутентификация защищает пациентов от потенциально неправильных лекарств и контрафактной продукции, а также подтверждает медицинскому персоналу, что расходные материалы или лекарства поступают из надежного и авторизованного источника — фактор, который может быть обязательным для соблюдения нормативных требований и клинической практики.
Как работает криптографическая аутентификация:
Существует два основных метода криптографической аутентификации типа «запрос-ответ» для проверки подлинности устройства или данных и установления безопасного соединения: симметричный и асимметричный. Хотя оба метода дают одинаковый результат, они различаются по подходу и используемому процессу аутентификации.
Симметричная аутентификация, также называемая аутентификацией с секретным ключом, использует один секретный ключ, разделяемый отправителем (устройством) и получателем (аксессуаром). Симметричная аутентификация отличается простотой, поскольку алгоритмы не создают высокой вычислительной нагрузки по сравнению с асимметричным подходом; однако ключ требует безопасного хранения, что может быть проблемой для продукции, выпускаемой в больших объемах. Это особенно актуально во время производства, где ключи подвержены риску компрометации.
На рисунке 1 показан симметричный криптографический запрос-ответ с использованием секретного ключа, разделяемого между устройством и расходным материалом или аксессуаром. Во время производства продукта, в процессе, называемом обеспечением, секретный ключ создается из мастер-ключа и загружается в криптографическую микросхему, предназначенную для аксессуара или одноразового продукта. Когда начинается процесс аутентификации, устройство отправляет на аксессуар запрос в виде случайного числа. Ожидаемый ответ вычисляется на основе случайного числа и секретного ключа с помощью процесса, называемого хешированием. Затем устройство выполняет тот же процесс, и если оба результата совпадают, аксессуар или одноразовый продукт считается подлинным. Алгоритмы хеширования, такие как SHA256, являются стандартизированными в отрасли методами, разработанными и управляемыми Национальным институтом стандартов и технологий США (NIST).

Рисунок 1 – Секретный ключ используется для проверки медицинского расходного материала с помощью симметричной криптографической аутентификации (источник: Microchip).
Более сложный подход основан на асимметричной криптографической аутентификации, также известной как инфраструктура открытых ключей (PKI), которая использует пару математически связанных ключей: открытый ключ и закрытый ключ. Закрытый ключ находится на микросхеме аутентификации внутри устройства, вместе с сертификатом устройства и открытым ключом устройства, а также сертификатом и подписью вышестоящего органа, известной как сертификат подписи. Устройство содержит открытый ключ подписи. Открытый ключ, особенно для устройств без подключения к интернету, является очень важным, поскольку он проверяет подлинность одноразового продукта с устройством. Когда начинается процесс аутентификации, устройство отправляет свой открытый ключ и подпись устройства, где они проверяются на соответствие открытому ключу подписи. Если этот шаг разрешен, устройство отправляет устройству запрос с случайным числом, и это случайное число подписывается закрытым ключом. Устройство использует открытый ключ устройства и случайное число для проверки подписи. Если вычисления показывают, что подпись математически верна, доступ к устройству разрешается, если оно подлинное. Преимущество асимметричной аутентификации заключается в ее масштабируемости при распределении криптографических ключей, которая лучше, чем при симметричной аутентификации.
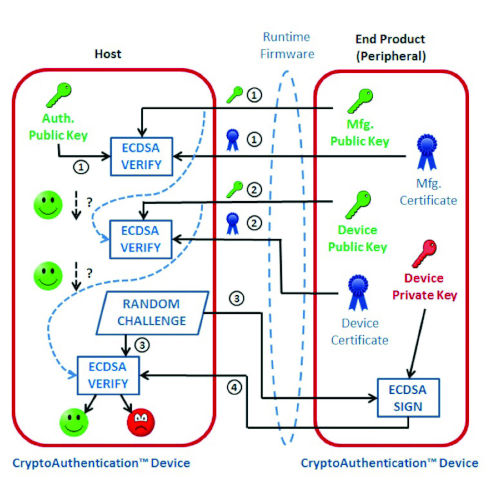
Рисунок 2 – Асимметричная криптографическая техника аутентификации, использующая алгоритмы цифровой подписи на эллиптических кривых (ECDSA), цифровые сертификаты, открытые и закрытые ключи (источник: Microchip).
Микросхемы криптоаутентификации Microchip:
Microchip предлагает полную линейку микросхем криптоаутентификации, подходящих для широкого спектра применений, от Интернета вещей до корпоративных центров обработки данных. На рисунке 3 показана эта линейка продуктов по областям применения, включая микросхемы, подходящие для медицинских и лечебных расходных материалов и аксессуаров, такие как серии SHA104/SHA105 и SHA106, а также семейства ECC204 и ECC206.

Рисунок 3 – Серии криптографических микросхем аутентификации Microchip CryptoAuthentication SHA104/SHA105/SHA106 и ECC204/ECC206 предназначены для применения в медицине и здравоохранении (источник: Microchip).
Микросхема SHA104 от Microchip, разработанная для аксессуаров и расходных материалов, обеспечивает 128-битную симметричную безопасность и может использоваться в системах, требующих односторонней или взаимной аутентификации. Микросхема SHA106 также доступна в 2-контактном корпусе и включает в себя аппаратный ускоритель SHA256 и четыре слота для хранения ключа или данных. В 2-контактном корпусе конденсатор интегрирован в микросхему, обеспечивая возможность автономного питания. Разработанная для расходных материалов или аксессуаров без электроники, микросхема требует только одного контакта питания и одного контакта заземления (GND), поскольку данные передаются через контакт питания. Этот компактный форм-фактор идеально подходит для приложений с ограниченным количеством точек ввода-вывода контроллера или ограничениями по пространству. Связь осуществляется через I2C или однопроводной интерфейс (SWI). Микросхемы
и от Microchip обеспечивают асимметричную аутентификацию, совместимую с ECDSA, SHA-256 и HMAC (код аутентификации хеш-сообщений). Подобно SHA106, ECC206 также предлагает двухконтактный вариант, позволяющий использовать интерфейс SWI.
На рисунке 4 показана простая работа двухконтактного интерфейса SWI с питанием для SHA106 или ECC206, который использует энергию, получаемую от линии данных и накапливаемую во встроенном конденсаторе. Кроме того, за счет устранения необходимости в печатной плате это решение открывает возможность внедрения криптографической аутентификации в широкий спектр медицинских и лечебных расходных материалов, где это ранее было невозможно.

Рисунок 4 – В 2-контактных микросхемах криптоаутентификации SHA106 и ECC206 интегрирован конденсатор для хранения захваченной энергии, питающей устройство (источник: Microchip).
Пример приложения криптографической аутентификации: портативный небулайзер.
На рисунке 5 показана эталонная конструкция симметричной криптографической аутентификации для портативного небулайзера со сменными картриджами. Это функциональная конструкция небулайзера, в которой картридж производителя будет работать только с головкой небулайзера того же производителя, а не с поддельной. Преимущества аутентификации значительны для пациентов, поскольку обеспечивают надежное снабжение. Другие преимущества включают защиту бренда производителя, качества, продаж и обслуживания, а также соответствие нормативным требованиям.
Все файлы проекта и исходный код можно загрузить с веб-сайта Microchip. В проектах, предназначенных для оценки и разработки прототипов, используется микросхема аутентификации SHA204 с очень низким энергопотреблением, включающая
алгоритм SHA-256, аппаратный генератор случайных чисел и EEPROM объемом 4,5 Кбит для хранения ключей и данных. Она работает от напряжения питания от 1,8 В постоянного тока до
5,5 В постоянного тока и потребляет менее 150 нА в режиме ожидания. Процессор печатающей головки представляет собой маломощный 8-битный интеллектуальный аналоговый микроконтроллер PIC16F1718 от Microchip.
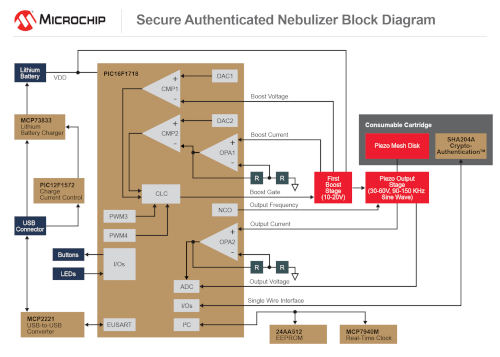
Рисунок 5 – Блок-схема архитектуры эталонного проекта портативного небулайзера Microchip (источник: Microchip).
Ресурсы для разработки криптографических аутентификаций, ускоряющие создание прототипов:
Для содействия в разработке прототипов криптографических аутентификаций на основе микросхем ECC204, ECC206, SHA104 и SHA106 компания Microchip предлагает широкий спектр аппаратных платформ для оценки, примеров программного кода и свой пакет инструментов для проектирования доверенных платформ (TPDS).
Microchip CryptoAuth Trust (номер детали DM320118, см. рис. 6) — это комплект для разработки, предназначенный для оценки некоторых криптографических устройств аутентификации Microchip. Комплект, включающий микроконтроллер Microchip ATSAMD21E18A, совместим с TPDS и другими программными инструментами для разработки и создания прототипов систем безопасности для приложений IoT. Он поддерживает ATECC608 и, через разъем mikroElectronika mikroBUS, поддерживает серии асимметричных и симметричных криптографических аутентификационных микросхем ECC и SHA.
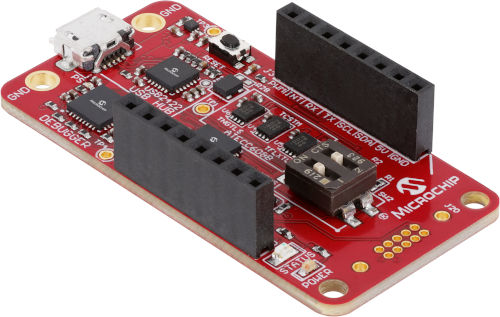
Рисунок 6 – Комплект разработки CryptoAuth Trust от Microchip DM320118 (источник: Microchip).
Примером платы разработки mikroBUS является EV92R58A, основанная на микросхеме ECC204. Она подключается к вспомогательной плате разработки DM32018 и позволяет проводить оценку через интерфейсы SWI или I2C. Наряду с TPDS, рекомендуется использовать библиотеку CAL (CryptoAuthLib
Другой совместимой платой разработки является EV97M19A (см. рис. 7). Она включает в себя симметричные устройства криптоаутентификации SHA104 и SHA105 от Microchip. SHA104 может использовать интерфейсы SWI или I2C, в то время как SHA105 ограничен интерфейсом I2C.

Рисунок 7 – Плата разработки Microchip EV97M19A mikroBUS оценивает устройства SHA104 и SHA105 при использовании совместно с комплектом разработки DM320118 (источник: Microchip).
В дополнение к обширному ассортименту комплектов для разработки и оценочных плат Microchip, компания предлагает пакет программного обеспечения Microchip Trust Platform Design Suite. Он предоставляет полную платформу для прототипирования встроенных решений в области безопасности и включает в себя техническую обучающую документацию, примеры прототипов с фиктивными ключами и исходным кодом, а также систему безопасного предоставления ресурсов. Исходный код поставляется в виде проектов Microchip MPLAB® для использования с микроконтроллерами Microchip, а также в виде нативного кода на языке C для других микроконтроллеров.
Криптографическая аутентификация защищает медицинский персонал, пациентов и репутацию бренда
. Обеспечение подлинности медицинских расходных материалов и принадлежностей имеет первостепенное значение. Симметричные и асимметричные модели криптографической аутентификации обеспечивают необходимые концепции и функции безопасности для проверки того, что медицинский персонал и пациенты используют продукцию от надежного поставщика. Использование устройств аутентификации, требующих минимального количества электрических соединений и не нуждающихся в источнике питания, значительно повышает возможности защиты медицинских и лечебных принадлежностей и расходных материалов без встроенной электроники.
АВТОР: Ксавье Биньяле — менеджер по маркетингу продукции — группа защищенных продуктов Microchip, Microchip Technology



