Однако, какими бы незаменимыми ни были эти системы, они сталкиваются с рядом уникальных и серьезных проблем, прежде всего с двойной угрозой киберуязвимостей и космического излучения.
Растущая важность и уязвимость спутниковой связи
. Спутниковая связь по своей природе уязвима. В отличие от наземных сетей, которые можно физически защитить и контролировать, спутники работают в бескрайних просторах космоса, передавая сигналы на тысячи километров. Это делает их уязвимыми для широкого спектра угроз:
Шпионаж и перехват: Противники могут пытаться перехватывать спутниковые сигналы для получения несанкционированного доступа к конфиденциальным данным.
Манипулирование и фальсификация данных: Злоумышленники могут пытаться изменять или фальсифицировать данные во время передачи, подрывая надежность связи.
Атаки типа «отказ в обслуживании»: Помехи или перегрузка спутниковых каналов могут нарушить работу критически важных служб, от навигации до реагирования на чрезвычайные ситуации.
Эти угрозы не являются гипотетическими. Случаи помех и подмены спутниковых сигналов были задокументированы как в гражданском, так и в военном контексте. По мере роста геополитической напряженности и расширения коммерческого космического сектора поверхность атаки для спутниковой связи продолжает расти.
Скрытая угроза: ошибки, вызванные радиацией.
Хотя угрозы кибербезопасности хорошо известны, существует менее заметная, но не менее опасная проблема в физической среде самого космоса. Спутники работают в условиях высокой радиации, где они постоянно подвергаются бомбардировке космическими лучами, солнечными частицами и захваченными радиационными поясами. Эти высокоэнергетические частицы могут вызывать эффекты одиночных событий (ЭОС), которые представляют собой сбои в электронных схемах, вызванные одной ионизирующей частицей.
Одним из наиболее распространенных ЭОС является одиночное возмущающее событие (ОВС), при котором заряженная частица попадает в полупроводниковое устройство и изменяет бит в памяти или логике. В контексте спутниковой связи это может привести к:
• Повреждению пакетов данных: Один перевернутый бит может сделать сообщение нечитаемым или некорректным.
• Нарушению целостности шифрования: Если происходит переворот бита в ключе шифрования или теге аутентификации, это может сделать недействительным весь криптографический процесс.
• Нестабильности системы: Повторяющиеся ОВС могут накапливаться и вызывать более масштабные сбои или отключения системы.
Эти ошибки, вызванные радиацией, особенно коварны, поскольку они носят случайный характер, их трудно предсказать, и они могут имитировать последствия кибератак или сбоев оборудования. Традиционные методы обнаружения и исправления ошибок, хотя и полезны, не всегда достаточны, особенно когда целостность и безопасность данных имеют первостепенное значение.
Задача баланса между безопасностью, производительностью и надежностью:
для противодействия этим угрозам спутниковые системы должны внедрять надежные механизмы шифрования и аутентификации. Для этой цели широко используется расширенный стандарт шифрования (AES), поскольку он обеспечивает надежную защиту от несанкционированного доступа. Однако не все методы шифрования одинаковы.
В высокопроизводительных системах связи реального времени, таких как используемые в спутниках, шифрование должно быть:
• Быстрым и эффективным: задержка и пропускная способность имеют решающее значение в спутниковых каналах связи.
• Аутентифицированным: одного шифрования недостаточно; необходимо также проверять целостность данных.
• Устойчивым к радиации: криптографические операции должны выдерживать одиночные сбои без ущерба для безопасности.
Именно здесь традиционные схемы шифрования часто оказываются неэффективными. Многие из них не обеспечивают встроенной аутентификации, требуя дополнительных механизмов для проверки целостности данных. Другие не оптимизированы для ограниченных энергетических и вычислительных ресурсов космических систем. И лишь немногие разработаны с учетом радиационной стойкости.
Аппаратный разрыв: ограничения традиционных платформ.
Даже лучшие криптографические алгоритмы эффективны лишь настолько, насколько эффективно оборудование, на котором они работают. В космических приложениях оборудование должно соответствовать строгим требованиям:
• Устойчивость к радиации: Устройства должны выдерживать одиночные сбои и другие воздействия радиации без потери или повреждения данных.
• Низкое энергопотребление: Спутники имеют ограниченный энергетический бюджет, особенно на небольших платформах, таких как CubeSat.
• Безопасное хранение ключей: Криптографические ключи должны быть защищены как от физических, так и от логических атак.
• Высокоскоростной ввод-вывод: Для поддержки современных скоростей передачи данных оборудование должно предлагать быстрые и надежные интерфейсы.
ПЛИС и традиционные процессоры часто с трудом справляются с этими требованиями. Энергозависимая конфигурационная память уязвима для сбоев, вызванных одновременным выполнением операций. Внешнее хранилище ключей может представлять угрозу безопасности. А процессоры общего назначения могут не обладать производительностью, необходимой для шифрования и аутентификации в реальном времени.
Необходимость в интегрированном, радиационно-стойком решении для обеспечения безопасности.
В условиях этих проблем спутниковой индустрии необходим новый подход, который объединяет надежные криптографические возможности с радиационно-стойким оборудованием и эффективной системной конструкцией. Идеальное решение должно:
объединять шифрование и аутентификацию в единый эффективный алгоритм;
обнаруживать и реагировать на сбои в реальном времени, обеспечивая целостность данных даже в присутствии радиации;
использовать защищенную энергонезависимую память для хранения ключей и векторов инициализации;
переносить криптографические операции на специализированное оборудование для снижения нагрузки на ЦП и энергопотребления;
и предоставлять масштабируемую платформу, способную адаптироваться к различным профилям миссий и требованиям к производительности.
Компания Microchip решила эту проблему, предложив решение, которое объединяет шифрование Advanced Encryption Standard - Galois/Counter Mode (AES-GCM) с аутентификацией, радиационно-стойкую FPGA-матрицу и специализированный криптографический сопроцессор, и все это в рамках защищенной, энергоэффективной платформы.
Обзор решения AES-GCM-256 для защищенной спутниковой связи:
Для решения многочисленных задач, связанных с обеспечением безопасной и надежной спутниковой связи, компания Microchip представляет надежное решение на основе алгоритма шифрования AES-GCM-256, реализованное на платформах FPGA и SoC Microchip PolarFire® и RT PolarFire. Это решение разработано для обеспечения конфиденциальности и целостности данных, а также для противостояния суровым условиям радиационного излучения в космосе.
Основные характеристики:
• Интеграция AES-GCM-256: Решение использует AES-GCM, который объединяет шифрование и аутентификацию в единый эффективный алгоритм. Эта двойная возможность имеет решающее значение для обнаружения как злонамеренных вмешательств, так и изменений битов, вызванных радиацией.
• Радиационно-стойкое оборудование: FPGA PolarFire оснащены конфигурационной логикой, устойчивой к однократным помехам (SEU), а также блоками памяти, защищенными коррекцией одиночных ошибок и обнаружением двойных ошибок (SECDED), и защищенной энергонезависимой памятью (sNVM), что делает их идеальными для космических приложений.
• Специализированный криптографический сопроцессор: Криптографический сопроцессор Athena TeraFire® EXP5200B разгружает основной процессор от криптографических операций, повышая производительность и снижая энергопотребление. Он также включает в себя генератор истинно случайных чисел для безопасной генерации IV.
• Безопасное управление ключами: Ключи шифрования хранятся во встроенной в микросхему энергонезависимой памяти (sNVM), защищенной шифрованием AES-SIV, что обеспечивает безопасность данных в состоянии покоя. Система поддерживает безопасное выделение ресурсов и управление ключами во время выполнения.
• Сквозная защита сообщений: сообщения шифруются, аутентифицируются и буферизуются в буферах, устойчивых к одновременным сбоям (SEU), перед передачей. На принимающей стороне та же архитектура проверяет целостность и подлинность сообщения, а неудачная аутентификация запускает запросы на повторную передачу.
• Демонстрационный проект: рабочая демонстрация на устройстве PolarFire MPF300TS показывает полный цикл шифрования и дешифрования с использованием векторов подтверждения, с поддержкой автоматизированного тестирования с помощью макроскриптов TeraTerm.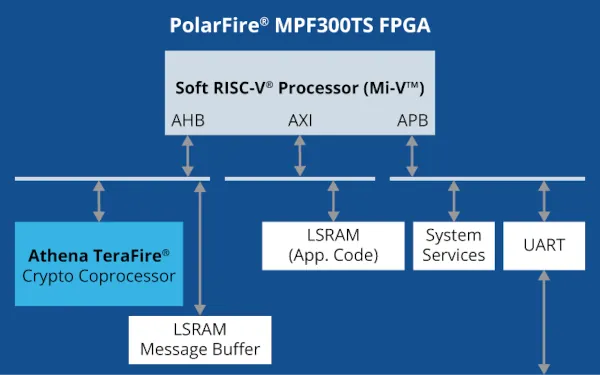
Рисунок 1: Блок-схема алгоритма шифрования AES-GCM-256, реализованного на ПЛИС Microchip PolarFire®.
FPGA PolarFire от Microchip обеспечивает надежную и безопасную платформу для реализации передовых криптографических решений, таких как алгоритм шифрования AES-GCM-256. В этой архитектуре программный процессор RISC-V (Mi-V™) координирует работу системы, а его прикладной код хранится и выполняется из высокоскоростных блоков памяти LSRAM внутри FPGA. Процессор Mi-V взаимодействует с несколькими ключевыми периферийными устройствами, обеспечивая комплексное решение для шифрования.
Криптографический сопроцессор Athena TeraFire используется для аппаратного ускорения шифрования AES-GCM и генерации случайных чисел, обеспечивая как производительность, так и безопасность. Зашифрованные сообщения временно хранятся в выделенном буфере сообщений LSRAM, а системные службы обеспечивают безопасный интерфейс к блоку sNVM для хранения и доступа к криптографическим ключам AES. Кроме того, интерфейс UART обеспечивает взаимодействие с пользователем, позволяя получать данные полезной нагрузки и параметры для демонстрационных целей. Эта тесно интегрированная конструкция подчеркивает гибкость и безопасность платформы PolarFire FPGA для современных криптографических приложений.
Комплексный подход не только защищает спутниковую связь от киберугроз, но и обеспечивает надежную защиту от непредсказуемого воздействия космического излучения. Он демонстрирует, как современные криптографические методы в сочетании с радиационно-стойким оборудованием могут обеспечить надежные и высокопроизводительные системы связи для космических миссий.
Автор: Тим Морин, старший технический специалист подразделения FPGA компании Microchip Solutions
https://www.microchip.com/en-us/products/fpgas-and-plds/radiation-tolerant-fpgas