Эти проблемы преодолеваются благодаря тому, что полупроводниковая промышленность предоставляет производителям оригинального оборудования (OEM) и поставщикам автомобильных компонентов комплексные экосистемы функциональной безопасности, которые минимизируют затраты, риски и время разработки, необходимые для завершения процесса сертификации.
Понимание стандарта ISO 26262:
Стандарт ISO 26262 устанавливает требования к функциональной безопасности электрических и/или электронных систем, устанавливаемых в серийно выпускаемых дорожных транспортных средствах (за исключением мопедов). Опубликованный в 2011 году и пересмотренный в 2018 году с включением раздела о полупроводниках, этот стандарт ISO предписывает процесс разработки от спецификации до запуска в производство. Производители оригинального оборудования (OEM) и поставщики автомобильных компонентов должны следовать этому процессу и документировать его при сертификации устройств для использования в дорожных транспортных средствах, требующих функциональной безопасности.
Сертификация системы осуществляется путем подтверждения независимым аудитором соответствия системы требованиям ISO 26262. Приложения в транспортном средстве классифицируются по различным уровням целостности автомобильной безопасности (ASIL) в зависимости от их критичности для безопасности. Некоторые приложения несут более высокий риск для безопасности в случае отказа электрической или электронной системы. Уровни, от A до D, основаны на тяжести и вероятности потенциальных травм, а также на степени их контроля, и существуют соответствующие требования безопасности для базовых компонентов. Уровень ASIL D представляет собой наивысший уровень опасности в автомобильных системах, таких как подушки безопасности, антиблокировочная система тормозов и усилитель рулевого управления. Компоненты, такие как задние фонари, классифицируются как ASIL-A. Фары и стоп-сигналы обычно классифицируются как ASIL-B. Система, такая как круиз-контроль, классифицируется как ASIL-C. Как правило, чем выше уровень ASIL, тем выше требования к аппаратной избыточности.
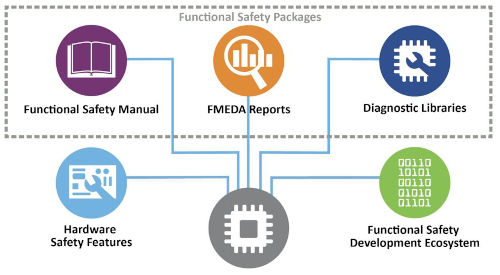
Поставщики компонентов могут помочь ускорить разработку системы безопасности и ее сертификацию по стандарту ISO 26262. Эти ресурсы функциональной безопасности показаны на рисунке 1. Во-первых, устройства должны быть тщательно отобраны, чтобы включать необходимые ресурсы функциональной безопасности. Эти ресурсы включают отчеты о видах отказов, их последствиях и диагностике (FMEDA) и руководства по безопасности. Устройства также должны иметь поддержку квалифицированной экосистемы разработки для создания критически важных с точки зрения безопасности приложений.
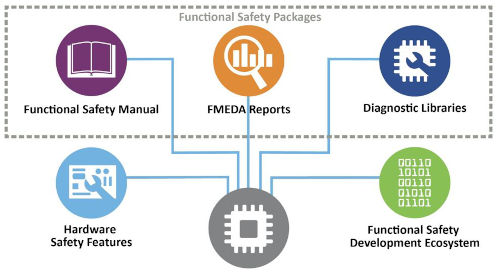
Рисунок 1: Сертифицированные ресурсы функциональной безопасности и экосистема разработки
Подготовка к обеспечению функциональной безопасности:
В современных автомобилях используется множество интегральных схем. Микроконтроллеры (MCU) особенно распространены в самых разнообразных формах. Они необходимы для всех электронных блоков управления (ЭБУ) и используются по всему автомобилю для добавления таких удобных функций, как автономное вождение и многие другие сложные функции. Диапазон микроконтроллеров простирается от 8-битных MCU, оптимизированных для производительности, энергоэффективности и управления в реальном времени, с добавлением аппаратных сенсорных интерфейсов, до 32-битных MCU, способных запускать многопоточные приложения и обладающих графическими, коммуникационными и функциями безопасности. Кроме того, существуют цифровые сигнальные контроллеры (DSC), которые объединяют MCU с DSP-процессором для обеспечения детерминированной, надежной и быстрой работы датчиков, двигателей или преобразования энергии. Каждая из этих интегральных схем должна сначала соответствовать автомобильным квалификационным стандартам производства и производительности, установленным Советом по автомобильной электронике (AEC). Стандарты AEC-Q100 определяют процесс квалификации, основанный на испытаниях на сопротивление механизмам отказов в различных температурных диапазонах. В зависимости от области применения микроконтроллер должен соответствовать требованиям стандарта AEC Q100 Grade 2, Grade 1 или Grade 0. Grade 0 = 150°C, Grade 1 = 125°C и Grade 2 = 105°C.
Помимо соответствия стандартам AEC, дополнительные требования к конкретным функциям безопасности зависят от устройства и области применения. Например, 8-битные микроконтроллеры часто включают шину CAN для автомобильного интерфейса и интеллектуальных сенсорных сетей и обычно используются в качестве контроллеров пользовательского интерфейса (UI) для механических и емкостных кнопок в салоне автомобиля, на рулевом колесе, центральной консоли или в составе системы бесключевого доступа. Встроенные аппаратные функции безопасности, требуемые этими микроконтроллерами, обычно относятся к памяти, сбросу системы, безопасному выполнению кода, безопасной связи и защите входов и выходов общего назначения (GPIO). Эти функции добавляются путем интеграции специализированных периферийных устройств, не зависящих от ядра (CIP), и других функций, таких как сброс при включении питания (POR), частичный сброс при выключении питания (BOR), сторожевой таймер с окном (WWDT) и циклическая избыточная проверка (CRC), для повышения эксплуатационной безопасности и надежности (см. рисунок 2).

Рисунок 2: 8-разрядный микроконтроллер с аппаратными средствами обеспечения функциональной безопасности.
При переходе к 16-битным функционально безопасным цифровым сигнальным контроллерам (DSC) необходимые аппаратные функции безопасности обычно включают память с обнаружением и коррекцией ошибок, встроенную в память самодиагностику (MBIST), резервное управление тактовой частотой и генератором, а также другие функции для обнаружения неисправностей, самодиагностики и диагностики системы, а также смягчения последствий неисправностей. Эти функционально безопасные устройства позволяют разрабатывать высокопроизводительные, критически важные для безопасности встроенные приложения, межсоединения датчиков, цифровые источники питания и системы управления двигателями. Типичные области применения включают системы постоянного тока (DC/DC), бортовые зарядные устройства (OBC), исполнительные механизмы и датчики (положения, давления), сенсорные блоки и другие блоки управления, соответствующие стандартам ASIL B или ASIL C. На рисунке 3 показан пример функций функционально безопасного цифрового сигнального контроллера (DSC).
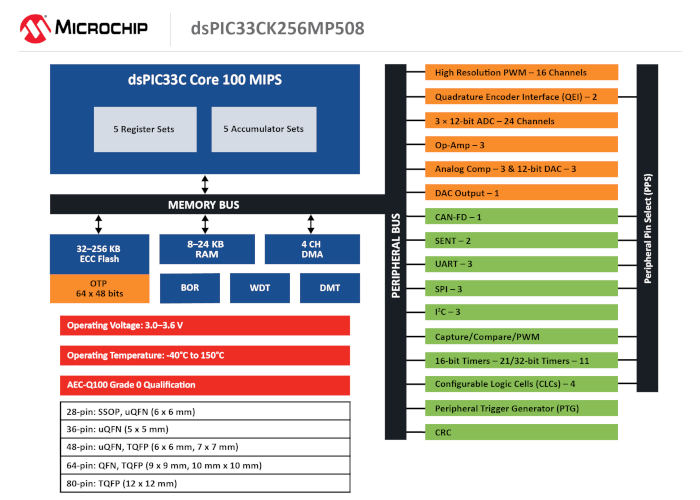
Рисунок 3: Пример 16-битного DSC с функциональной безопасностью.
Как и все функционально безопасные микроконтроллеры, 32-битные микроконтроллеры требуют наличия аппаратных функций, включая память с кодом коррекции ошибок (ECC) и внедрение ошибок, встроенное в память самотестирование (MBIST), системы таймеров, включая резервные генераторы и обнаружение ошибок тактирования, а также контакты GPIO с защитой от электростатического разряда (ESD) (см. Рисунок 4). Важны также системные мониторы, включая аппаратные функции POR, BOR, WDT и CRC, а также блок защиты памяти. 32-битные микроконтроллеры используются в широком спектре приложений, от систем пассажирского салона до передовых систем помощи водителю (ADAS), для обеспечения функциональной безопасности.
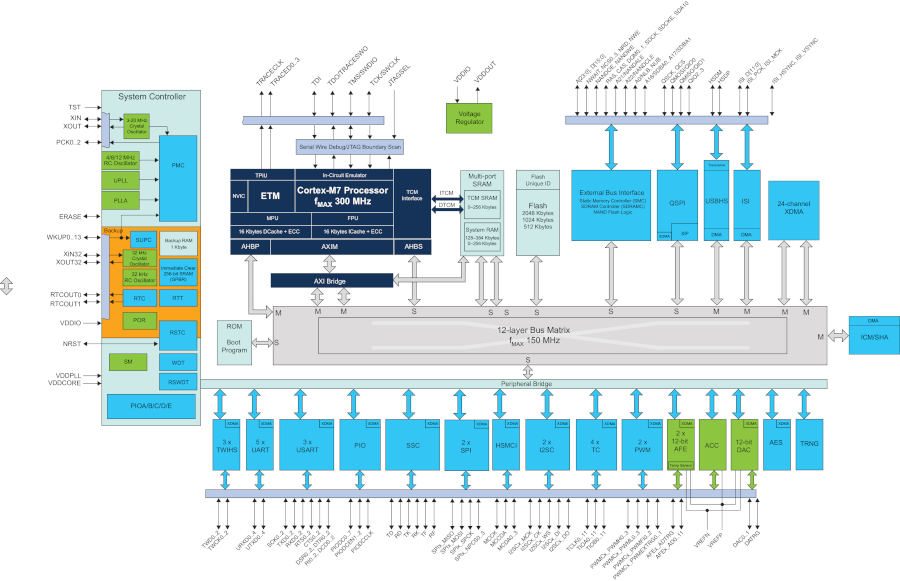
Рисунок 4: Пример 32-разрядного микроконтроллера, подготовленного для обеспечения функциональной безопасности.
Достичь даже уровней безопасности ASIL C/D со стандартными микроконтроллерами и DSC можно, комбинируя основной микроконтроллер или DSC с вторичным или защитным сопроцессором. Это достигается с помощью принципа декомпозиции ASIL: комбинация двух подсистем, соответствующих стандарту ASIL B, может быть использована для достижения более высокого уровня ASIL, такого как ASIL C/D:
ASIL C = ASIL B (C) + ASIL A (C)
ASIL D = ASIL B (D) + ASIL B (D) = ASIL C (D) + ASIL A (D)
Декомпозиция достигается путем сегментации требований безопасности в соответствии с реальными устройствами.
Инструменты разработки и поддержка сертификации:
Пакеты инструментов проектирования, сертифицированные на функциональную безопасность в рамках комплексной экосистемы разработки, могут облегчить соответствие требованиям верификации и валидации, указанным в ISO 26262. Это особенно актуально для проектов на базе микроконтроллеров и цифровых сигнальных процессоров. Поставщики инструментов сотрудничают с независимыми агентствами по оценке и сертификации для сертификации компиляторов функциональной безопасности. Обычно это сопровождается дополнительной документацией, такой как сертификат, руководство по функциональной безопасности, план безопасности, а также отчеты о классификации и квалификации инструментов для компиляторов, интегрированной среды разработки (IDE), отладчиков и программистов. Этот пакет документации по функциональной безопасности упрощает квалификацию инструмента и окончательную сертификацию приложения.
В идеале, в процессе проектирования также следует использовать инструмент анализа покрытия кода для оценки качества тестирования кода и определения того, какие части программного обеспечения были выполнены. Инструмент анализа покрытия кода также должен быть включен в отчеты о классификации и квалификации. Ищите инструмент, который может тестировать за один проход, не разбивая код на блоки и не требуя обширных аппаратных модификаций, дорогостоящего программного обеспечения и значительных усилий по поиску релевантной информации в больших файлах данных. Для сертификации приложений требуются данные тестирования кода, поэтому инструменты анализа покрытия кода за один проход играют жизненно важную роль в оптимизации процесса и ускорении вывода продукта на рынок.
Для разработки автомобильного приложения, соответствующего стандарту ISO 26262, инженеру потребуется несколько дополнительных ресурсов от поставщика полупроводников, помимо простого технического описания устройства. Наличие пакетов функциональной безопасности предоставляет OEM-производителям и поставщикам автомобильных компонентов все необходимое на различных этапах цикла оценки и проектирования. Эти пакеты должны включать сертифицированные руководства по безопасности, отчеты FMEDA и, в некоторых случаях, диагностическое программное обеспечение, такое как сертифицированные библиотеки самотестирования для соответствующих уровней ASIL.
Отчет FMEDA количественно оценивает режимы отказов устройства, распределение частоты отказов во времени (FIT) и соответствующие методы обнаружения, что помогает создать план обеспечения безопасности. Еще одним важным ресурсом является Руководство по безопасности (SM). Оно содержит подробную информацию о методах обнаружения отказов, упомянутых в отчете FMEDA, и предлагает рекомендации по безопасному использованию устройства. В нем описываются зависимые отказы и аппаратные характеристики для обнаружения систематических отказов, которые можно использовать для разработки диагностических библиотек. Диагностические библиотеки функциональной безопасности могут помочь оценить рабочее состояние системы в условиях неисправности, обнаружить случайные отказы системы и достичь целей функциональной безопасности. Выбор устройства, которое предлагает сертифицированный сторонними организациями отчет FMEDA и Руководство по безопасности, а также диагностические библиотеки, упрощает процесс сертификации для критически важного с точки зрения безопасности приложения.
Разработка критически важного с точки зрения безопасности приложения начинается с определения целей безопасности и желаемого уровня безопасности. Базовый пакет функциональной безопасности предоставляет необходимые ресурсы, такие как FMEDA, руководство по безопасности и сертификация, для начала оценки целевых уровней функциональной безопасности и проектирования критически важного с точки зрения безопасности автомобильного приложения.
В идеале базовый пакет функциональной безопасности для микроконтроллеров должен включать сертифицированный по стандарту ASIL B FMEDA, руководство по безопасности и диагностические библиотеки, соответствующие стандартам ASIL B/C, в сочетании с эталонным приложением, помогающим разработчикам понять, как эти ресурсы могут быть использованы для разработки критически важных приложений в соответствии с процессом ISO 26262. Стартовый пакет помогает ускорить цикл проектирования и разработать приложение, соответствующее стандартам ASIL B или C.
Комплексный пакет функциональной безопасности может расширить предложение, включив сертифицированные диагностические библиотеки, содержащие исходный код и отчеты по анализу безопасности, относящиеся к проектам до ASIL B/C. Поскольку многие конечные клиенты требуют сертификации критически важных приложений, комплексный пакет ускоряет процесс сертификации.
Автомобили становятся все более сложными, и уровень их электроники постоянно растет. Все более важно, чтобы существующие продукты, ориентированные на функциональную безопасность для автомобильных приложений, поддерживали экосистемы разработки, предлагающие сертифицированные ресурсы функциональной безопасности, соответствующие требованиям ISO 26262. Поставщики интегральных схем также могут помочь автомобильным клиентам защитить свои долгосрочные инвестиции в этот строгий процесс разработки и сертификации. Они могут гарантировать, что компоненты, используемые в сертифицированной системе, будут поставляться до тех пор, пока заказчик желает их заказывать, исключая риск вынужденной перепроектировки из-за неожиданного окончания срока службы детали. Это повышает уверенность в том, что сертификация будет не только быстрой и простой, но и потребуется провести ее только один раз
.
Статья предоставлена компанией Microchip Technology Incorporated.