然而,尽管这些系统不可或缺,但它们面临着许多独特而艰巨的挑战,其中最显著的是网络漏洞和太空辐射的双重威胁。.
卫星通信日益增长的重要性和脆弱性
。卫星通信本质上是易受攻击的。与可以进行物理保护和监控的地面网络不同,卫星在浩瀚的太空中运行,信号传输距离达数千公里。这使得它们容易受到各种威胁:
间谍活动和拦截:敌对势力可能试图拦截卫星信号,以获取未经授权的敏感数据。
数据篡改和伪造:恶意行为者可能试图篡改或伪造传输中的数据,从而破坏通信的可靠性。
拒绝服务攻击:干扰或饱和卫星信道会中断从导航到应急响应等关键服务。
这些威胁并非假设。在民用和军事领域,卫星信号干扰和欺骗事件均有记录。随着地缘政治紧张局势加剧和商业航天领域的扩张,卫星通信面临的攻击面也在不断扩大。
隐患:辐射诱发错误
网络安全威胁众所周知,但在太空物理环境中,还存在着一种不易察觉却同样危险的挑战。卫星运行于高辐射环境中,不断受到宇宙射线、太阳粒子和辐射带的轰击。这些高能粒子会导致单粒子效应(SEE),即单个电离粒子引起的电子电路干扰。
最常见的单粒子效应之一是单扰动事件(SEU),即带电粒子撞击半导体器件并改变存储器或逻辑电路中的一位。在卫星通信领域,这可能导致:
• 数据包损坏:单个反转的比特会导致消息无法读取或出错。
• 加密完整性丧失:如果加密密钥或认证标签中发生比特反转,则可能导致整个加密过程失效。
• 系统不稳定:重复的单粒子效应会累积,导致更广泛的系统故障或中断。
这些辐射诱发的错误尤其难以防范,因为它们具有随机性、难以预测,并且可能模拟网络攻击或硬件故障的影响。传统的错误检测和纠正方法虽然有用,但并非总是足够,尤其是在数据完整性和安全性至关重要的情况下。
平衡安全性、性能和可靠性的挑战:
为了应对这些威胁,卫星系统必须实施强大的加密和认证机制。高级加密标准 (AES) 因其能有效防止未经授权的访问而被广泛用于此目的。然而,并非所有加密方法都一样有效。
在高性能实时通信系统(例如卫星通信系统)中,加密必须:
• 快速高效:延迟和吞吐量在卫星链路中至关重要。
• 经过认证:仅加密是不够的;还必须验证数据完整性。
• 抗辐射:加密操作必须能够容忍单粒子翻转 (SEU),同时确保安全性。
这正是传统加密方案的不足之处。许多方案不提供内置认证,需要额外的机制来验证数据完整性。其他方案则没有针对空间系统有限的功率和处理环境进行优化。而且,很少有方案在设计时考虑到抗辐射性。
硬件差距:传统平台的局限性。
即使是最好的加密算法,其有效性也取决于运行它们的硬件。在空间应用中,硬件必须满足严格的要求:
• 抗辐射性:设备必须能够承受单粒子翻转 (SEU) 和其他辐射影响,且不会造成数据丢失或损坏。
• 低功耗:卫星的功率预算有限,尤其是在立方体卫星等小型平台上。
• 安全密钥存储:加密密钥必须能够抵御物理攻击和逻辑攻击。
• 高速 I/O:为了支持现代数据传输速率,硬件必须提供快速可靠的接口。
FPGA 和传统处理器通常难以满足这些需求。易失性配置存储器容易受到单粒子翻转 (SEU) 的影响。外部密钥存储可能存在安全风险。而通用处理器可能缺乏实时加密和身份验证所需的性能。.
面对这些挑战,卫星行业需要一种全新的方法——将强大的加密功能与抗辐射硬件和高效的系统设计相结合。理想的解决方案应具备以下特点:
将
加密和认证功能集成到一个高效的算法中;
实时检测并响应单粒子翻转(SEU),即使在辐射环境下也能确保数据完整性;
利用安全、非易失性存储器存储密钥和初始化向量;
将加密操作卸载到专用硬件,以降低 CPU 负载和功耗;
并提供一个可扩展的平台,能够适应不同的任务配置和性能要求。Microchip
公司针对这一问题提出了一种解决方案,该方案将高级加密标准-伽罗瓦/计数器模式(AES-GCM)加密与认证功能、抗辐射 FPGA 架构以及专用加密协处理器集成在一个安全、低功耗的平台中。
用于安全卫星通信的 AES-GCM-256 解决方案概述:
为了应对安全可靠卫星通信面临的诸多挑战,Microchip 推出了一款基于 AES-GCM-256 加密算法的强大解决方案,该算法已在 Microchip 的 PolarFire® 和 RT PolarFire FPGA 及 SoC 平台上实现。该解决方案旨在确保数据机密性和完整性,同时能够承受太空恶劣的辐射环境。
主要特性包括:
• AES-GCM-256 集成:该解决方案采用 AES-GCM,将加密和认证功能集成到一个高效的算法中。这种双重功能对于检测恶意篡改和辐射引起的比特变化至关重要。
• 抗辐射硬件:PolarFire FPGA 具有抗单粒子干扰配置逻辑 (SEU),以及受单错误纠正和双错误检测 (SECDED) 保护的存储器块和安全非易失性存储器 (sNVM),使其成为空间应用的理想选择。•
专用加密协处理器:Athena TeraFire® EXP5200B 加密协处理器将加密操作从主处理器卸载,从而提高性能并降低功耗。它还包含一个用于安全生成初始化向量 (IV) 的真随机数生成器。
• 安全密钥管理:加密密钥存储在片上集成的 sNVM 中,并受 AES-SIV 加密保护,确保静态数据安全。该系统支持安全配置和运行时密钥管理。
• 端到端消息保护:消息在传输前经过加密、认证,并缓冲在抗单粒子翻转 (SEU) 缓冲区中。在接收端,相同的架构会验证消息的完整性和真实性,认证失败将触发重传请求。
• 演示设计:在 PolarFire MPF300TS 器件上进行的工作演示展示了使用证明向量的完整加密和解密周期,并支持通过 TeraTerm 宏脚本进行自动化测试。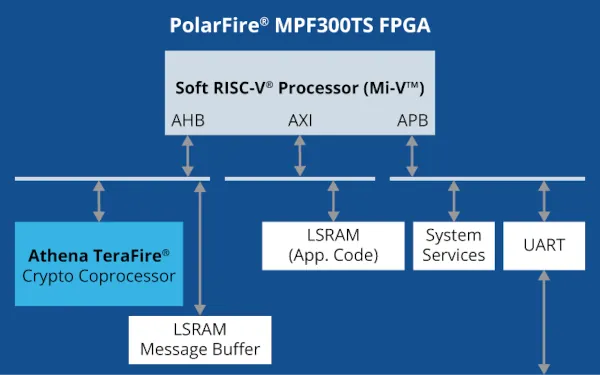
图 1:在 Microchip PolarFire® FPGA 上实现的 AES-GCM-256 加密算法框图。
Microchip 的 PolarFire FPGA 为实现高级加密解决方案(例如 AES-GCM-256 加密算法)提供了一个强大而安全的平台。在该架构中,软 RISC-V CPU (Mi-V™) 负责协调系统操作,其应用程序代码存储在 FPGA 内部的高速 LSRAM 内存块中并从中执行。Mi-V 处理器与多个关键外设连接,从而提供完整的加密解决方案。Athena
TeraFire 加密协处理器用于硬件加速的 AES-GCM 加密和随机数生成,从而确保性能和安全性。加密消息临时存储在专用的 LSRAM 消息缓冲区中,而系统服务则提供与 sNVM 块的安全接口,用于存储和访问 AES 加密密钥。此外,UART 接口支持用户交互,允许用户检索有效载荷数据和参数以进行演示。这种高度集成的设计凸显了 PolarFire FPGA 平台在现代加密应用中的灵活性和安全性。
这种综合方案不仅能保护卫星通信免受网络威胁,还能有效抵御太空辐射带来的不可预测的影响。它充分展现了现代加密技术与抗辐射硬件相结合,如何为太空任务提供可靠、高性能的通信系统。
作者:Tim Morin,Microchip Solutions FPGA 业务部高级技术员
https://www.microchip.com/en-us/products/fpgas-and-plds/radiation-tolerant-fpgas