




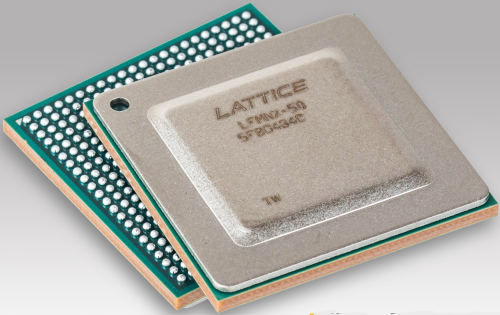
Mach-NX 也广泛应用于计算机、通信、工业和汽车系统等领域。它是 Lattice Nexus™ FPGA 平台上一年内开发的第三个 FPGA 系列。.
“恶意攻击者试图利用固件漏洞,而开发人员则致力于设计具备安全特性和性能的服务器平台来阻止他们,双方之间展开了一场竞赛,”Moor Insights & Strategy 总裁兼创始人 Patrick Moorhead 表示。“保护系统需要实时高可靠性加密技术 (HRoT),并支持更强大的加密算法,例如 ECC 384,以及强大的新型数据安全协议,例如 SPDM。Lattice 的 Mach FPGA 系列可以简化并加速服务器 OEM 厂商部署这些技术,帮助他们保护平台免受网络攻击和知识产权盗窃。”
莱迪思战略与市场总监Esam Elashmawi表示:“保护系统免受未经授权的固件访问,不仅仅是在启动时建立高分辨率擦除(HRoT)。它还要求用于构建系统的组件在通过全球供应链的过程中不被破坏。结合我们的SupplyGuard安全服务提供的额外保护,莱迪思Mach-NX FPGA可以在系统的整个生命周期内保护系统:从组件开始在供应链中流动,到初始产品组装、最终产品交付、集成,直至产品的整个运行周期。”
Mach-NX FPGA 在 Mach 系列系统控制功能的基础上,将安全隔离区(一种支持可重编程比特流保护的先进 384 位硬件加密引擎)、逻辑单元 (LC) 和 I/O 模块集成在一起。安全隔离区有助于保护固件安全,而 LC 和 I/O 模块则支持电源管理和风扇控制等系统控制功能。Mach-NX FPGA 可以验证并安装空中固件更新,从而确保系统符合不断演进的安全准则和协议。Mach-NX FPGA 的并行处理架构和双启动闪存配置提供了近乎瞬时的响应速度,能够快速检测和恢复攻击——这种性能水平超越了其他 HRoT 平台(例如 MCU)。 Mach-NX FPGA 将支持 Lattice Sentry™ 解决方案堆栈,该堆栈是可定制嵌入式软件、参考设计、IP 和开发工具的强大组合,可加速部署符合 NIST 平台固件弹性指南 (PFR) (NIST SP-800-193) 的安全系统。.
Mach-NX 系列的主要特性包括:
- 安全的系统控制 - Mach-NX FPGA 的逻辑单元(高达 11K 个逻辑单元)和大量的 I/O 点(高达 379 个)可实现快速安全的系统控制。莱迪思 (Lattice) 一直是系统控制可编程逻辑领域的长期领导者。Mach FPGA 在当前出货的服务器平台上的修复率超过 80%。
- 强大的标准和协议兼容性 - Mach-NX FPGA 的 384 位硬件加密引擎支持快速便捷地实现 ECC 384 等前沿加密技术以及 NIST SP-800-193 和 MCTP-SPDM 等行业标准安全协议。未来的服务器平台将需要支持这些协议。
- 端到端的供应链保护 - Mach-NX FPGA 由莱迪思 SupplyGuard™ 供应链安全订阅服务提供支持。 SupplyGuard 通过跟踪锁定的 Lattice FPGA 的整个生命周期,从制造、全球供应链运输、系统集成和组装、初始配置到部署,为 OEM 和 ODM 提供安心保障。Lattice
Propel™ 设计环境可快速定制,加速定制化、符合 PFR 标准的 HRoT 解决方案的设计。该工具采用基于图形用户界面的开发环境,使开发人员能够创建 PFR 解决方案,同时最大限度地减少编写 RTL 代码的需求。
要了解有关上述网络技术的更多信息,请访问:








