




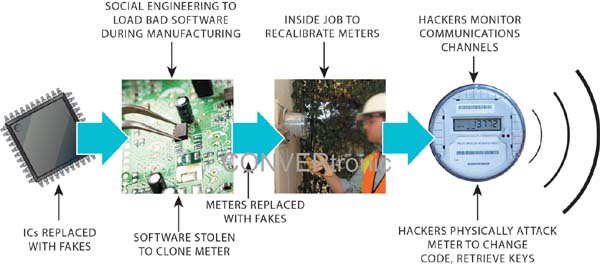
 安全在智能电网中日益重要。鉴于智能电网基础设施时常遭受攻击,其面临的威胁显而易见,各国稳定的电力供应都可能受到敌对势力的威胁。为此,信息技术安全备受关注;许多解决方案都依赖于智能电网中数据采集设备与负责分析和响应数据的监控与数据采集(SCADA)系统之间的端到端加密。这种对信息技术的重视无疑至关重要,因为传输中的数据必须使用基于标准的加密技术进行保护。然而,即使采用最强大的端到端加密,智能电网安全仍然存在漏洞:已安装的设备本身极易受到攻击。.
密码学就是安全,对吗?
虽然加密工具对于确保传输数据和指令的隐私性和真实性至关重要,但需要注意的是,它们只是解决方案的一部分。密码学的最大价值在于保护传输或存储中的数据,防止解密或篡改。尽管有些人认为复杂的射频载波或跳频电力线载波足以“隐藏”数据,但这种保护很容易被攻击者突破。试想一下,如果攻击者编写一条任意指令来打开智能电表上的远程断路开关,那么大量用户的电力供应可能会中断,电力公司将面临铺天盖地的投诉。这不仅会导致收入大幅下降,给受影响的用户带来极大的不便,在空调必不可少的地区,甚至可能危及生命。
但是,数据在进入传输通道之前和离开之后会发生什么呢?通信通道的两端都存在加密密钥,用于加密、解密、认证或验证传输的数据。虽然在传输通道中对数据进行加密对于保护信息从安装的传感器到控制系统的传输至关重要,但保护用于加密的密钥更为重要。如果这些密钥泄露,网络安全也会受到威胁。智能网络中安装的终端必须考虑密钥安全,以提供更全面的安全解决方案。安全的金融终端技术高度重视密钥保护,并采用多层保护来保护芯片上的密钥免受物理攻击和分析攻击。.
智能电网中流通的数据和指令的有效性并非影响电力供应的唯一攻击来源。诸如Stuxnet之类的更高级病毒已经表明,某些攻击会从根本上改变已安装设备的运行方式,且难以检测,从而造成严重危害。一种被称为“零日攻击”的攻击会利用那些可以被擦除或重新编程的系统,从而在不被察觉的情况下破坏系统。我们不仅要关注设备在调试阶段的情况,还要关注设备在任何时候可能因编程不当而受到威胁的情况,例如在制造过程中。.
但究竟会出什么问题呢?
在设计时充分考虑安全性既困难又耗时,而且需要专业的安全知识。这样的投入真的值得吗?我们以一个已经安装的智能电表为例。由于电表通常安装在我们的家中,缺乏保护,因此很容易被外人接触到。如果该电表使用传统的微控制器进行应用程序处理和通信,那么很可能存在通过编程接口进行攻击的途径,攻击者可以重新编程电表,甚至读取其内容。如果有足够的资源和时间,有人甚至可以编写一个程序,该程序的行为与电表程序完全相同,但其中包含隐藏的病毒,用于收集关键数据或篡改用电量报告。
已安装的电表必须受到保护,以确保其功能不受影响。然而,回顾以往,我们发现电表还有一个更脆弱的环节:制造工厂。攻击者有可能通过社会工程手段获取电表的IP地址和制造流程。只需几千美元,攻击者就能获取软件,对其进行逆向工程,修改软件,然后将新程序部署到制造流程中。此外,攻击者还可以将修改后的软件出售给竞争对手,从而使其他公司获得不公平的竞争优势,而这些优势本应属于该公司投入研发资金的供应商。.
如何保护产品生命周期?
一个设计完善的生命周期方案会考虑产品开发和制造各个阶段的潜在威胁,并判断这些威胁是否需要采取应对措施。为了实现安全的生命周期,必须评估以下几个方面:
务必确保您购买的是合法芯片。通过授权渠道或直接渠道购买有助于确保这一点,但加密技术也同样适用。Maxim Integrated 出售的安全微控制器和智能电网产品可以预先编程,使用客户的密钥或证书进行编程,从而保证只有客户本人才能解锁和编程芯片。.
保护您的知识产权。向您的生产部门提供已签名和加密的代码。这需要在系统的微控制器中嵌入一个安全引导加载程序,以便在软件加载到芯片后对其进行解密和验证。加密可以防止逆向工程或克隆。.
只运行预期执行的代码。安全的初始加载器可以使用软件中的数字签名来验证代码的真实性,然后再加载或运行应用程序。.
沟通要充满信心。新的配置、固件更新和指令都应进行加密和签名,以验证其是否来自可信来源。.
保护好您的密钥。不要将加密密钥存储在与使用密钥的芯片(例如外部EEPROM)不同的集成电路(IC)上。如果您有一个与应用处理器分离的安全微控制器,请将密钥保存在该安全芯片上,切勿将其发送到其他任何地方。攻击者很容易从印刷电路板上的线路中提取密钥。.
在公司内部保护密钥安全。使用开发密钥进行工程开发,为产品添加安全功能。通过要求不同用户授权使用,保护生产密钥的访问权限。高安全模块 (HSM) 可以帮助实现其中一些措施。.
不要依赖单点故障。即使攻击者只需从电表中提取密钥就能攻破系统,如果他们知道可以攻破整个系统,他们仍然会投入更多的时间和金钱进行攻击。老练的攻击者甚至可以拆解集成电路,并使用微型探针访问存储器来寻找密钥。使用唯一密钥或非对称加密技术,例如椭圆曲线数字签名。
目前我们只关注信息技术安全,这给攻击者留下了利用智能电网的巨大机会。通过保障已安装设备的整个生命周期安全,我们将提高电网安全性,并大大增加攻击者破坏电力供应的难度。
作者简介:
克里斯·阿迪斯是Maxim Integrated公司智能电网产品业务总监。他已在Maxim工作15年,并拥有德克萨斯大学计算机科学学士学位。








