这些挑战正在被克服,因为半导体行业为原始设备制造商 (OEM) 和汽车供应商提供了完整的功能安全生态系统,最大限度地降低了完成此认证过程所需的成本、风险和开发时间。
了解 ISO 26262:
ISO 26262 涵盖了量产道路车辆(不包括轻便摩托车)中安装的电气和/或电子系统的功能安全规范。该 ISO 标准于 2011 年发布,并于 2018 年修订,新增了半导体章节。该标准规定了从规范制定到产品投产的开发流程。原始设备制造商 (OEM) 和汽车供应商在认证用于需要功能安全的道路车辆的设备时,必须遵循并记录此流程。
系统认证是通过独立审核员确认系统符合 ISO 26262 的要求而实现的。车辆中的应用根据其安全关键性被分为不同的汽车安全完整性等级 (ASIL)。如果发生电气或电子系统故障,某些应用将具有更高的固有安全风险。从 A 到 D 的等级划分基于潜在伤害的严重程度和可能性以及可控程度,并且对底层组件也有相应的安全要求。 ASIL D 代表汽车应用中的最高安全等级,例如安全气囊、防抱死制动系统和动力转向系统。尾灯等组件被归类为 ASIL-A。前大灯和刹车灯通常被归类为 ASIL-B。巡航控制系统等系统被归类为 ASIL-C。一般来说,ASIL 等级越高,对硬件冗余的要求就越高。
组件供应商可以通过多种方式帮助加快安全应用的设计及其 ISO 26262 认证。这些功能安全资源如图 1 所示。首先,必须仔细选择设备,使其包含必要的功能安全资源。这些资源包括故障模式、影响和诊断 (FMEDA) 报告和安全手册。此外,这些设备还必须得到合格的开发生态系统的支持,才能创建安全关键型应用。
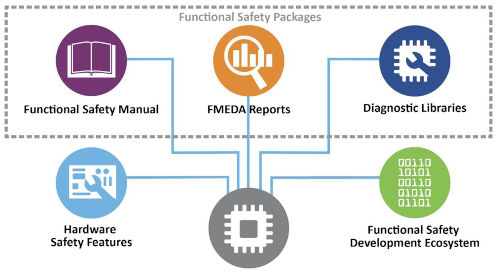 图 1:认证功能安全资源和开发生态系统
功能安全准备:
现代汽车中使用了多种集成电路。微控制器 (MCU) 的应用尤为广泛。所有电子控制单元 (ECU) 都离不开微控制器,它们被应用于车辆的各个角落,以实现自动驾驶等便捷功能以及其他诸多复杂功能。微控制器种类繁多,从针对性能、能效和实时控制进行优化的 8 位微控制器(配备基于硬件的触摸界面),到能够运行多线程应用程序并具备图形、连接和安全功能的 32 位微控制器,应有尽有。此外,还有数字信号控制器 (DSC),它将微控制器与数字信号处理器 (DSP) 引擎相结合,为传感器、电机或电源转换提供确定性、稳健性和快速的性能。所有这些集成电路都必须首先满足汽车电子委员会 (AEC) 制定的汽车制造和性能认证标准。AEC-Q100 标准定义了一个基于电阻测试的认证流程,该测试针对各种温度范围内的失效机制进行。根据应用的不同,MCU 必须满足 AEC Q100 2 级、1 级或 0 级的要求。0 级 = 150°C,1 级 = 125°C,2 级 = 105°C。
除了 AEC 认证之外,特定功能安全特性的其他要求还取决于器件和应用。例如,8 位 MCU 通常包含用于汽车接口和智能传感器网络的 CAN 总线,并且通常用作乘客舱、方向盘、中控台上的机械按钮和电容按钮的用户界面 (UI) 控制器,或作为无钥匙进入系统的一部分。这些 MCU 所需的嵌入式硬件安全特性通常与存储器、系统复位、安全代码执行、安全通信以及通用输入/输出 (GPIO) 的保护有关。这些功能是通过集成专用的内核无关外设 (CIP) 和其他功能(例如上电复位 (POR)、部分断电复位 (BOR)、窗口看门狗定时器 (WWDT) 和循环冗余校验 (CRC))来添加的,以提高运行安全性和可靠性(参见图 2)。
 图 2:具有功能安全硬件特性的 8 位 MCU。.
对于 16 位功能安全型数字信号控制器 (DSC),必要的硬件安全特性通常包括具有错误检测和纠正功能的存储器、存储器集成自诊断 (MBIST)、冗余时钟和振荡器控制,以及其他用于故障检测、自诊断和系统诊断功能以及故障缓解的特性。这些功能安全型器件可用于设计高性能、安全关键型嵌入式应用、传感器互连、数字电源和电机控制。典型应用包括 DC/DC 系统、车载充电器 (OBC)、执行器和传感器(位置、压力)、触摸单元以及其他符合 ASIL B 或 ASIL C 标准的控制单元。图 3 展示了一个功能安全型 DSC 的特性示例。.
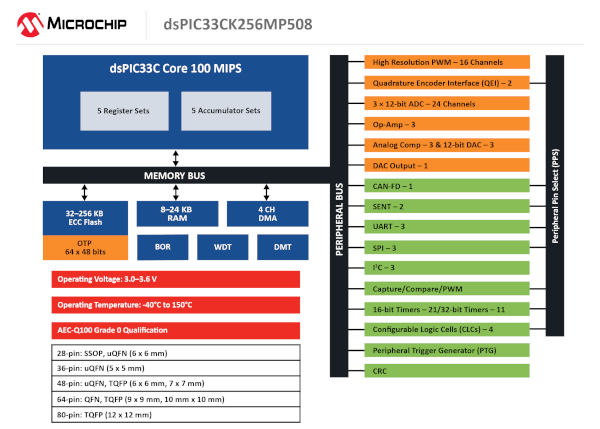 图 3:具有功能安全的 16 位 DSC 示例。
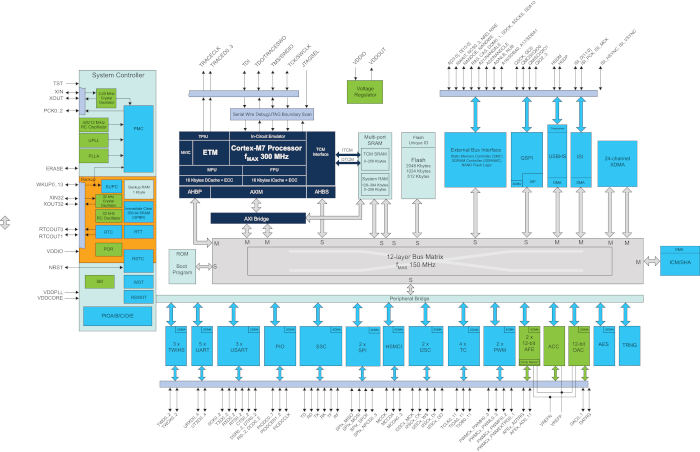
与所有功能安全的 MCU 一样,32 位 MCU 需要硬件特性,包括纠错码 (ECC) 存储器和故障注入、存储器集成自检 (MBIST)、包含备用振荡器和时钟故障检测的定时器系统,以及具有静电放电 (ESD) 保护的 GPIO 引脚(参见图 4)。系统监视器也很重要,包括硬件上电 (POR)、下电 (BOR)、看门狗定时器 (WDT) 和 CRC 功能,以及存储器保护单元。32 位 MCU 因其功能安全性而被广泛应用于从乘员舱系统到高级驾驶辅助系统 (ADAS) 等各种应用中。
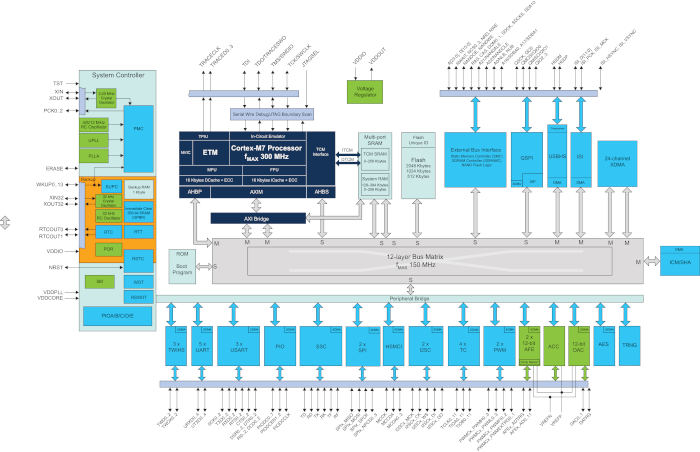 图 4:一个为功能安全而准备的 32 位 MCU 示例。
通过将主 MCU 或 DSC 与辅助协处理器或安全协处理器相结合,即使使用标准 MCU 和 DSC,也可以达到 ASIL C/D 安全等级。这是通过 ASIL 分解原理实现的:两个符合 ASIL B 标准的子系统组合可以达到更高的 ASIL 等级,例如 ASIL C/D:
ASIL C = ASIL B (C) + ASIL A (C);
ASIL D = ASIL B (D) + ASIL B (D) = ASIL C (D) + ASIL A (D)。
通过将安全需求与实际设备进行细分来实现这种分解。.
开发工具和认证支持:
作为综合开发生态系统的一部分,经过功能安全认证的设计工具包有助于满足 ISO 26262 中规定的验证和确认要求。对于基于 MCU 和 DSC 的设计而言,这一点尤为重要。工具供应商与独立的评估和认证机构合作,对功能安全编译器进行认证。认证通常附带其他文档,例如证书、功能安全手册、安全计划以及编译器、集成开发环境 (IDE)、调试器和编程器的工具分类和鉴定报告。这些功能安全文档简化了工具鉴定和最终应用程序认证流程。
理想情况下,设计过程中还应使用代码覆盖率工具来衡量代码的测试程度,并确定哪些软件部分已被执行。代码覆盖率工具也应包含在分类和鉴定报告中。寻找一种无需将代码拆分成多个块,也无需进行大量硬件修改、购买昂贵的软件以及在大型数据文件中搜索相关信息即可一次性完成测试的工具。应用认证需要代码测试数据,因此单次代码覆盖率测试工具在简化流程和加快产品上市速度方面发挥着至关重要的作用。
为了开发符合 ISO 26262 标准的汽车应用,工程师除了需要器件数据手册外,还需要半导体供应商提供的其他资源。功能安全软件包的可用性为原始设备制造商 (OEM) 和汽车供应商在评估和设计周期的各个阶段提供了所需的信息。这些软件包应包含经认证的安全手册、故障模式、失效模式及影响分析 (FMEDA) 报告,以及在某些情况下,诊断软件,例如针对相关安全完整性等级 (ASIL) 的经认证的自检库。FMEDA
报告量化了器件的失效模式、失效模式随时间变化的分布 (FIT) 以及相应的检测方法,以帮助制定覆盖率计划。另一个重要的资源是安全手册 (SM)。它提供了有关 FMEDA 报告中提到的失效检测方法的详细信息,并就如何更安全地使用器件提出了建议。它包括对相关失效和用于检测系统性失效的硬件特性的描述,这些信息可用于开发诊断库。功能安全诊断库可以帮助评估系统在故障条件下的运行状态,检测随机系统故障,并实现功能安全目标。选择提供第三方认证的 FMEDA 报告和安全手册以及诊断库的器件,可以简化安全关键型应用的认证工作。
开发安全关键型应用首先要定义安全目标和所需的安全等级。一个基本的功能安全软件包提供必要的资源,例如 FMEDA、安全手册和认证,以便开始评估目标功能安全等级并设计安全关键型汽车应用。
理想情况下,基于 MCU 的设计的基本功能安全软件包应包含 ASIL B Ready 认证的 FMEDA、安全手册和符合 ASIL B/C 标准的诊断库,并结合参考应用,帮助设计人员了解如何使用这些资源,按照 ISO 26262 流程开发安全关键型应用。入门软件包有助于加快设计周期,并开发符合 ASIL B 或 C 标准的应用。
一套全面的功能安全软件包可以扩展产品范围,使其包含经认证的诊断库,其中包含与 ASIL B/C 等级设计相关的源代码和安全分析报告。由于许多终端客户需要对安全关键型应用进行认证,因此该综合软件包可以加快认证流程。
汽车的复杂性日益增加,其电子元件的含量也在不断提高。如今,面向汽车应用的功能安全产品必须支持开发生态系统,提供经认证的功能安全资源,以满足 ISO 26262 的要求,这一点变得越来越重要。集成电路供应商还可以帮助汽车客户保护其在这一严格的开发和认证流程中的长期投资。他们可以保证,只要客户需要订购,认证系统中使用的部件就会持续供应,从而避免因部件意外达到使用寿命终点 (EOL) 而被迫重新设计的风险。这增强了客户的信心,确保认证不仅能够快速便捷地完成,而且只需进行一次。
作者:Jacob Lunn Lassen,Microchip Technology 功能安全技术工程师