





尽管触摸屏具有诸多优势,但也引入了额外的安全漏洞,必须加以防范,以防不法分子蓄意窃取信用卡。遵守支付卡行业数据安全标准 (PCI DSS) 是设计安全硬件/软件系统的关键,这些系统能够帮助客户打造强大且安全的支付产品,同时又不牺牲易用性和美观的工业设计。本文介绍了销售点 (POS) 支付系统的发展历程、其触摸屏的安全漏洞,以及任何基于触摸屏的终端必须满足的 PCI 认证标准。POS
终端中的触摸屏:
几十年来,全球消费者一直在销售点终端使用信用卡支付商品和服务。这些终端逐渐增加了小型低成本屏幕,以便为商家和用户提供更多交易状态信息。屏幕侧面或底部添加了按钮,与虚拟按钮相对应,使用户能够选择商家选项,例如卡类型(例如信用卡或借记卡)、小费金额和收据打印。用户使用机械键盘输入卡号和 PIN 码。这描述了目前仍在使用的绝大多数销售点终端。
支付行业的一个趋势是用更大的彩色触摸屏取代小型单色触摸屏和机械按钮。这些彩色显示屏更具视觉吸引力,能够吸引商家和消费者。触摸屏还使销售点终端供应商能够省去侧边/底部智能按钮和机械键盘。这通过消除随着时间推移而磨损的活动部件(包括内部按键开关机制和按键表面的印刷)来提高系统可靠性。触摸屏还有助于消除终端按键周围进水的风险。最后,彩色触摸屏有助于商家进行品牌推广和广告宣传,这些趋势正在推动各种类型支付终端上现代触摸屏尺寸的不断增大。  图 1 - 触摸屏示例
支付系统中采用更大尺寸触摸屏的另一个趋势是电子收银机 (ECR) 的兴起,它们被添加到销售点 (POS) 终端中作为补充。电子收银机既用于设有多个收银通道的传统商店,也用于日益普及的自助式商店。ECR 系统帮助零售商跟踪销售情况、减少销售错误、管理库存数据,并同时将财务交易记录到系统中。ECR 触摸屏在输入产品类型和数量、购买购物袋等选项以及选择支付方式时提供了极大的灵活性。ECR 通常不是安全的支付设备,因此它们通常与 POS 终端结合使用,后者可以通过银行卡、手机和智能手表处理付款。
随着时间的推移,ECR 和 POS 终端已开始融合为一个单一的、安全的、基于触摸屏的支付系统。触摸屏尺寸从大约 3.5 英寸到 42 英寸不等,已成为现代 ECR 和销售点终端不可或缺的一部分。用户交互、非接触式NFC技术的出现、移动电话连接以及功能整合到单一系统中,正推动固定式平板电脑/自助终端或电池供电的手持式POS终端取代独立的ECR-POS系统。手持式POS终端使商家能够在店内外随时随地接受付款。非接触式支付的快速发展趋势,因其便捷易用,促使自动售货机、停车计时器、自动加油泵和电动汽车充电站等场所的无人值守自助式公共支付终端数量激增。更大的触摸屏不仅使商家能够展示更多商品信息,还能通过产品促销和广告帮助商家创造更多收入来源。POS
安全和PCI合规性:
在设计支付系统时,用户数据的安全,例如主账号(PAN)、信用卡凭证(卡号、有效期和CVV)以及用户PIN码,已成为首要考虑因素。磁条(刷卡)交易存在固有的安全漏洞,随着磁条磨损和暴露于磁场中,更容易发生故障。更安全的刷卡支付方式,例如芯片加密码(DIP)和非接触式支付(NFC),是可行的替代方案。这些方式辅以其他身份验证机制,例如二维码(纸质或移动端)和生物识别技术(例如指纹、面部或眼睛识别)。然而,触摸屏的引入,在取代机械键盘后,对密码输入系统的安全性也发挥着新的特殊作用。
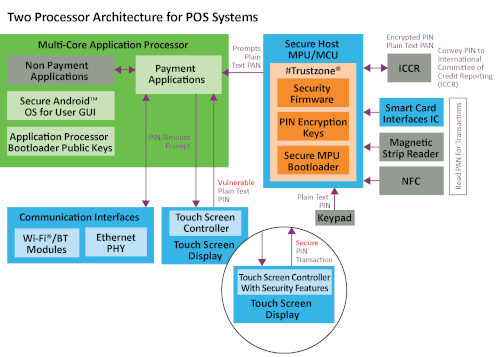
图 2 - POS 系统的双处理器架构
如前所述,触摸和PIN码数据传输容易受到中间人攻击,攻击者可通过触摸传感器覆盖层、子层甚至触摸IC与安全主机MPU之间的通信总线进行探测攻击。触摸控制器固件容易被黑客入侵,攻击者可利用这些漏洞创建后门并窃取卡片数据。触摸控制器配置也容易被修改,从而在之前通过安全认证测试的系统中引入漏洞。
此外,户外触摸屏的设计要求包括应对极端环境噪声、主动式NFC干扰、严格的辐射标准、更宽的温度范围、厚手套检测以及极强的防潮性能,包括防止高导电性清洁液触发误触事件。未经身份验证的配置和软件更新漏洞也可能导致拒绝服务攻击,并可能与勒索软件攻击相结合,如果终端连接到中央更新系统,则可能导致整个网络离线。例如,集成支付终端的电动汽车充电网络。这些都为触摸屏支付系统的开发者带来了额外的挑战和机遇。
PCI合规性来帮忙。
支付卡行业安全标准委员会 (PCI SSC) 由领先的支付卡品牌(Visa、MasterCard、American Express、Discover 和 JCB)创建,负责制定和管理全球公认的 PCI DSS,以保护持卡人数据。支付品牌和收单机构有责任开发符合 PCI 标准的产品,以保护用户数据的存储、传输和处理。根据支付应用类型的不同,PCI 合规性要求可能有所不同,这会影响硬件、软件和系统设计方面的考量。
目前,大多数销售点终端供应商都符合PCI数据安全标准。PCI安全机制旨在将PIN码与PAN卡及其他持卡人数据隔离。这确保了通过软件应用程序输入PIN码的安全性和完整性,并要求对该软件进行主动监控,以及使用强密钥对用户数据进行加密。必须实施访问控制来验证设备用户或所有者的身份。建议设置故障警报,以便在发生篡改、黑客攻击或功能故障时发出警告。
如果支付系统使用单独的、已预先通过PCI DSS认证的支付模块,通过带有机械键盘的读卡器进行安全卡交易,则触摸屏不会通过通信线路传输任何安全信息。只有当触摸屏用于输入信用卡数据和/或PIN码(称为PoG,即玻璃上的PIN码)时,才需要对其进行PCI PIN交易安全(PTS)认证。在这种情况下,必须屏蔽触摸控制器的通信接口或对触摸消息中的数据进行加密。加密技术为销售点 (POS) 终端供应商提供了一个机会,可以将触摸控制器集成电路移至连接到触摸传感器的简单且经济高效的单层柔性印刷电路板 (FPC) 尾部。这种配置使得触摸传感器供应商能够设计、测试并将完整的触摸系统交付给 POS 终端供应商,从而降低成本并简化供应链。
通用 PCI 认证要求:
与触摸屏相关的 PCI 合规性指南由 PCI-PTS 管理。PIN 交易安全要求可概括如下:
- 系统中加入了断开连接的措施,以防止物理或软件篡改。.
- 机密用户数据必须传输(始终加密),并且只能在必要时保留。
- 只有在能够验证软件完整性的情况下,才能执行软件更新或启动操作。.
- 只有经过身份验证的用户才能更新软件。
- 密钥必须存储在受保护的区域,并且必须建立安全机制来保护生产中的初始密钥有效载荷。
- 设备必须进行自检并报告任何异常情况。
为了便于符合最新的PCI要求,可以在系统级触摸控制器产品中集成以下功能:
- 24小时重启计划
- 手动钥匙进入需等待15分钟
- 使用 ISO 4 格式的高级加密标准 (AES) 进行 PIN 码加密
- 更严格地将加密密钥用于其预期用途,并区分客户密钥层级和制造商密钥层级。.
- PAN 密码
- TR-34 远程密钥上传 (RKL) 协议
经PCI认证的实验室对触摸屏进行验证,以确保其符合PIN交易安全标准的安全要求。此验证包括以下测试:
- 通过黑客攻击评估PIN码输入安全性的漏洞。.
- 通过操纵和检查系统中使用的响应机制来评估对敏感数据的访问。.
- 生产中关键管理技术的验证和文档记录。.
开门见山,直奔主题。
支付终端的设计需要了解如何实施完整的系统解决方案和强大的安全标准。Microchip 的 maXTouch® 控制器产品组合等解决方案,凭借其集成的模拟前端和专有固件,能够应对这些复杂的系统挑战。这些固件可配置为针对任何终端用户应用的安全加密通信。
像 Microchip Technology 的触控控制器专家这样的专业支持团队,可以指导客户完成系统级设计,并协助他们进行软件和控制器集成,以及产品测试和调试。他们与一些世界领先的支付终端供应商和认证实验室合作的经验,意味着客户可以获得所需的支持,顺利完成关键的认证流程。
关于作者:
Vivek Tyagi 在半导体行业拥有超过 10 年的经验,目前是 Microchip Technology 人机界面部门的产品营销经理。他负责销售点系统和电动汽车充电器等工业产品领域。
参考资料
:https://ww1.microchip.com/downloads/aemDocuments/documents/HMID/ApplicationNotes/ApplicationNotes/DS00004863A.pdf



