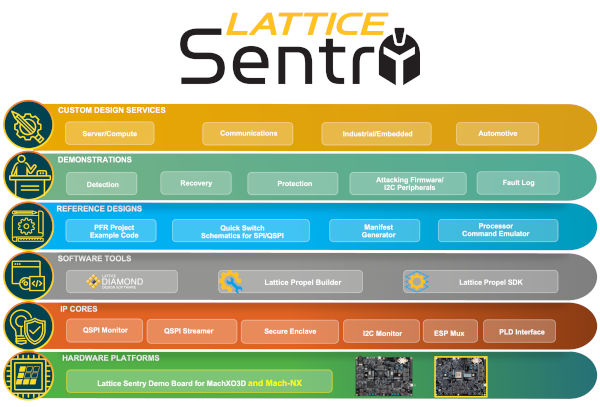
A solução integrada permite soluções de hardware Root-of-Trust (HRoT) de última geração que cumprem as diretrizes de Resiliência de Firmware de Plataforma (PFR) do NIST (NIST SP-800-193) e suportam a encriptação de 384 bits. Esta nova versão do Lattice Sentry satisfaz os requisitos de segurança em rápida evolução das plataformas de servidor atuais e emergentes, proporcionando aos programadores uma forma eficiente e segura de implementar rapidamente aplicações criptográficas e de sistema melhoradas. A solução integrada suporta a segurança de firmware para os mercados de comunicações, computação, indústria, automóvel e de eletrónica de consumo inteligente.
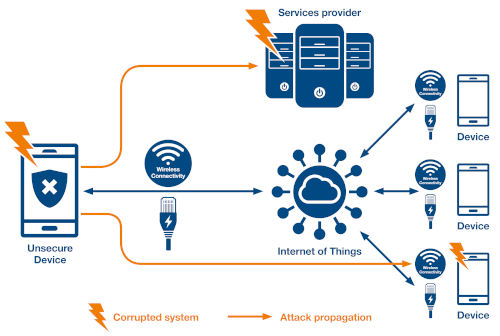
O Cloud Security Industry Summit é um grupo de fornecedores de serviços de cloud que trabalha para alinhar o setor com as melhores soluções de segurança. Num artigo escrito em conjunto com o Open Compute Project (OCP), o CSIS afirma que "o firmware representa um vetor de ameaça significativo para os sistemas de computação, dispositivos e infraestrutura associada. Se o primeiro código executado num dispositivo ao ser ligado for comprometido, todo o sistema pode e deve tornar-se inseguro. O firmware pode ser comprometido através de ataques maliciosos ou não intencionais.".
“Manter-se a par da evolução das ameaças à cibersegurança é um desafio constante para a maioria das organizações. Para as ajudar a acompanhar este ritmo, a Lattice está empenhada em melhorar continuamente as capacidades de segurança, desempenho e usabilidade do nosso Sentry Stack”, afirmou Eric Sivertson, vice-presidente da divisão de segurança da Lattice Semiconductor. “A Lattice é líder em soluções de controlo de servidores há muito tempo, e os PLD de controlo da Lattice são o primeiro componente de arranque/desligamento em muitos servidores atualmente em funcionamento. Com o Sentry Stack, os programadores podem facilmente adicionar suporte para segurança robusta de firmware às aplicações de controlo de sistema baseadas em PLD de controlo seguro da Lattice, criando uma plataforma ideal para estabelecer uma Operação de Alta Resolução (HRoT) que valida a legitimidade de todas as instâncias de firmware num sistema.”
As principais funcionalidades do Sentry 2.0 incluem:
- Segurança melhorada - A solução Sentry suporta o FPGA de controlo seguro Lattice Mach™-NX e um bloco IP de enclave seguro que permite a encriptação de 384 bits (ECC-256/384 e HMAC-SHA-384) para melhor proteger o firmware protegido pelo Sentry contra o acesso não autorizado. O suporte de encriptação de 384 bits é um requisito para muitas plataformas de servidores de última geração.
- Autenticação pré-arranque 4 vezes mais rápida - O Sentry 2.0 suporta débitos mais rápidos para ECDSA (40 ms), SHA (até 70 Mbps) e QSPI (64 MHz). Estas características permitem que o Sentry 2.0 ofereça tempos de arranque mais rápidos, ajudando a minimizar o tempo de inatividade do sistema e a reduzir a exposição a tentativas de ataque ao firmware durante o processo de arranque.
- Capacidade de monitorizar até cinco imagens de firmware em tempo real - Para expandir ainda mais o HRoT compatível com PFR ativado pelo Lattice Sentry, a pilha é capaz de monitorizar em tempo real até cinco componentes da motherboard num sistema durante o arranque e o funcionamento. As soluções de segurança concorrentes baseadas em MCU, por exemplo, não possuem o poder de processamento necessário para monitorizar adequadamente tantos componentes em tempo real.