Estes desafios estão a ser ultrapassados à medida que a indústria de semicondutores fornece aos fabricantes de equipamento original (OEM) e aos fornecedores automóveis ecossistemas completos de segurança funcional que minimizam o custo, o risco e o tempo de desenvolvimento necessários para completar este processo de certificação
Compreender a ISO 26262:
A ISO 26262 abrange as especificações para a segurança funcional dos sistemas elétricos e/ou eletrónicos instalados em veículos rodoviários produzidos em massa (excluindo ciclomotores). Publicada em 2011 e revista em 2018 para incluir uma secção sobre semicondutores, esta norma ISO exige um processo de desenvolvimento desde a especificação até ao lançamento da produção. Os fabricantes de equipamento original (OEM) e os fornecedores automóveis devem seguir e documentar este processo ao certificar os dispositivos para utilização em veículos rodoviários que requerem segurança funcional.
A certificação do sistema é obtida através da confirmação, por um auditor independente, de que o sistema cumpre os requisitos da ISO 26262. As aplicações num veículo são categorizadas em vários Níveis de Integridade de Segurança Automóvel (ASILs) com base na sua criticidade de segurança. Algumas aplicações apresentam um maior risco de segurança inerente caso ocorra uma falha no sistema elétrico ou eletrónico. Os níveis, de A a D, baseiam-se na gravidade e probabilidade de potenciais lesões e no grau em que podem ser controladas, e existem requisitos de segurança associados para os componentes subjacentes. O ASIL D representa o nível mais elevado de risco em aplicações automóveis, como airbags, travões ABS e direção assistida. Componentes como as luzes traseiras são classificados como ASIL-A. Os faróis e as luzes de travagem são normalmente classificados como ASIL-B. Um sistema como o cruise control é classificado como ASIL-C. De um modo geral, quanto mais elevado for o nível ASIL, maiores serão os requisitos de redundância de hardware.
Os fornecedores de componentes podem auxiliar de diversas formas a agilizar o design de uma aplicação de segurança e a sua certificação ISO 26262. Estas características de segurança funcional são apresentadas na Figura 1. Em primeiro lugar, os dispositivos devem ser cuidadosamente selecionados para abranger as características de segurança funcional necessárias. Estas funcionalidades incluem relatórios de Modos de Falha, Efeitos e Diagnóstico (FMEDA) e manuais de segurança. Os dispositivos devem ainda contar com o suporte de um ecossistema de desenvolvimento qualificado para a criação de aplicações críticas para a segurança.
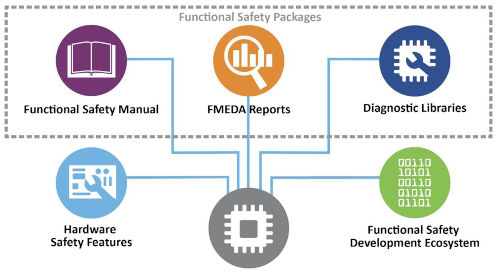 Figura 1: Características de segurança funcional certificadas e ecossistema de desenvolvimento
Preparar-se para a Segurança Funcional:
Uma variedade de circuitos integrados é utilizada nos automóveis modernos. Os microcontroladores (MCUs) são especialmente prevalentes numa grande variedade de formatos. São necessários para todas as unidades de controlo eletrónico (ECUs) e são utilizados em todo o veículo para adicionar características de conveniência, como a condução autónoma e muitas outras funções sofisticadas. Variam desde MCUs de 8 bits otimizados para desempenho, eficiência energética e controlo em tempo real, com interfaces tácteis baseadas em hardware, até MCUs de 32 bits que podem executar aplicações multithread e possuem capacidades gráficas, de conectividade e de segurança. Além disso, existem controladores de sinal digital (DSCs) que combinam um MCU com um processador de sinal digital (DSP) para fornecer um desempenho determinístico, robusto e rápido para sensores, motores ou conversão de energia. Cada um destes circuitos integrados deve primeiro cumprir os padrões de qualificação automóvel para o fabrico e desempenho estabelecidos pelo Conselho de Eletrónica Automóvel (AEC). As normas AEC-Q100 definem um processo de qualificação baseado em testes de resistência a mecanismos de falha em várias gamas de temperatura. Dependendo da aplicação, um microcontrolador (MCU) deve cumprir os requisitos da norma AEC Q100 Grau 2, Grau 1 ou Grau 0. Grau 0 = 150 °C, Grau 1 = 125 °C e Grau 2 = 105 °C.
Além da qualificação AEC, os requisitos adicionais para características específicas de segurança funcional dependem do dispositivo e da aplicação. Por exemplo, os microcontroladores de 8 bits incluem frequentemente barramento CAN para interfaceamento automóvel e redes de sensores inteligentes, sendo normalmente utilizados como controladores de interface do utilizador (UI) para botões mecânicos e capacitivos no habitáculo, no volante, na consola central ou como parte de um sistema de entrada sem chave. As características de segurança de hardware incorporadas exigidas por estes microcontroladores relacionam-se normalmente com a memória, a reinicialização do sistema, a execução segura de código, a comunicação segura e a proteção de entradas e saídas de uso geral (GPIOs). Estas características são adicionadas integrando periféricos dedicados independentes do kernel (CIPs) e outras funções, como reinicialização no arranque (POR), reinicialização parcial após encerramento (BOR), temporizador watchdog em janela (WWDT) e verificação de redundância cíclica (CRC) para melhorar a segurança e a fiabilidade operacional (ver Figura 2).
 Figura 2: Microcontrolador de 8 bits com características de hardware de segurança funcional.
Subindo na escala para DSCs de 16 bits funcionalmente seguros, as características de segurança de hardware necessárias incluem normalmente memória com deteção e correção de erros, autodiagnóstico integrado na memória (MBIST), controlo redundante de relógio e oscilador e outras características para deteção de falhas, autodiagnóstico, diagnóstico do sistema e mitigação de falhas. Estes dispositivos funcionalmente seguros permitem o design de aplicações embarcadas de alto desempenho e com requisitos de segurança críticos, interligações de sensores, fontes de alimentação digitais e controlo de motores. As aplicações típicas incluem sistemas CC/CC, carregadores de bordo (OBCs), atuadores e sensores (posição, pressão), unidades de toque e outras unidades de controlo que cumprem as normas ASIL B ou ASIL C. A Figura 3 mostra um exemplo das características de um DSC funcionalmente seguro.
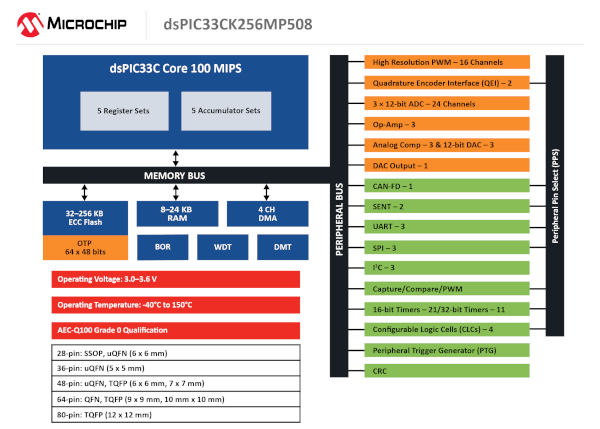 Figura 3: Exemplo de um DSC de 16 bits com segurança funcional.
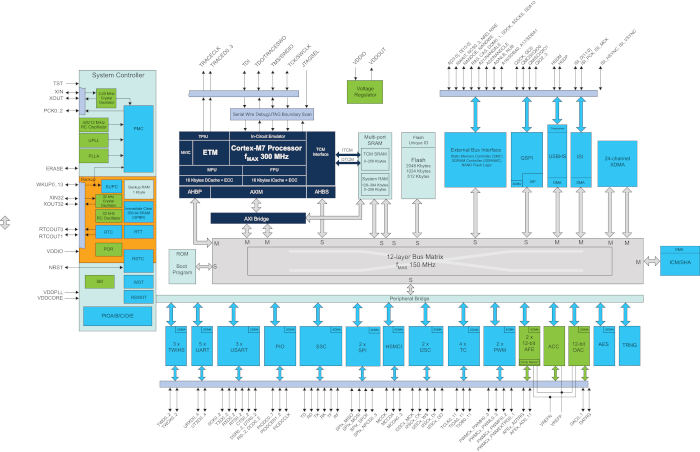
Como todos os MCU funcionalmente seguros, os MCU de 32 bits requerem recursos de hardware, incluindo memória com código de correção de erros (ECC) e injeção de falhas, autoteste integrado na memória (MBIST), sistemas de temporizadores, incluindo osciladores de reserva e deteção de falhas de relógio, e pinos GPIO com proteção contra descarga eletrostática (ESD) (ver Figura 4). Os monitores de sistema também são importantes, incluindo as funcionalidades de hardware POR, BOR, WDT e CRC, bem como uma unidade de proteção de memória. Os MCU de 32 bits são utilizados numa vasta gama de aplicações, desde sistemas de habitáculo até sistemas avançados de assistência ao condutor (ADAS), para segurança funcional.
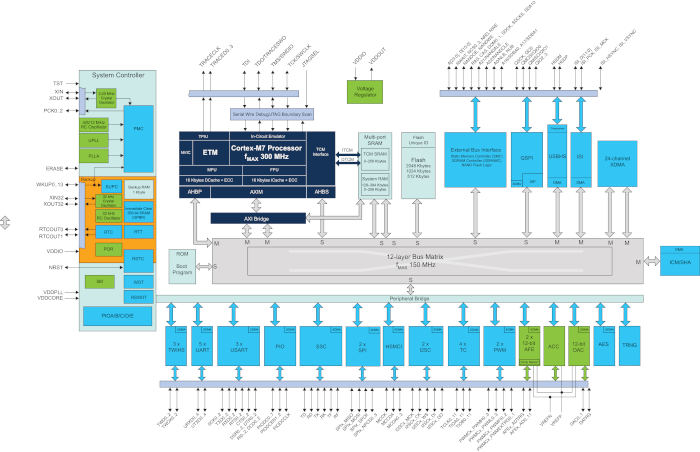 Figura 4: Exemplo de um MCU de 32 bits preparado para segurança funcional.
É possível atingir níveis de segurança ASIL C/D com MCUs e DSCs standard, combinando o MCU ou DSC principal com um coprocessador secundário ou de segurança. Isto é conseguido utilizando o princípio de decomposição ASIL: a combinação de dois subsistemas compatíveis com ASIL B pode ser utilizada para atingir um ASIL mais elevado, como por exemplo ASIL C/D:
ASIL C = ASIL B (C) + ASIL A (C)
ASIL D = ASIL B (D) + ASIL B (D) = ASIL C (D) + ASIL A (D)
A segmentação é feita através da distinção entre os requisitos de segurança e os dispositivos reais.
Ferramentas de Desenvolvimento e Suporte à Certificação:
Os pacotes de ferramentas de projeto certificados para segurança funcional, como parte de um ecossistema de desenvolvimento abrangente, podem facilitar a conformidade com os requisitos de verificação e validação especificados na ISO 26262. Isto é especialmente verdade para projetos baseados em MCUs e DSCs. Os fornecedores de ferramentas trabalham com agências de avaliação e certificação independentes para certificar os compiladores de segurança funcional. Isto é normalmente acompanhado por documentação adicional, como um certificado, um manual de segurança funcional, um plano de segurança e relatórios de classificação e qualificação de ferramentas para compiladores, o ambiente de desenvolvimento integrado (IDE), depuradores e programadores. Este pacote de documentação de segurança funcional simplifica a qualificação das ferramentas e a certificação final da aplicação.
Idealmente, uma ferramenta de cobertura de código também deve ser utilizada no processo de design para medir a qualidade dos testes realizados no código e determinar que partes do software foram executadas. A ferramenta de cobertura de código também deve ser incluída nos relatórios de classificação e qualificação. Procure uma ferramenta que possa realizar testes numa única passagem, sem dividir o código em blocos e sem exigir extensas modificações de hardware, software dispendioso ou um esforço significativo na procura de informação relevante em grandes ficheiros de dados. A certificação de aplicações requer dados de teste de código, pelo que as ferramentas de cobertura de código de passagem única desempenham um papel vital na otimização do processo e na aceleração do tempo de lançamento no mercado.
Para desenvolver uma aplicação automóvel que cumpra a norma ISO 26262, um engenheiro necessitará de diversos recursos adicionais do fornecedor de semicondutores, para além da folha de dados do dispositivo. A disponibilidade de pacotes de segurança funcional fornece aos OEM e aos fornecedores automóveis o que necessitam em várias fases do ciclo de avaliação e projeto. Estes pacotes devem incluir manuais de segurança certificados, relatórios FMEDA e, em alguns casos, software de diagnóstico, como bibliotecas de autoteste certificadas para os ASIL relevantes.
O relatório FMEDA quantifica os modos de falha do dispositivo, a sua distribuição da taxa de falhas ao longo do tempo (FIT) e os métodos de deteção correspondentes para ajudar a criar um plano de cobertura. Outro recurso importante é o Manual de Segurança (SM). Fornece informações detalhadas sobre os métodos de deteção de falhas mencionados no relatório FMEDA e oferece recomendações sobre como o dispositivo deve ser utilizado para uma operação mais segura. Inclui uma descrição de falhas dependentes e recursos de hardware para deteção sistemática de falhas, que podem ser utilizados para desenvolver bibliotecas de diagnóstico. As bibliotecas de diagnóstico de segurança funcional podem ajudar a avaliar o estado de funcionamento de um sistema em condições de falha, detetar falhas aleatórias do sistema e atingir os objetivos de segurança funcional. A seleção de um dispositivo que ofereça um relatório FMEDA e um Manual de Segurança certificados por terceiros, juntamente com bibliotecas de diagnóstico, simplifica os esforços de certificação para uma aplicação crítica para a segurança.
O desenvolvimento de uma aplicação crítica para a segurança começa com a definição dos objetivos de segurança e do nível de segurança desejado. Um pacote básico de segurança funcional fornece características essenciais, como o FMEDA, um manual de segurança e certificação, para iniciar a avaliação dos níveis de segurança funcional desejados e o projeto de uma aplicação automóvel crítica para a segurança.
Um pacote básico de segurança funcional para um projeto baseado em microcontrolador (MCU) incluiria idealmente um relatório FMEDA com certificação ASIL B Ready, um manual de segurança e bibliotecas de diagnóstico compatíveis com ASIL B/C, combinados com uma aplicação de referência para ajudar os projetistas a compreender como estas características podem ser utilizadas para desenvolver uma aplicação crítica para a segurança seguindo o processo ISO 26262. Um pacote inicial ajuda a acelerar o ciclo de projeto e a desenvolver uma aplicação compatível com ASIL B ou C.
Um pacote abrangente de segurança funcional pode expandir a oferta para incluir bibliotecas de diagnóstico certificadas contendo código-fonte e relatórios de análise de segurança relevantes para projetos até ao nível ASIL B/C. Uma vez que muitos clientes finais exigem a certificação de aplicações críticas para a segurança, o pacote abrangente acelera o processo de certificação.
Os automóveis estão a tornar-se cada vez mais sofisticados e o seu nível de electrónica está em constante crescimento. É cada vez mais importante que os produtos funcionalmente seguros para as aplicações automóveis atuais suportem ecossistemas de desenvolvimento que ofereçam características de segurança funcional certificadas para cumprir os requisitos da ISO 26262. Os fornecedores de circuitos integrados também podem ajudar os clientes automóveis a proteger o seu investimento a longo prazo neste rigoroso processo de desenvolvimento e certificação. Podem garantir que as peças utilizadas num sistema certificado continuarão a ser fornecidas enquanto o cliente desejar encomendá-las, eliminando o risco de uma reformulação forçada devido a uma peça que inesperadamente atinge o fim da sua vida útil (EOL). Isto aumenta a confiança de que a certificação não só será concluída de forma rápida e fácil, como também só terá de ser feita uma vez.
AUTOR: Jacob Lunn Lassen, Engenheiro Técnico, Segurança Funcional com Tecnologia de Microchips
Tecnologia de microchips incorporada