




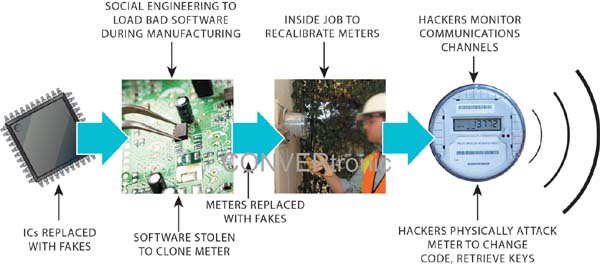
 A segurança é um aspeto cada vez mais importante das redes inteligentes. Face aos ataques periódicos à infra-estrutura das redes inteligentes, existe uma ameaça clara, e o fornecimento estável de electricidade em todos os países corre o risco de ser comprometido por forças hostis. Em resposta, tem sido dada uma atenção significativa à segurança informática; assim, muitas soluções dependem da encriptação de ponta a ponta entre os dispositivos dedicados à recolha de dados na rede inteligente e os sistemas de supervisão, controlo e aquisição de dados (SCADA) que analisam e reagem aos dados. Este foco na segurança informática é, sem dúvida, crucial, uma vez que os dados "em trânsito" devem ser protegidos através da encriptação baseada em normas. No entanto, mesmo com a encriptação de ponta a ponta mais forte, existem fragilidades na segurança das redes inteligentes: os próprios dispositivos instalados são altamente vulneráveis a ataques.
A encriptação é segurança, certo?
Embora as ferramentas de encriptação sejam essenciais para garantir a privacidade e a autenticidade dos dados e instruções transmitidos, é importante notar que são apenas uma parte da solução. O maior valor da encriptação reside na proteção dos dados enquanto estão em circulação ou armazenados, para evitar a desencriptação ou a falsificação. Embora alguns acreditem que uma portadora de radiofrequência complexa ou uma portadora de linha de energia com salto de frequência oferecem segurança suficiente para "ocultar" dados, esta proteção pode ser facilmente violada pelos atacantes. Imagine um atacante a criar uma instrução arbitrária para abrir o interruptor de desconexão remota de um contador inteligente: o fornecimento de energia elétrica poderia ser interrompido para um grande número de pessoas, e a empresa de energia seria inundada com queixas. Isto não só resultaria numa queda significativa da receita e num grande transtorno para os afetados, como também poderia ser fatal em regiões onde o ar condicionado é essencial.
Mas o que acontece aos dados antes de entrarem no canal e depois de saírem? Existem chaves de encriptação em ambos os lados dos canais de comunicação para encriptar, desencriptar, autenticar ou validar os dados transmitidos. Embora a encriptação dos dados no canal seja crucial para proteger a informação durante a transmissão do sensor instalado para o sistema de controlo, a proteção das chaves secretas utilizadas na encriptação é ainda mais importante. Se estas chaves forem comprometidas, a segurança da rede também poderá ser comprometida. Os dispositivos instalados na rede inteligente devem considerar a segurança das chaves para fornecer uma solução de segurança mais abrangente. A tecnologia de terminais financeiros seguros dá grande importância à proteção das chaves e utiliza múltiplas camadas de proteção para salvaguardar as chaves secretas no chip contra ataques físicos e analíticos.
A validade dos dados e instruções que circulam na rede inteligente não é a única fonte de ataques que afectam o fornecimento de electricidade. Vírus mais sofisticados, como o Stuxnet, demonstraram o perigo de ataques que alteram fundamentalmente o comportamento dos equipamentos instalados de formas difíceis de detetar. Um tipo de ataque conhecido como "ataque de dia zero" explora sistemas que podem ser apagados ou reprogramados, comprometendo o sistema de forma indetetável. Devemos preocupar-nos não só com os equipamentos durante a sua instalação, mas também sempre que estes estejam vulneráveis a uma programação inadequada, por exemplo, durante o seu fabrico.
Mas o que poderia correr mal?
Projetar com foco na segurança é difícil, demorado e exige conhecimentos especializados em segurança. Será que vale mesmo o investimento? Vamos considerar um contador inteligente já instalado. Como os contadores geralmente não estão protegidos por estarem localizados nas nossas casas, são facilmente acessíveis a terceiros. Se for utilizado um microcontrolador convencional para o processamento de aplicações e comunicação neste medidor, provavelmente existirá uma vulnerabilidade na interface de programação, permitindo que um atacante reprograme o medidor ou até mesmo leia o seu conteúdo. Com recursos e tempo suficientes, alguém poderia até criar um programa que se comporte exatamente como o programa do contador, mas que contenha vírus ocultos que recolhem dados importantes ou alteram os relatórios de consumo de energia elétrica.
Os contadores instalados devem ser protegidos para garantir que as suas funções se mantêm inalteradas. No entanto, olhando para trás, vemos um ponto onde o medidor é ainda mais vulnerável: a fábrica. Existe sempre a possibilidade de a engenharia social conceder aos atacantes acesso ao seu endereço IP e ao processo de fabrico. Por apenas alguns milhares de dólares, um atacante poderia adquirir o software, realizar engenharia reversa, alterá-lo e entregar um novo programa ao processo de fabrico. Além disso, o atacante poderia vender o software a um concorrente, proporcionando assim a outra empresa uma vantagem injusta obtida com os seus gastos em investigação e desenvolvimento.
Como proteger o ciclo de vida do produto?
Um ciclo de vida bem concebido considera as ameaças em cada fase do desenvolvimento e fabrico do produto e determina se essas ameaças justificam medidas de proteção. Para implementar um ciclo de vida seguro, devem ser avaliados os seguintes aspetos:
Certifique-se de que adquire silício válido. A compra através de canais autorizados ou diretos pode ajudar a garantir isso, mas também existem técnicas criptográficas. A Maxim Integrated comercializa microcontroladores seguros e produtos para redes inteligentes que podem ser pré-programados com a chave ou certificado do cliente, garantindo assim que apenas o cliente em questão pode desbloquear e programar o circuito integrado.
Proteja a sua propriedade intelectual. Forneça ao seu departamento de produção um código assinado e encriptado. Isto requer a incorporação de um bootloader seguro no microcontrolador do sistema para desencriptar e autenticar o software assim que este é carregado no chip. A encriptação oferece proteção contra engenharia reversa ou clonagem.
Execute apenas o código que deveria ser executado. Um carregador inicial seguro pode utilizar a assinatura digital do seu software para validar a autenticidade do código antes de carregar ou executar a aplicação.
Comunique com confiança. As novas definições, atualizações de firmware e instruções devem ser encriptadas e assinadas para validar que foram enviadas a partir de uma fonte fidedigna.
Proteja as suas chaves no ambiente. Não armazene chaves de encriptação num circuito integrado separado daquele onde utiliza a chave, como uma EEPROM externa. Se tiver um microcontrolador seguro separado do processador de aplicação, mantenha as chaves no chip seguro e nunca as envie para outro local. É fácil para um atacante extrair chaves transmitidas através de pistas na placa de circuito impresso.
Proteja as suas chaves dentro da sua empresa. Utilize chaves de desenvolvimento para fins de engenharia, de forma a adicionar características de segurança aos seus produtos. Proteja o acesso às chaves de produção exigindo que vários utilizadores autorizem a sua utilização. Um módulo de alta segurança (HSM) pode ajudar a implementar algumas destas medidas.
Não dependa de um único ponto de falha. Se um atacante apenas precisar de extrair as chaves de um medidor para comprometer o sistema, ainda poderá investir mais tempo e dinheiro no ataque se souber que pode comprometer todo o sistema. Os atacantes sofisticados podem até remover o encapsulamento do circuito integrado e aceder às memórias utilizando microsondagens em busca das chaves. Utilize chaves únicas ou técnicas criptográficas assimétricas, como assinaturas digitais de curvas elípticas.
Com o foco atual apenas na segurança informática, estamos a deixar aos atacantes uma enorme oportunidade de explorar a rede inteligente. Ao proteger o ciclo de vida destes equipamentos instalados, melhoraremos a segurança da rede e dificultaremos em muito a interrupção do fornecimento de energia elétrica por parte dos atacantes.
Sobre o autor:
Kris Ardis é o Diretor de Negócios de Produtos de Redes Inteligentes da Maxim Integrated. Trabalha na Maxim há 15 anos e tem um diploma de bacharel em Ciência da Computação pela Universidade do Texas.








