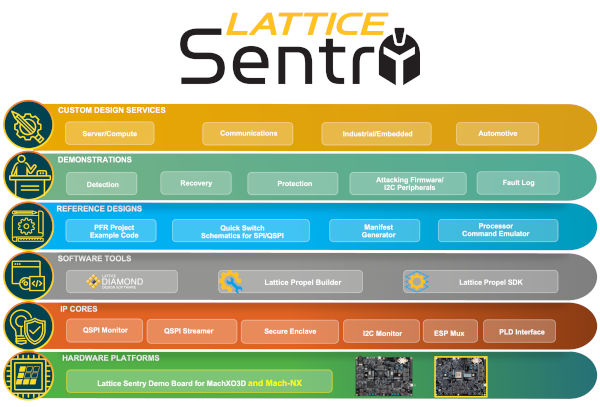
La pile technologique Lattice Sentry permet la mise en œuvre de solutions matérielles de racine de confiance (HRoT) de nouvelle génération, conformes aux directives NIST relatives à la résilience du micrologiciel de la plateforme (PFR) (NIST SP-800-193) et prenant en charge le chiffrement 384 bits. Cette nouvelle version répond aux exigences de sécurité en constante évolution des plateformes serveur actuelles et émergentes, offrant aux développeurs un moyen efficace et sécurisé de déployer rapidement des applications cryptographiques et système améliorées. La pile technologique assure la sécurité du micrologiciel pour les marchés des communications, de l'informatique, de l'industrie, de l'automobile et des objets connectés.
Le Cloud Security Industry Summit réunit des fournisseurs de services cloud qui œuvrent à l'adoption des meilleures solutions de sécurité par le secteur. Dans un article co-écrit avec l'Open Compute Project (OCP), le CSIS affirme que « le firmware représente une menace importante pour les systèmes informatiques, les appliances et l'infrastructure associée. Si le premier code exécuté sur un appareil lors de sa mise sous tension est compromis, l'ensemble du système peut et doit devenir vulnérable. Le firmware peut être compromis par des attaques malveillantes ou accidentelles. ».
« Se tenir au courant des menaces de cybersécurité en constante évolution représente un défi permanent pour la plupart des organisations. Afin de les aider à rester compétitives, Lattice s'engage à améliorer continuellement la sécurité, les performances et l'ergonomie de sa solution Sentry Stack », a déclaré Eric Sivertson, vice-président de la division sécurité chez Lattice Semiconductor. « Lattice est depuis longtemps un leader des solutions de contrôle de serveurs, et les PLD de contrôle Lattice constituent le premier composant de mise sous tension/hors tension de nombreux serveurs actuellement en service. Grâce à Sentry Stack, les développeurs peuvent facilement intégrer une sécurité renforcée du firmware aux applications de contrôle système basées sur les PLD de contrôle sécurisé Lattice, créant ainsi une plateforme idéale pour la mise en place d'un système de contrôle haute résolution (HRoT) qui valide la légitimité de toutes les instances de firmware au sein d'un système. »
Les principales caractéristiques de Sentry 2.0 incluent
- Sécurité renforcée - La solution Sentry prend en charge le FPGA de contrôle sécurisé Lattice Mach™-NX et un bloc IP d'enclave sécurisée qui active le chiffrement 384 bits (ECC-256/384 et HMAC-SHA-384) afin de mieux protéger le firmware protégé par Sentry contre les accès non autorisés. La prise en charge du chiffrement 384 bits est une exigence pour de nombreuses plateformes serveur de nouvelle génération.
- Authentification pré-démarrage 4 fois plus rapide - Sentry 2.0 prend en charge des débits ECDSA (40 ms), SHA (jusqu'à 70 Mbit/s) et QSPI (64 MHz) plus rapides. Ces fonctionnalités permettent à Sentry 2.0 d'offrir des temps de démarrage plus rapides, contribuant ainsi à minimiser les temps d'arrêt du système et à réduire l'exposition aux tentatives d'attaques du firmware pendant le processus de démarrage.
- Capacité de surveiller jusqu'à cinq images de firmware en temps réel - Pour étendre davantage la surveillance à haut débit (HRoT) compatible PFR activée par Lattice Sentry, la solution est capable de surveiller en temps réel jusqu'à cinq composants de la carte mère d'un système pendant le démarrage et le fonctionnement. Par exemple, les solutions de sécurité concurrentes basées sur des microcontrôleurs ne disposent pas de la puissance de traitement nécessaire pour surveiller correctement autant de composants en temps réel.