





Em contraste, uma bateria, especialmente uma que utilize materiais perigosos como o iões de lítio, pode gerar calor excessivo durante o carregamento, incendiar-se ou até mesmo explodir. Embora tudo isto represente uma ameaça à vida, considere as consequências da entrada de consumíveis médicos falsificados, descartáveis de utilização única acessórios na cadeia de abastecimento de um hospital.
O perigo para a vida humana em ambiente médico é grave. No entanto, de uma perspetiva comercial, devemos também considerar como é que isto afeta o fabricante do equipamento que utiliza o consumível ou acessório. A marca do fabricante do equipamento seria significativamente prejudicada por um acidente resultante da utilização de um produto falsificado na sua máquina, mesmo que não tenha fabricado o consumível. As técnicas de autenticação criptográfica são comummente utilizadas em diversos produtos de consumo e industriais para combater as ameaças de acessórios falsificados e imitados.
Os sensores no cérebro estão entre os muitos produtos médicos onde um circuito integrado (CI) de autenticação criptográfica é fundamental para a proteção. Sempre que um profissional de saúde manuseia um monitor cerebral, verifica a autenticidade do sensor para garantir a validade dos dados fornecidos. Uma solução baseada no circuito integrado CryptoAuthentication™ da Microchip protege as práticas médicas contra sensores falsificados que poderiam fornecer informações imprecisas sobre a saúde cerebral. Os fabricantes atribuem orçamentos de marketing significativos para construir as suas marcas e reforçar os seus valores; assim, a implementação da autenticação criptográfica nos seus produtos e acessórios protege os clientes contra produtos falsificados e aumenta a segurança do produto.
A implementação da autenticação criptográfica em produtos médicos e de saúde é fundamental para a saúde do paciente, a confidencialidade do paciente e a proteção do utilizador, sendo aplicada numa ampla variedade de equipamentos de diagnóstico e monitorização. Exemplos incluem elétrodos de ECG descartáveis, sensores de sinais vitais descartáveis, tubos de respiração, dispensadores de medicamentos e glicosímetros. Nem todas as aplicações médicas incluem um acessório ou consumível eletrónico; por conseguinte, é também essencial considerar consumíveis que não incorporam eletrónica, como tubos de respiração ou cartuchos de inaladores. O aumento da monitorização em instalações de saúde e da monitorização remota em residências, longe de hospitais e ambientes de saúde, torna ainda mais crucial a verificação da autenticidade dos consumíveis e acessórios. Em ambiente clínico, a autenticação protege os doentes de medicamentos potencialmente incorretos e de produtos falsificados, além de confirmar à equipa médica que os materiais de consumo ou medicamentos provêm de uma fonte fidedigna e autorizada — um fator que pode ser obrigatório para o cumprimento das normas regulamentares e para a prática clínica.
Como funciona a autenticação criptográfica:
Existem dois métodos fundamentais de autenticação criptográfica por desafio-resposta para verificar a autenticidade de um dispositivo ou dados e estabelecer uma ligação segura: simétrico e assimétrico. Embora ambos os métodos ofereçam o mesmo resultado, diferem na sua abordagem e no processo subjacente que utilizam para realizar a autenticação.
A autenticação simétrica, também designada por autenticação por chave secreta, utiliza uma única chave secreta partilhada pelo remetente (o dispositivo) e pelo destinatário (o acessório). A autenticação simétrica destaca-se pela sua simplicidade, uma vez que os algoritmos não impõem uma elevada carga computacional em comparação com a abordagem assimétrica; no entanto, a chave requer um armazenamento seguro, o que pode ser uma complicação para produtos de grande volume. Isto é especialmente verdade durante o fabrico, onde as chaves correm o risco de serem comprometidas.
A Figura 1 mostra um desafio-resposta criptográfico simétrico utilizando uma chave secreta partilhada entre um dispositivo e um consumível ou acessório. Durante o fabrico do produto, num processo denominado provisionamento, é criada uma chave secreta a partir de uma chave mestra e carregada num circuito integrado criptográfico destinado ao acessório ou produto descartável. Quando o processo de autenticação se inicia, o dispositivo envia um desafio sob a forma de um número aleatório para o acessório. A resposta esperada é calculada a partir do número aleatório e da chave secreta, utilizando um processo chamado hash. O dispositivo executa então o mesmo processo e, se ambos os resultados coincidirem, o acessório ou produto descartável é considerado autêntico. Os algoritmos de hash como o SHA256 são métodos padronizados pela indústria, promulgados e geridos pelo Instituto Nacional de Normas e Tecnologia dos EUA (NIST).

Figura 1 – Uma chave secreta é utilizada para validar um produto médico descartável através de autenticação criptográfica simétrica (fonte: Microchip).
Uma abordagem ligeiramente mais complexa baseia-se na autenticação criptográfica assimétrica, também conhecida como infraestrutura de chave pública ou PKI, que utiliza um par de chaves matematicamente relacionadas: uma chave pública e uma chave privada. A chave privada reside num circuito integrado de autenticação dentro do acessório, juntamente com um certificado do dispositivo e a chave pública do dispositivo, bem como o certificado e a assinatura da autoridade superior, conhecida como certificado do signatário. O dispositivo incorpora uma chave pública do signatário. A chave pública, especialmente para dispositivos sem ligação à internet, é altamente sensível, uma vez que verifica a validade do produto descartável com o dispositivo. Quando o processo de autenticação começa, o acessório envia a sua chave pública e assinatura para o dispositivo, onde são verificadas em relação à chave pública do signatário. Se este passo for autorizado, o dispositivo envia um desafio com um número aleatório para o acessório, e este número aleatório é assinado com a chave privada. O dispositivo utiliza a chave pública do dispositivo e um número aleatório para verificar a assinatura. Quando os cálculos demonstram que a assinatura é matematicamente válida, o acesso ao acessório é autorizado se este for autêntico. A vantagem da autenticação assimétrica é a sua escalabilidade na distribuição de chaves criptográficas, superior à da autenticação simétrica.
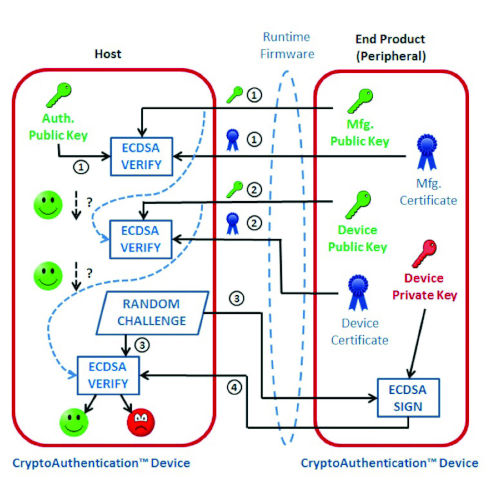
Figura 2 – Uma técnica de autenticação criptográfica assimétrica emprega ECDSA (algoritmos de assinatura digital de curva elíptica), certificados digitais, chaves públicas e privadas (fonte: Microchip).
Circuitos Integrados de Encriptação e Autenticação da Microchip:
A Microchip oferece uma linha completa de circuitos integrados de encriptação e autenticação adequados a uma vasta gama de aplicações, desde IoT a data centers empresariais. A Figura 3 ilustra esta linha de produtos por aplicação, com circuitos integrados adequados para consumíveis e acessórios médicos e de saúde, como as séries SHA104/SHA105 e SHA106, e as famílias ECC204 e ECC206.

Figura 3 – Os circuitos integrados de autenticação criptográfica CryptoAuthentication SHA104/SHA105/SHA106 e ECC204/ECC206 da Microchip são indicados para aplicações médicas e de saúde (fonte: Microchip).
O SHA104 da Microchip, concebido para acessórios e descartáveis, oferece segurança simétrica de 128 bits e pode ser utilizado em sistemas que exijam autenticação unidirecional ou mútua. O SHA106 também está disponível num encapsulamento de 2 pinos e incorpora um acelerador de hardware SHA256 e quatro slots para armazenamento de chaves ou dados. O encapsulamento de 2 pinos integra um condensador dentro do CI, proporcionando capacidade de autoalimentação. Concebido para consumíveis ou acessórios sem componentes eletrónicos, o CI requer apenas um pino de alimentação e um pino de terra (GND), uma vez que os dados são transferidos através do pino de alimentação. Este formato compacto é ideal para aplicações com um número limitado de pontos de E/S do controlador ou restrições de espaço. A comunicação é feita através de I2C ou de uma interface de fio único (SWI).
e da Microchip oferecem autenticação assimétrica compatível com ECDSA, SHA-256 e HMAC (código de autenticação de mensagens hash). Tal como o SHA106, o ECC206 também oferece uma opção de dois pinos, permitindo a utilização de uma interface SWI.
A Figura 4 ilustra o funcionamento simplificado da interface SWI de dois pinos alimentada ao SHA106 ou ECC206, que utiliza a energia extraída da linha de dados e armazenada no condensador integrado. Além disso, ao eliminar a necessidade de uma placa de circuito impresso, esta solução abre a possibilidade de incorporar autenticação criptográfica numa grande variedade de materiais médicos e de saúde, onde tal não era viável anteriormente.

Figura 4 – Os circuitos integrados de encriptação e autenticação SHA106 e ECC206 de 2 pinos integram um condensador para armazenar a energia capturada que alimenta o dispositivo (fonte: Microchip).
Exemplo de aplicação de autenticação criptográfica: Nebulizador portátil.
A Figura 5 mostra o projeto de referência para a autenticação criptográfica simétrica para um nebulizador portátil com cartuchos substituíveis. Este é um design funcional de nebulizador em que o cartucho do fabricante só funciona com a cabeça do nebulizador do mesmo fabricante, e não com um falsificado. As vantagens da autenticação são significativas para os doentes, garantindo um fornecimento fiável. Outros benefícios incluem a proteção da marca, da qualidade, das vendas e do serviço do fabricante, bem como a conformidade regulamentar.
Todos os ficheiros de projeto e o código-fonte podem ser descarregados do site da Microchip. Os projetos, destinados à avaliação e ao desenvolvimento de protótipos, utilizam um circuito integrado de autenticação SHA204 de baixíssimo consumo de energia, incorporando um
algoritmo SHA-256, um gerador de números aleatórios por hardware e uma EEPROM de 4,5 Kbit para armazenamento de chaves e dados. Opera com uma tensão de alimentação de 1,8 VCC a
5,5 VCC e consome menos de 150 nA em modo de espera. O processador da cabeça de impressão é um microcontrolador analógico inteligente de 8 bits de muito baixo consumo energético, o PIC16F1718 da Microchip.
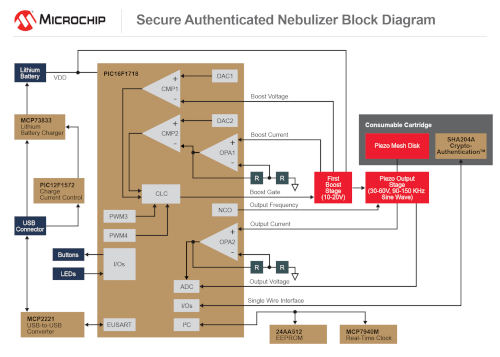
Figura 5 – Diagrama de blocos da arquitetura do projeto de referência do nebulizador portátil da Microchip (fonte: Microchip).
Características de Design de Autenticação Criptográfica para Acelerar o Desenvolvimento de Protótipos:
Para auxiliar no desenvolvimento de protótipos de projetos de Criptoautenticação baseados nos circuitos integrados ECC204, ECC206, SHA104 e SHA106, a Microchip oferece uma gama completa de plataformas de avaliação de hardware, exemplos de código de software e o seu Trust Platform Design Suite (TPDS).
O Microchip CryptoAuth Trust (número de peça DM320118, ver Figura 6) é um kit de desenvolvimento para avaliar dispositivos de autenticação criptográfica selecionados da Microchip. O kit, que incorpora um microcontrolador Microchip ATSAMD21E18A, é compatível com o TPDS e outras ferramentas de software para o desenvolvimento e prototipagem de projetos de segurança para aplicações IoT. Suporta o ATECC608 e, através de um socket mikroBUS da mikroElectronika, suporta as séries ECC e SHA de circuitos integrados de autenticação criptográfica assimétrica e simétrica.
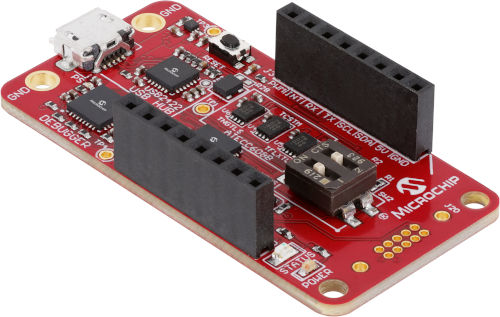
Figura 6 – Kit de desenvolvimento de confiança CryptoAuth DM320118 da Microchip (fonte: Microchip).
Um exemplo de uma placa de desenvolvimento mikroBUS é a EV92R58A, baseada no ECC204. Liga-se à placa de desenvolvimento auxiliar DM32018 e permite a avaliação através da interface SWI ou I2C. Para além do TPDS, abiblioteca CAL (CryptoAuthLib) da Microchip é um recurso recomendado.
Outra placa de desenvolvimento compatível é a EV97M19A (ver Figura 7). Incorpora os dispositivos de criptografia simétrica SHA104 e SHA105 da Microchip. O SHA104 pode utilizar a interface SWI ou I2C, enquanto o SHA105 está limitado à I2C.

Figura 7 – A placa de desenvolvimento microBUS EV97M19A da Microchip avalia os dispositivos SHA104 e SHA105 quando utilizada em conjunto com o kit de desenvolvimento DM320118 (fonte: Microchip).
A complementar a extensa gama de kits de desenvolvimento e placas de avaliação da Microchip, está o Microchip Trust Platform Design Suite. Fornece uma plataforma completa para a prototipagem de soluções de segurança incorporadas e inclui documentação de formação técnica, protótipos de exemplo com chaves fictícias e código-fonte, bem como um sistema de aprovisionamento seguro. O código-fonte é fornecido como projetos do Microchip MPLAB® para utilização com microcontroladores Microchip e como código C nativo para outros microcontroladores.
A autenticação criptográfica protege a equipa médica, os doentes e a reputação da marca
. Garantir a autenticidade dos materiais e acessórios médicos descartáveis é fundamental. Os modelos de autenticação criptográfica simétrica e assimétrica fornecem os conceitos e funções de segurança essenciais para verificar se a equipa médica e os pacientes estão a utilizar produtos de uma fonte fiável. A utilização de dispositivos de autenticação que requerem ligações elétricas mínimas e nenhuma fonte de alimentação aumenta significativamente a capacidade de proteger acessórios e materiais descartáveis médicos e de saúde sem componentes eletrónicos integrados.
AUTOR: Xavier Bignalet - Product Marketing Manager - Grupo de Produtos Seguros da Microchip, Microchip Technology



