Cada vez mais empresas estão a descentralizar os seus recursos computacionais para os aproximar do ponto de ação. Este processo, conhecido como edge computing (edge computing), reduz a latência da rede, evita sobrecargas e melhora o desempenho das aplicações. No entanto, dependendo do caso de utilização e da localização do dispositivo, os requisitos dos servidores de edge em aplicações de Tecnologia Operacional (TO) são mais individualizados e exigentes do que os do hardware de servidores de TI num centro de dados na nuvem com temperatura e humidade controladas.
 Planeamento de Fiabilidade para Projetos de Servidores de Borda:
Os sistemas instalados em linhas de produção de fábrica ou em ambientes exteriores sem ar condicionado devem ser mais resistentes a choques e vibrações e capazes de operar em gamas de temperatura industriais. Quando os servidores de edge são implementados nos setores médico ou de instrumentação de teste e medição, a conformidade com as diretivas EMC/ERP pode desempenhar um papel significativo, enquanto as infraestruturas críticas, como o fornecimento de energia e água ou os setores de transporte e tráfego, geralmente exigem certificações adicionais específicas do setor para segurança funcional, bem como um design personalizado para fornecer capacidade de failover e operação em tempo real.
Os programadores que procuram conceber e implementar estes servidores OT à prova de futuro necessitam de processadores de servidor disponíveis como SKUs integrados com uma disponibilidade alargada de pelo menos cinco anos (ou mais) em comparação com os componentes de TI padrão. Isto deve-se ao tempo extra necessário para desenvolver e certificar estes sistemas personalizados, uma vez que a implementação também costuma ser mais demorada. Os fabricantes de equipamento original (OEM) estão relutantes em substituir os componentes do sistema dentro da mesma geração de produto, uma vez que isso exigiria o reinício dos esforços de desenvolvimento e certificação. A manutenção é também mais complexa quando estão em utilização vários sistemas. No entanto, para além destes requisitos, não existe diferença significativa entre os servidores OT e os servidores de TI.
CPUs incorporados para aplicações específicas:
Os centros de dados de edge têm uma necessidade significativa de uma vasta seleção de interfaces de E/S para ligar GPGPUs para inteligência artificial e aprendizagem automática utilizando redes neuronais, armazenamento rápido de estado sólido utilizando NVMe e conectividade de rede de alta velocidade. O setor do armazenamento está a seguir a mesma tendência. Estão a ser implementadas soluções de armazenamento definidas por software para mover os clusters de armazenamento SAN e os seus sistemas NAS ligados para a extremidade da rede, por exemplo, para suportar aplicações e dados críticos localmente e minimizar o tempo de inatividade. Ao serem executadas como SANs virtuais em várias máquinas virtuais (VMs), possibilitam soluções de armazenamento personalizadas que podem fornecer segurança escalável de dados e aplicações em várias localizações físicas. No entanto, isto também aumenta os requisitos de segurança.
A segurança integrada
é uma das razões pelas quais as aplicações de alto desempenho e os sistemas de servidores implantados na extremidade da nuvem exigem recursos de segurança integrados no hardware, incluindo a capacidade de encriptar individualmente várias máquinas virtuais no processador e na sua RAM dedicada. A migração segura de máquinas virtuais e contentores entre sistemas distribuídos é outro fator cada vez mais importante nas modernas infraestruturas de rede e armazenamento. Ao adicionar ou expandir um cluster vSAN, é possível migrar máquinas virtuais em segurança para locais físicos adicionais sem interromper os serviços em execução.
A transição entre garantir a segurança dos dados e a continuidade dos serviços que os gerem e processam é perfeita e, por isso, deve adaptar-se às necessidades do cliente. Esta é uma das principais razões pelas quais os integradores de sistemas exigem componentes de CPU com disponibilidade a longo prazo e que sejam o mais compatíveis possível com o design de uma gama de processadores, de modo a que um único design possa satisfazer os requisitos de diferentes classes de desempenho e níveis de preço.
A microarquitetura Zen
satisfaz estas exigências com as suas famílias de processadores AMD Embedded EPYC. Toda a série EPYC é baseada na microarquitetura Zen, que a AMD apresentou pela primeira vez em 2017. Utilizando a tecnologia de transístores FinFET de baixo consumo, oferece um maior desempenho por watt e uma menor área ocupada. Juntamente com a microarquitetura Zen, a AMD introduziu também o Infinity Fabric, que integra todos os componentes num único sistema num chip para alcançar uma menor latência e uma maior largura de banda. Especificamente, inclui os núcleos da CPU, o controlador de memória, os hubs de E/S e do sistema (por exemplo, para PCIe e Ethernet) e os núcleos gráficos. No entanto, os núcleos gráficos não estão presentes nos processadores EPYC.
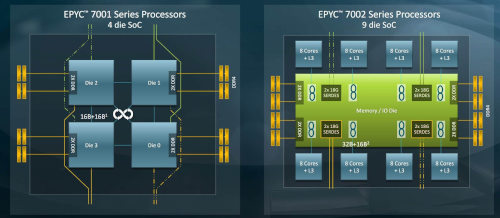
Figura 1: Ao contrário do design de quatro chips da série EPYC 7001 (à esquerda) com até 32 núcleos, os processadores AMD EPYC 7002 (à direita) apresentam até 64 núcleos - divididos em 8 blocos de 8 núcleos cada - resultando num maior desempenho de computação e numa melhor gestão da cache.
Esta integração está disponível não só num único chip, mas também em múltiplos chips de CPU. O Infinity Fabric também controla a interligação entre CPUs que operam em configurações de dois sockets. Esta interligação de elevada largura de banda, juntamente com a arquitetura modular da CPU, é responsável pela elevada escalabilidade de todos os processadores AMD com a microarquitetura Zen.
A nova microarquitetura Zen introduz também os Core Complexes (CCXs) para agrupar múltiplos núcleos de CPU. Cada núcleo dentro de um CCX tem o mesmo acesso de baixa latência a 512 KB de cache L2 por núcleo e 8 MB de cache L3 partilhada. Vários CCXs são então combinados num Core Complex Die (CCD), ou chiplet. Vários destes chiplets são ligados através da Infinity Fabric para formar o processador propriamente dito, que é concebido como um Multi-Chip Module (MCM).
Os processadores AMD EPYC Embedded de 32 núcleos apresentam dois chips complexos (CCDs) com 4 CCXs e 4 núcleos cada por encapsulamento. Os dois CCD utilizam a tecnologia Infinity Fabric para comunicarem entre si e para endereçar a memória e os controladores PCIe.
EPYC Embedded 3000: Ultrarresistente e com disponibilidade a longo prazo.
Os processadores AMD EPYC Embedded série 3000 oferecem até 16 núcleos de CPU com 32 threads nesta arquitetura, suportando até 1 TB de RAM DDR4-2666MHz em quatro canais de memória. Sessenta e quatro pistas PCIe 3.0 proporcionam uma ampla conectividade de E/S. A AMD oferece sete variantes de modelo com diferentes contagens de núcleos (4, 8, 12 ou 16 núcleos), velocidades de relógio da CPU (de 2,1 a 3,0 GHz com boost máximo) e consumo de energia (de 30 a 100 watts TDP). Possuem ainda oito portas Ethernet de 10Gb e 16 portas SATA. Todas as variantes são totalmente compatíveis em termos de pinagem e soldadas às motherboards através da tecnologia BGA. Isto resulta em designs extremamente robustos, tornando-os ideais para utilização em ambientes hostis. Podem até ser utilizados numa ampla gama de temperatura, de -40°C a 85°C. O facto de os processadores AMD serem oferecidos com disponibilidade a longo prazo, até 10 anos, torna-os uma plataforma ideal para servidores de edge compactos e altamente robustos para aplicações industriais e de telecomunicações. Por conseguinte, também são compatíveis com uma variedade de formatos de placa diferentes, incluindo µ-ITX, Mini-ITX e módulos de servidor COM-Express Tipo 7.
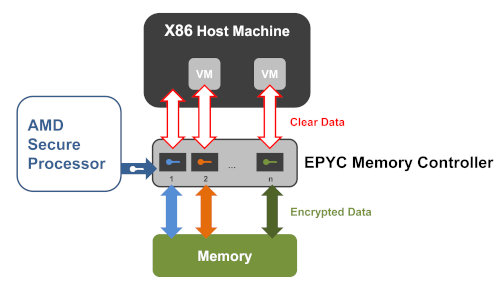
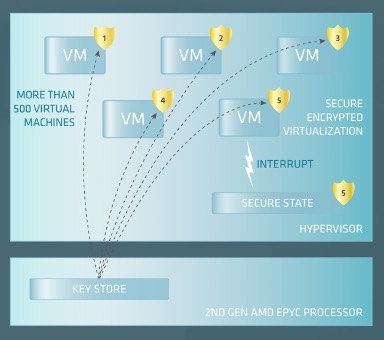 Figura 2: A Virtualização Encriptada Segura (SEV) é utilizada para encriptar cada máquina virtual (VM) com uma chave AES-128 única, conhecida apenas pelo processador seguro isolado por hardware. Esta tecnologia de segurança, originalmente introduzida nos CPUs Zen 1, permite a encriptação de mais de 500 máquinas virtuais nas gerações mais recentes de EPYC Zen 2 e Zen 3.
A AMD introduziu também, pela primeira vez, a Virtualização de Encriptação Segura (SEV) nos seus CPUs EPYC Embedded 3000. A SEV permite que as máquinas virtuais sejam encriptadas ao nível do hardware e isoladas do hipervisor. Um processador de segurança separado fornece uma chave AES única de 128 bits para cada máquina virtual a proteger. Esta chave também encripta todos os dados do utilizador na RAM da VM (Criptografia Segura de Memória) para impedir que estes dados sejam lidos pelo hipervisor.
família de processadores EPYC 7002,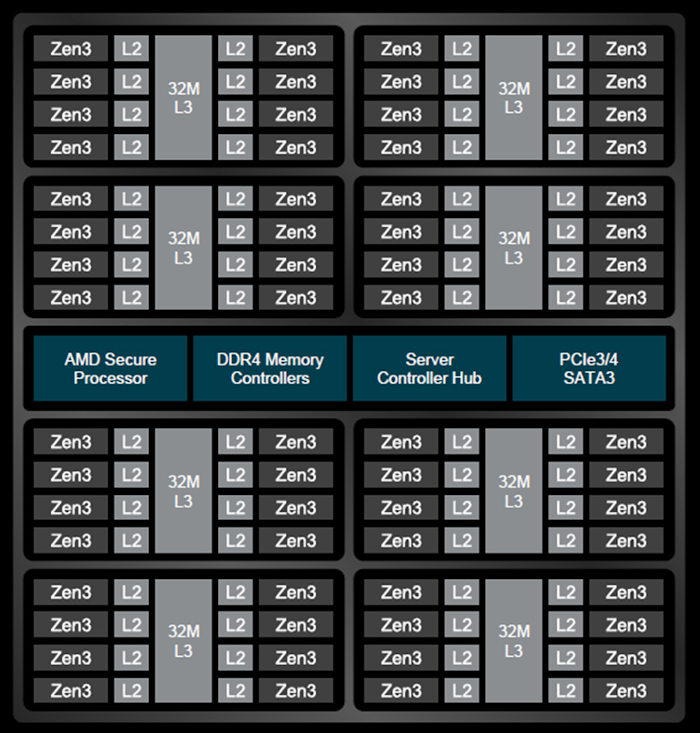
baseada na microarquitetura Zen 2, apresenta um chip de E/S central que simplifica significativamente a comunicação externa com os CCDs em comparação com a primeira geração de processadores EPYC. Como os CCD do EPYC 7002 são fabricados através de um processo de 7 nm, oferecem até 64 núcleos. Enquanto o design Zen 1 tinha quatro CCD, o número de blocos multi-core no Roma aumentou para oito. Além disso, a cache L3 integrada do processador quadruplicou de tamanho, passando de 64 MB no Zen 1 para até 256 MB atualmente; a cache também é distribuída de forma mais eficiente entre os núcleos. Os até quatro núcleos num CCX partilham agora 16 MB de cache L3 em vez dos anteriores 8 MB por CCX.
O número de pistas PCIe no chip de E/S permanece inalterado, mas as 128 pistas ligam-se agora através de PCIe de quarta geração, e as oito pistas de memória suportam agora até 4 TB de RAM DDR4 com uma velocidade de relógio mais rápida até 3200 MHz. Isto traduz-se em melhorias significativas de desempenho entre os processadores AMD EPYC Embedded de primeira e segunda geração e numa escalabilidade significativamente maior para cargas de trabalho com utilização intensiva de memória.
Os programadores podem escolher entre 19 especificações de modelo, que diferem no número de núcleos (8, 12, 16, 24, 32 ou 64 núcleos) e na velocidade do relógio. Catorze das 19 variantes de modelo (aquelas sem o sufixo "P") podem também funcionar como soluções de dois sockets com até 128 núcleos. O TDP da família AMD EPYC 7002 varia entre 85 a 280 watts. A AMD disponibiliza nove variantes de processadores com disponibilidade garantida durante cinco anos. Isto permite que os projetos de servidores de edge integrados acedam ao mesmo desempenho excecional encontrado, de outra forma, apenas em centros de dados tradicionais com ciclos de atualização mais curtos.
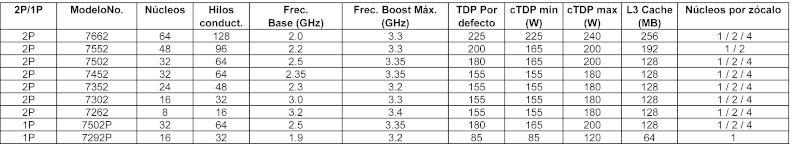 Tabela: Os potentes processadores AMD Embedded EPYC 7002, com disponibilidade garantida durante 5 anos, estão disponíveis em 9 variantes, com capacidades que variam entre 8 núcleos e um máximo de 64 núcleos e 128 threads.
A AMD também melhorou a segurança. Por exemplo, os processadores da série AMD EPYC 7002 podem ativar um módulo adicional para encriptar o registo que o hipervisor aloca a uma máquina virtual. Esta funcionalidade impede a divulgação de informações do registo da CPU para outros componentes de software, como o hipervisor. Isto significa que, mesmo que o próprio hipervisor seja comprometido, não poderá aceder ao conteúdo da memória da máquina virtual, uma vez que o GHCB (Global Hub Controller) localizado entre eles apenas partilha o conteúdo encriptado em resposta a pedidos. Isto proporciona segurança adicional para sistemas embebidos na borda da rede.
Terceira geração de
CPUs EPYC Embedded (Zen 3): De seguida, temos os novos CPUs AMD EPYC 7003 (nome de referência Milan). Apresentam a nova microarquitetura Zen 3, que também utiliza a tecnologia de processo de 7nm ultra-eficiente em termos energéticos e mantém o design básico com CCX, CCD e módulo multichip. Com um IPC 19% superior ao Zen 2, os novos núcleos Zen 3 podem executar mais instruções por ciclo de relógio, graças em parte a um maior número de núcleos de CPU por CCX — oito em vez dos quatro anteriores. Isto duplica a cache L3 disponível no CCX, aumentando de 16MB (Zen 2) para 32MB. Ao mesmo tempo, a AMD fez overclock ao Infinity Fabric para 1600MHz. Isto permite a ligação síncrona da memória DDR4-3200MHz mais rápida, resultando numa latência ainda mais baixa.
A AMD também melhorou as características de segurança com paginação aninhada segura. Esta funcionalidade permite que os processadores isolem e protejam criptograficamente mais de 500 máquinas virtuais por servidor, especialmente agora que a capacidade computacional necessária também está disponível. Isto atende às crescentes exigências de segurança na borda da rede e em soluções embarcadas.
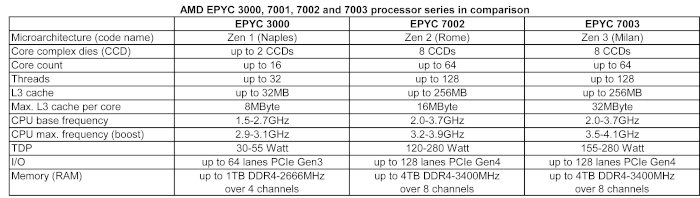 Tabela: Esta visão geral em formato de tabela compara várias séries de processadores AMD EPYC, revelando diferenças e semelhanças de hardware.
Figura 1: Ao contrário do design de quatro chips da série EPYC 7001 (à esquerda) com até 32 núcleos, os processadores AMD EPYC 7002 (à direita) apresentam até 64 núcleos - divididos em 8 blocos de 8 núcleos cada - resultando num maior desempenho de computação e numa melhor gestão da cache.