




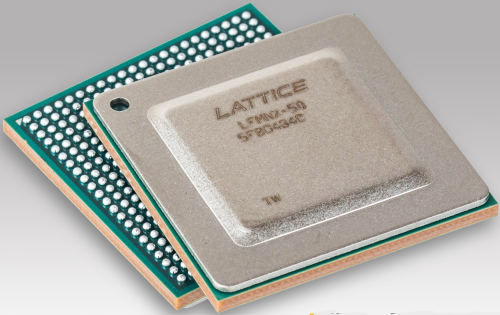
bem como em sistemas informáticos, comunicações, industriais e automóveis. O Mach-NX representa a terceira família de FPGAs desenvolvida num ano na plataforma FPGA Lattice Nexus™.
“A corrida está em curso entre os agentes maliciosos que tentam explorar vulnerabilidades de firmware e os programadores que concebem plataformas de servidores com as características de segurança e desempenho necessárias para as impedir”, afirma Patrick Moorhead, presidente e fundador da Moor Insights & Strategy. “A segurança dos sistemas exige HRoT em tempo real com suporte para algoritmos de encriptação mais robustos, como o ECC 384, e novos protocolos de segurança de dados robustos, como o SPDM. As famílias de FPGAs Mach da Lattice podem simplificar e acelerar a implementação destas tecnologias para OEMs de servidores que procuram proteger as suas plataformas contra ataques cibernéticos e roubo de propriedade intelectual.”
Esam Elashmawi, Diretor de Estratégia e Marketing da Lattice, afirma: “Proteger os sistemas contra o acesso não autorizado ao firmware vai além de estabelecer uma exclusão de alta resolução (HRoT) no arranque. Também exige que os componentes utilizados para construir o sistema não sejam comprometidos durante a sua passagem pela cadeia de abastecimento global. Quando combinada com a proteção adicional oferecida pelo nosso serviço de segurança SupplyGuard, as FPGAs Lattice Mach-NX podem proteger um sistema durante todo o seu ciclo de vida: desde o momento em que os componentes começam a percorrer a cadeia de abastecimento, passando pela montagem inicial do produto, envio do produto final, integração e durante toda a vida útil do produto.”
Aproveitando as capacidades de controlo do sistema da família Mach, os FPGA Mach-NX combinam um enclave seguro (um mecanismo avançado de encriptação baseado em hardware de 384 bits que suporta a proteção de bitstream reprogramável) com uma célula lógica (LC) e um bloco de E/S. O enclave seguro ajuda a proteger o firmware, e a LC e o bloco de E/S permitem funções de controlo do sistema, como a gestão de energia e o controlo das ventoinhas. Os FPGA Mach-NX podem verificar e instalar atualizações de firmware over-the-air, mantendo os sistemas em conformidade com as diretrizes e protocolos de segurança em constante evolução. A arquitetura de processamento paralelo e a configuração de memória flash de arranque duplo do FPGA Mach-NX proporcionam os tempos de resposta quase instantâneos necessários para detetar e recuperar de ataques — um nível de desempenho que supera as capacidades de outras plataformas HRoT, como os MCU. Os FPGA Mach-NX irão suportar a solução Lattice Sentry™, uma combinação robusta de software embebido personalizável, projetos de referência, IP e ferramentas de desenvolvimento para acelerar a implementação de sistemas seguros que cumpram as Diretrizes de Resiliência de Firmware de Plataforma (PFR) do NIST (NIST SP-800-193).
As principais características da família Mach-NX incluem:
- Controlo seguro do sistema - A lógica dos FPGAs Mach-NX (até 11 mil circuitos lógicos) e o grande número de pontos de E/S (até 379) permitem um controlo rápido e seguro do sistema. A Lattice é líder de longa data em lógica programável para controlo de sistemas. Os FPGAs Mach têm uma taxa de sucesso superior a 80% nas plataformas de servidores atualmente disponíveis no mercado.
- Conformidade robusta com normas e protocolos - O mecanismo de encriptação de hardware de 384 bits dos FPGAs Mach-NX suporta a implementação rápida e fácil de encriptação de ponta, como o ECC 384, e os protocolos de segurança padrão do setor, como o NIST SP-800-193 e o MCTP-SPDM. As futuras plataformas de servidores exigirão suporte para estes protocolos.
- Proteção completa da cadeia de abastecimento - Os FPGA Mach-NX contam com o suporte do serviço de subscrição de segurança da cadeia de abastecimento Lattice SupplyGuard™. O SupplyGuard oferece tranquilidade aos OEM e ODM ao rastrear FPGAs Lattice bloqueados durante todo o seu ciclo de vida, desde o fabrico, passando pelo transporte na cadeia de abastecimento global, integração e montagem do sistema, configuração inicial e implementação.
O ambiente de projeto Lattice Propel™ é altamente personalizável, acelerando o desenvolvimento de uma solução HRoT personalizada e compatível com PFR. A ferramenta utiliza um ambiente de desenvolvimento baseado numa interface gráfica que permite aos programadores criar soluções PFR, minimizando a necessidade de escrever código RTL.
Para saber mais sobre as tecnologias de rede acima mencionadas, visite:








