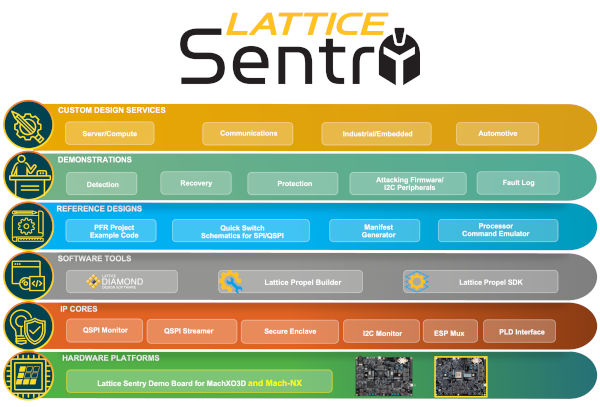
Der Lösungsstack ermöglicht Root-of-Trust (HRoT)-Hardwarelösungen der nächsten Generation, die den NIST Platform Firmware Resiliency (PFR)-Richtlinien (NIST SP-800-193) entsprechen und 384-Bit-Verschlüsselung unterstützen. Diese neue Version von Lattice Sentry erfüllt die sich rasch entwickelnden Sicherheitsanforderungen aktueller und zukünftiger Serverplattformen und bietet Entwicklern eine effiziente und sichere Möglichkeit, erweiterte kryptografische und Systemanwendungen schnell bereitzustellen. Der Stack unterstützt Firmware-Sicherheit für die Bereiche Kommunikation, Computertechnik, Industrie, Automobil und Smart Consumer.
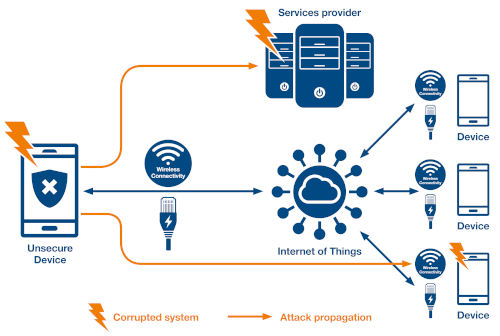
Der Cloud Security Industry Summit (CSIS) ist ein Zusammenschluss von Cloud-Service-Anbietern, die sich für branchenweit erstklassige Sicherheitslösungen einsetzen. In einem gemeinsam mit dem Open Compute Project (OCP) verfassten Artikel erklärt der CSIS: „Firmware stellt ein erhebliches Sicherheitsrisiko für Computersysteme, Appliances und die zugehörige Infrastruktur dar. Wird der erste Code, der beim Einschalten eines Geräts ausgeführt wird, kompromittiert, kann und sollte das gesamte System unsicher werden. Firmware kann durch böswillige oder unbeabsichtigte Angriffe kompromittiert werden.“.
„Für die meisten Unternehmen ist es eine ständige Herausforderung, mit den sich ständig weiterentwickelnden Cybersicherheitsbedrohungen Schritt zu halten. Um sie dabei zu unterstützen, arbeitet Lattice kontinuierlich an der Verbesserung der Sicherheit, Leistung und Benutzerfreundlichkeit unseres Sentry Stacks“, so Eric Sivertson, Vice President Security Business bei Lattice Semiconductor. „Lattice ist seit Langem führend im Bereich Serversteuerungslösungen, und Lattice Control PLDs sind in vielen Servern, die aktuell im Einsatz sind, die erste Komponente für das Ein- und Ausschalten. Mit dem Sentry Stack können Entwickler Systemsteuerungsanwendungen, die auf Lattice Secure Control PLDs basieren, problemlos um Unterstützung für starke Firmware-Sicherheit erweitern. Dadurch entsteht eine ideale Plattform für die Einrichtung eines hochauflösenden Betriebs (HRoT), der die Legitimität aller Firmware-Instanzen in einem System überprüft.“
Zu den Hauptmerkmalen von Sentry 2.0 gehören:
- Verbesserte Sicherheit – Der Sentry-Lösungsstack unterstützt das sichere Steuerungs-FPGA Lattice Mach™-NX und einen sicheren Enklaven-IP-Block, der 384-Bit-Kryptografie (ECC-256/384 und HMAC-SHA-384) ermöglicht, um Sentry-geschützte Firmware besser vor unberechtigtem Zugriff zu schützen. Die Unterstützung von 384-Bit-Kryptografie ist für viele Serverplattformen der nächsten Generation erforderlich.
– 4x schnellere Pre-Boot-Authentifizierung – Sentry 2.0 unterstützt schnellere ECDSA- (40 ms), SHA- (bis zu 70 Mbit/s) und QSPI-Durchsatzraten (64 MHz). Diese Funktionen ermöglichen schnellere Bootzeiten, minimieren Systemausfallzeiten und reduzieren die Anfälligkeit für Firmware-Angriffe während des Bootvorgangs.
– Echtzeitüberwachung von bis zu fünf Firmware-Images – Um die PFR-kompatible HRoT-Funktionalität von Lattice Sentry weiter zu erweitern, kann der Stack bis zu fünf Motherboard-Komponenten in einem System während des Bootvorgangs und des Betriebs in Echtzeit überwachen. Konkurrierende MCU-basierte Sicherheitslösungen verfügen beispielsweise nicht über die erforderliche Rechenleistung, um so viele Komponenten in Echtzeit angemessen zu überwachen.