





Im Gegensatz dazu kann eine Batterie, insbesondere eine mit gefährlichen Materialien wie Lithium-Ionen, beim Laden übermäßige Hitze erzeugen, Feuer fangen oder sogar explodieren. All dies bedroht Menschenleben. Doch bedenken Sie die Folgen, wenn gefälschte medizinische Verbrauchsmaterialien, Einwegprodukte oder Zubehör in die Lieferkette eines Krankenhauses gelangen.
Die Gefahr für Menschenleben im medizinischen Bereich ist gravierend. Aus wirtschaftlicher Sicht muss jedoch auch berücksichtigt werden, wie sich dies auf den Gerätehersteller auswirkt, der das Verbrauchsmaterial oder Zubehör verwendet. Der Ruf des Geräteherstellers würde durch einen Unfall mit einem gefälschten Produkt in seinem Gerät erheblich geschädigt, selbst wenn er das Verbrauchsmaterial nicht selbst hergestellt hat. Kryptografische Authentifizierungsverfahren werden häufig in verschiedenen Konsum- und Industrieprodukten eingesetzt, um die Bedrohung durch gefälschtes und nachgeahmtes Zubehör zu bekämpfen.
Sensoren im Gehirn gehören zu den vielen Medizinprodukten, bei denen ein integrierter Schaltkreis (IC) zur kryptografischen Authentifizierung für den Schutz unerlässlich ist. Jedes Mal, wenn ein medizinisches Fachpersonal einen Hirnmonitor bedient, überprüft es die Echtheit des Sensors, um die Gültigkeit der gelieferten Daten sicherzustellen. Eine Lösung auf Basis des CryptoAuthentication™ IC von Microchip schützt Arztpraxen vor gefälschten Sensoren, die ungenaue Informationen über die Hirngesundheit liefern könnten.
Hersteller investieren erhebliche Marketingbudgets in den Aufbau ihrer Marken und die Stärkung ihrer Werte. Die Implementierung kryptografischer Authentifizierung in ihren Produkten und Zubehörteilen schützt Kunden vor Fälschungen und erhöht die Produktsicherheit.
Die kryptografische Authentifizierung in Medizin- und Gesundheitsprodukten ist von entscheidender Bedeutung für die Patientengesundheit, die Vertraulichkeit der Patientendaten und den Schutz der Anwender und wird in einer Vielzahl von Diagnose- und Überwachungsgeräten eingesetzt. Beispiele hierfür sind Einweg-EKG-Elektroden, Einweg-Vitalparametersensoren, Beatmungsschläuche, Medikamentenspender und Blutzuckermessgeräte. Da nicht alle medizinischen Anwendungen elektronisches Zubehör oder Verbrauchsmaterialien benötigen, ist es wichtig, auch Verbrauchsmaterialien ohne Elektronik, wie z. B. Beatmungsschläuche oder Inhalationskartuschen, zu berücksichtigen. Die zunehmende Überwachung in Gesundheitseinrichtungen und die Fernüberwachung zu Hause, weit entfernt von Krankenhäusern und anderen medizinischen Einrichtungen, machen die Überprüfung der Echtheit von Verbrauchsmaterialien und Zubehör noch wichtiger. Im klinischen Umfeld schützt die Authentifizierung Patienten vor potenziell falschen Medikamenten und gefälschten Produkten und bestätigt dem medizinischen Personal außerdem, dass Verbrauchsmaterialien oder Medikamente aus einer vertrauenswürdigen und autorisierten Quelle stammen – ein Faktor, der für die Einhaltung gesetzlicher Bestimmungen und die klinische Praxis zwingend erforderlich sein kann.
So funktioniert kryptografische Authentifizierung:
Es gibt zwei grundlegende kryptografische Challenge-Response-Verfahren zur Überprüfung der Authentizität eines Geräts oder von Daten und zum Aufbau einer sicheren Verbindung: symmetrische und asymmetrische Authentifizierung. Beide Verfahren liefern dasselbe Ergebnis, unterscheiden sich jedoch in ihrem Ansatz und dem zugrundeliegenden Authentifizierungsprozess. Die
symmetrische Authentifizierung, auch Secret-Key-Authentifizierung genannt, verwendet einen einzigen geheimen Schlüssel, der vom Sender (dem Gerät) und dem Empfänger (dem Zubehör) gemeinsam genutzt wird. Die symmetrische Authentifizierung zeichnet sich durch ihre Einfachheit aus, da die Algorithmen im Vergleich zum asymmetrischen Verfahren keine hohe Rechenlast verursachen. Allerdings muss der Schlüssel sicher gespeichert werden, was bei Produkten mit hohem Produktionsvolumen problematisch sein kann. Dies gilt insbesondere für die Fertigung, wo die Schlüssel einem Risiko der Kompromittierung ausgesetzt sind.
Abbildung 1 zeigt ein symmetrisches kryptografisches Challenge-Response-Verfahren mit einem geheimen Schlüssel, der zwischen einem Gerät und einem Verbrauchsmaterial oder Zubehör ausgetauscht wird. Während der Produktherstellung wird in einem Prozess namens Provisionierung ein geheimer Schlüssel aus einem Master-Schlüssel generiert und in einen kryptografischen IC geladen, der für das Zubehör oder das Einwegprodukt bestimmt ist. Sobald der Authentifizierungsprozess beginnt, sendet das Gerät eine Anfrage in Form einer Zufallszahl an das Zubehör. Die erwartete Antwort wird mithilfe eines Hash-Verfahrens aus der Zufallszahl und dem geheimen Schlüssel berechnet. Anschließend führt das Gerät denselben Prozess durch. Stimmen beide Ergebnisse überein, gilt das Zubehör oder Einwegprodukt als authentisch. Hash-Algorithmen wie SHA256 sind branchenübliche Standardverfahren, die vom US-amerikanischen National Institute of Standards and Technology (NIST) entwickelt und verwaltet werden.

Abbildung 1 – Ein geheimer Schlüssel wird verwendet, um ein medizinisches Verbrauchsmaterial mittels symmetrischer kryptographischer Authentifizierung zu validieren (Quelle: Microchip).
Ein etwas komplexerer Ansatz basiert auf asymmetrischer kryptografischer Authentifizierung, auch bekannt als Public-Key-Infrastruktur (PKI). Diese verwendet ein Paar mathematisch verknüpfter Schlüssel: einen öffentlichen und einen privaten Schlüssel. Der private Schlüssel befindet sich auf einem Authentifizierungs-IC im Zubehörgerät, zusammen mit einem Gerätezertifikat und dessen öffentlichem Schlüssel sowie dem Zertifikat und der Signatur der übergeordneten Zertifizierungsstelle, dem sogenannten Signaturzertifikat. Das Gerät enthält einen öffentlichen Signaturschlüssel. Dieser öffentliche Schlüssel ist, insbesondere bei Geräten ohne Internetverbindung, hochsensibel, da er die Gültigkeit des Einwegprodukts gegenüber dem Gerät verifiziert. Zu Beginn des Authentifizierungsprozesses sendet das Zubehörgerät seinen öffentlichen Geräteschlüssel und seine Signatur an das Gerät, wo sie anhand des öffentlichen Signaturschlüssels überprüft werden. Ist dieser Schritt erfolgreich, sendet das Gerät eine Challenge mit einer Zufallszahl an das Zubehörgerät. Diese Zufallszahl wird mit dem privaten Schlüssel signiert. Das Gerät verwendet seinen öffentlichen Geräteschlüssel und die Zufallszahl, um die Signatur zu verifizieren. Wenn Berechnungen die mathematische Gültigkeit der Signatur bestätigen, wird der Zugriff auf das Zubehörgerät autorisiert, sofern es authentisch ist. Der Vorteil der asymmetrischen Authentifizierung liegt in ihrer Skalierbarkeit bei der Verteilung kryptografischer Schlüssel, die bei der symmetrischen Authentifizierung besser ist.
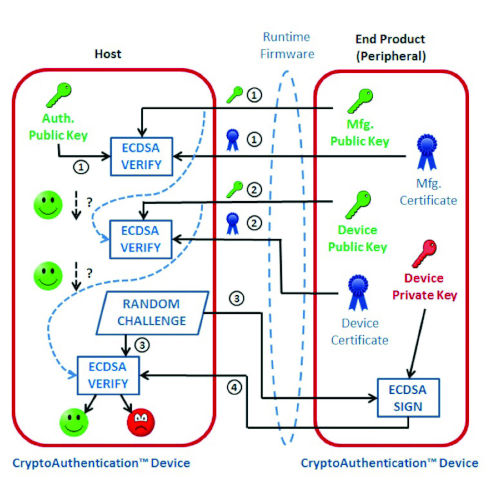
Abbildung 2 – Eine asymmetrische kryptographische Authentifizierungstechnik verwendet ECDSA (Elliptic Curve Digital Signature Algorithms), digitale Zertifikate, öffentliche und private Schlüssel (Quelle: Microchip).
Microchips Krypto-Authentifizierungs-ICs:
Microchip bietet ein umfassendes Sortiment an Krypto-Authentifizierungs-ICs für vielfältige Anwendungen, vom IoT bis hin zu Rechenzentren. Abbildung 3 veranschaulicht diese Produktlinie nach Anwendungsbereich mit ICs für medizinische Verbrauchsmaterialien und Zubehör, wie beispielsweise die Serien SHA104/SHA105 und SHA106 sowie die Familien ECC204 und ECC206.

Abbildung 3 – Die Krypto-Authentifizierungs-ICs von Microchip mit den Funktionsbereichen SHA104/SHA105/SHA106 und ECC204/ECC206 sind für medizinische und Gesundheitsanwendungen vorgesehen (Quelle: Microchip).
Der SHA104 von Microchip, entwickelt für Zubehör und Einwegartikel, bietet symmetrische 128-Bit-Verschlüsselung und eignet sich für Systeme mit unidirektionaler oder gegenseitiger Authentifizierung. Der SHA106 ist ebenfalls in einem 2-Pin-Gehäuse erhältlich und verfügt über einen SHA256-Hardwarebeschleuniger sowie vier Steckplätze für Schlüssel- oder Datenspeicherung. Das 2-Pin-Gehäuse integriert einen Kondensator und ermöglicht so die Eigenstromversorgung. Der IC ist für Verbrauchsmaterialien oder Zubehör ohne Elektronik konzipiert und benötigt lediglich einen Stromversorgungs- und einen Masseanschluss (GND), da die Datenübertragung über den Stromversorgungsanschluss erfolgt. Diese kompakte Bauform ist ideal für Anwendungen mit wenigen Controller-I/O-Punkten oder beengten Platzverhältnissen. Die Kommunikation erfolgt über I²C oder eine Single-Wire-Schnittstelle (SWI).
und von Microchip bieten asymmetrische Authentifizierung, die mit ECDSA, SHA-256 und HMAC (Hash Message Authentication Code) kompatibel ist. Wie der SHA106 bietet auch der ECC206 eine Zwei-Pin-Option, die die Verwendung einer SWI-Schnittstelle ermöglicht.
Abbildung 4 veranschaulicht die einfache Funktionsweise der stromversorgten Zwei-Pin-SWI-Schnittstelle für den SHA106 oder ECC206. Die Energie wird über die Datenleitung bezogen und im integrierten Kondensator gespeichert. Da keine Leiterplatte benötigt wird, eröffnet diese Lösung die Möglichkeit, kryptografische Authentifizierung in eine Vielzahl von medizinischen Verbrauchsmaterialien und Produkten für das Gesundheitswesen zu integrieren, wo dies bisher nicht möglich war.

Abbildung 4 – Die 2-poligen SHA106- und ECC206-Kryptoauthentifizierungs-ICs integrieren einen Kondensator zur Speicherung der erfassten Energie, die das Gerät mit Strom versorgt (Quelle: Microchip).
Beispiel einer kryptografischen Authentifizierungsanwendung: Tragbarer Vernebler.
Abbildung 5 zeigt das Referenzdesign für die symmetrische kryptografische Authentifizierung eines tragbaren Verneblers mit austauschbaren Kartuschen. Dieser funktionsfähige Vernebler ist so konstruiert, dass die Originalkartusche des Herstellers ausschließlich mit dem Verneblerkopf desselben Herstellers kompatibel ist und nicht mit gefälschten Produkten. Die Authentifizierung bietet Patienten erhebliche Vorteile, da sie eine vertrauenswürdige Versorgung gewährleistet. Weitere Vorteile sind der Schutz der Marke, der Produktqualität, des Vertriebs und des Kundenservice des Herstellers sowie die Einhaltung gesetzlicher Bestimmungen.
Alle Designdateien und der Quellcode können von der Microchip-Website. Die Designs, die für Evaluierung und Prototypenentwicklung vorgesehen sind, verwenden einen sehr stromsparenden SHA204-Authentifizierungs-IC mit einem
SHA-256-Algorithmus, einem Hardware-Zufallszahlengenerator und einem 4,5-Kbit-EEPROM zur Schlüssel- und Datenspeicherung. Er arbeitet mit einer Versorgungsspannung von 1,8 V DC bis
5,5 V DC und verbraucht im Standby-Modus weniger als 150 nA. Der Druckkopfprozessor ist ein sehr stromsparender intelligenter 8-Bit-Analog-Mikrocontroller PIC16F1718 von Microchip.
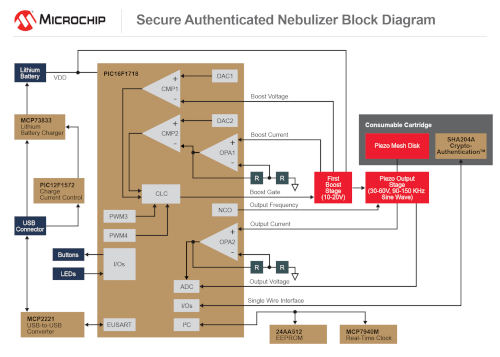
Abbildung 5 – Blockdiagramm der Architektur des tragbaren Verneblers von Microchip (Quelle: Microchip).
Ressourcen für kryptografische Authentifizierung zur Beschleunigung der Prototypenentwicklung:
Um die Prototypenentwicklung von Kryptoauthentifizierungsdesigns auf Basis der ICs ECC204, ECC206, SHA104 und SHA106 zu unterstützen, bietet Microchip eine umfassende Auswahl an Hardware-Evaluierungsplattformen, Software-Codebeispielen und der Trust Platform Design Suite (TPDS).
Das Microchip CryptoAuth Trust (Teilenummer DM320118, siehe Abbildung 6) ist ein Entwicklungskit zur Evaluierung ausgewählter kryptografischer Authentifizierungsgeräte von Microchip. Das Kit enthält einen Microchip ATSAMD21E18A-Mikrocontroller und ist kompatibel mit TPDS und anderen Softwaretools zur Entwicklung und zum Prototyping von Sicherheitsdesigns für IoT-Anwendungen. Es unterstützt den ATECC608 und über einen mikroElectronika mikroBUS-Sockel die asymmetrischen und symmetrischen kryptografischen Authentifizierungs-ICs der ECC- und SHA-Serie.
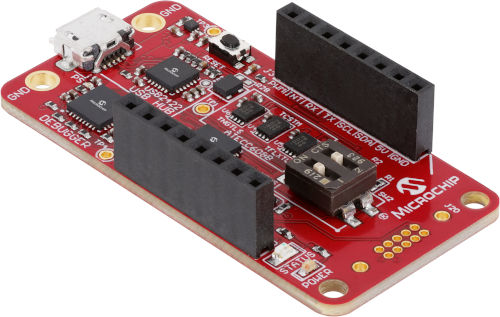
Abbildung 6 – Microchip DM320118 CryptoAuth Trust Development Kit (Quelle: Microchip).
Ein Beispiel für ein mikroBUS-Entwicklungsboard ist das EV92R58A, basierend auf dem ECC204. Es wird mit dem Hilfsentwicklungsboard DM32018 verbunden und ermöglicht die Evaluierung über eine SWI- oder I2C-Schnittstelle. Neben TPDSdie CryptoAuthLib-Bibliothek) von Microchip eine empfehlenswerte Ressource.
Ein weiteres kompatibles Entwicklungsboard ist das EV97M19A (siehe Abbildung 7). Es integriert die symmetrischen Kryptoauthentifizierungsmechanismen SHA104 und SHA105 von Microchip. SHA104 kann sowohl die SWI- als auch die I2C-Schnittstelle nutzen, während SHA105 auf I2C beschränkt ist.

Abbildung 7 – Das Microchip EV97M19A mikroBUS Entwicklungsboard evaluiert SHA104- und SHA105-Bausteine in Verbindung mit dem DM320118 Entwicklungskit (Quelle: Microchip).
Ergänzend zu Microchips umfangreichem Angebot an Entwicklungs-Kits und Evaluierungsboards bietet die Microchip Trust Platform Design Suite eine vollständige Plattform für die Entwicklung von Prototypen eingebetteter Sicherheitslösungen. Sie umfasst technische Schulungsunterlagen, Beispielprototypen mit Dummy-Schlüsseln und Quellcode sowie ein sicheres Provisionierungssystem. Der Quellcode wird als Microchip MPLAB®-Projekt für die Verwendung mit Microchip-Mikrocontrollern und als nativer C-Code für andere Mikrocontroller bereitgestellt.
Kryptografische Authentifizierung schützt medizinisches Personal, Patienten und den Ruf von Marken
. Die Echtheitsprüfung von medizinischen Verbrauchsmaterialien und Zubehör ist von höchster Bedeutung. Symmetrische und asymmetrische kryptografische Authentifizierungsmodelle bieten die notwendigen Sicherheitskonzepte und -funktionen, um zu überprüfen, ob medizinisches Personal und Patienten Produkte von vertrauenswürdigen Herstellern verwenden. Der Einsatz von Authentifizierungsgeräten, die nur minimale elektrische Anschlüsse und keine Stromversorgung benötigen, verbessert den Schutz von medizinischem Zubehör und Einwegartikeln ohne integrierte Elektronik erheblich.
AUTOR: Xavier Bignalet – Produktmarketing-Manager – Microchip Secure Product Group, Microchip Technology



