Ces défis sont surmontés grâce à la mise à disposition par l'industrie des semi-conducteurs d'écosystèmes de sécurité fonctionnelle complets pour les fabricants d'équipement d'origine (OEM) et les équipementiers automobiles, minimisant ainsi les coûts, les risques et le temps de développement nécessaires à ce processus de certification
Comprendre la norme ISO 26262 :
La norme ISO 26262 définit les spécifications relatives à la sécurité fonctionnelle des systèmes électriques et/ou électroniques installés dans les véhicules routiers de série (à l’exclusion des cyclomoteurs). Publiée en 2011 et révisée en 2018 pour inclure une section sur les semi-conducteurs, cette norme ISO impose un processus de développement, de la spécification au lancement de la production. Les constructeurs automobiles et les équipementiers automobiles doivent suivre et documenter ce processus lors de la certification des dispositifs destinés aux véhicules routiers et nécessitant une sécurité fonctionnelle.
La certification du système est obtenue par la confirmation, par un auditeur indépendant, que le système satisfait aux exigences de la norme ISO 26262. Les applications embarquées dans un véhicule sont classées selon différents niveaux d’intégrité de sécurité automobile (ASIL) en fonction de leur criticité. Certaines applications présentent un risque intrinsèque plus élevé en cas de défaillance d’un système électrique ou électronique. Les niveaux, de A à D, sont basés sur la gravité et la probabilité des blessures potentielles, ainsi que sur le degré de maîtrise de ces blessures. Des exigences de sécurité associées s’appliquent aux composants sous-jacents. Le niveau ASIL D représente le niveau de risque le plus élevé pour les applications automobiles telles que les airbags, les freins ABS et la direction assistée. Les feux arrière, par exemple, sont classés ASIL-A. Les phares et les feux stop sont généralement classés ASIL-B. Un système comme le régulateur de vitesse est classé ASIL-C. En règle générale, plus le niveau ASIL est élevé, plus les exigences en matière de redondance matérielle sont importantes.
Les fournisseurs de composants peuvent contribuer de diverses manières à accélérer la conception d'une application de sécurité et sa certification ISO 26262. Ces ressources de sécurité fonctionnelle sont illustrées dans la figure 1. Tout d'abord, les dispositifs doivent être soigneusement sélectionnés afin d'intégrer les ressources de sécurité fonctionnelle nécessaires. Ces ressources comprennent les rapports d'analyse des modes de défaillance, de leurs effets et de leur diagnostic (AMDE) ainsi que les manuels de sécurité. Les dispositifs doivent également bénéficier du soutien d'un écosystème de développement qualifié pour la création d'applications critiques en matière de sécurité.
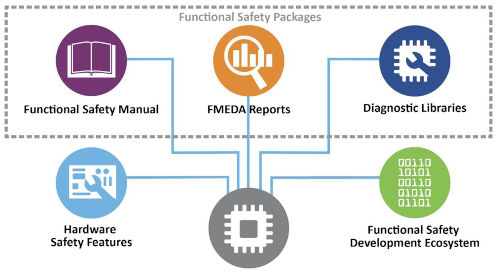 Figure 1 : Ressources certifiées en matière de sécurité fonctionnelle et écosystème de développement
Préparation à la sécurité fonctionnelle :
Les automobiles modernes utilisent une grande variété de circuits intégrés. Les microcontrôleurs (MCU) sont particulièrement répandus et se présentent sous de nombreuses formes. Indispensables à tous les calculateurs (ECU), ils sont utilisés dans tout le véhicule pour ajouter des fonctionnalités pratiques telles que la conduite autonome et bien d’autres fonctions sophistiquées. On trouve des MCU 8 bits optimisés pour la performance, l’efficacité énergétique et le contrôle en temps réel, avec des interfaces tactiles matérielles, ainsi que des MCU 32 bits capables d’exécuter des applications multithread et dotés de fonctions graphiques, de connectivité et de sécurité. De plus, il existe des contrôleurs de signaux numériques (DSC) qui combinent un MCU et un processeur de signal numérique (DSP) pour offrir des performances déterministes, robustes et rapides aux capteurs, moteurs ou convertisseurs de puissance. Chaque circuit intégré doit satisfaire aux normes de qualification automobile en matière de fabrication et de performance établies par l’Automotive Electronics Council (AEC). La norme AEC-Q100 définit un processus de qualification basé sur des tests de résistance aux mécanismes de défaillance à différentes températures. Selon l'application, un microcontrôleur (MCU) doit satisfaire aux exigences de la norme AEC Q100, grade 2, grade 1 ou grade 0. Grade 0 = 150 °C, grade 1 = 125 °C et grade 2 = 105 °C.
Au-delà de la qualification AEC, des exigences supplémentaires relatives aux fonctions de sécurité spécifiques dépendent du dispositif et de l'application. Par exemple, les microcontrôleurs 8 bits intègrent souvent un bus CAN pour l'interfaçage automobile et les réseaux de capteurs intelligents. Ils sont couramment utilisés comme contrôleurs d'interface utilisateur (UI) pour les boutons mécaniques et capacitifs dans l'habitacle, sur le volant, la console centrale ou dans un système d'accès sans clé. Les fonctions de sécurité matérielles embarquées requises par ces microcontrôleurs concernent généralement la mémoire, la réinitialisation du système, l'exécution sécurisée du code, la communication sécurisée et la protection des entrées/sorties à usage général (E/S). Ces fonctionnalités sont ajoutées en intégrant des périphériques dédiés indépendants du noyau (CIP) et d'autres fonctions, telles que la réinitialisation à la mise sous tension (POR), la réinitialisation partielle à la mise hors tension (BOR), le temporisateur de surveillance à fenêtre (WWDT) et le contrôle de redondance cyclique (CRC) pour améliorer la sécurité et la fiabilité opérationnelles (voir Figure 2).
 Figure 2 : Microcontrôleur 8 bits avec fonctionnalités matérielles de sécurité fonctionnelle.
En passant aux convertisseurs numériques à sécurité fonctionnelle 16 bits, les fonctionnalités de sécurité matérielles nécessaires incluent généralement une mémoire avec détection et correction d'erreurs, un système d'autodiagnostic intégré à la mémoire (MBIST), une horloge et un oscillateur redondants, ainsi que d'autres fonctionnalités pour la détection des pannes, l'autodiagnostic, le diagnostic système et l'atténuation des défauts. Ces dispositifs à sécurité fonctionnelle permettent la conception d'applications embarquées critiques hautes performances, d'interconnexions de capteurs, d'alimentations numériques et de commandes de moteurs. Parmi les applications typiques, on trouve les convertisseurs CC/CC, les chargeurs embarqués, les actionneurs et capteurs (position, pression), les écrans tactiles et autres unités de commande conformes aux normes ASIL B ou ASIL C. La figure 3 illustre un exemple des caractéristiques d'un convertisseur numérique à sécurité fonctionnelle.
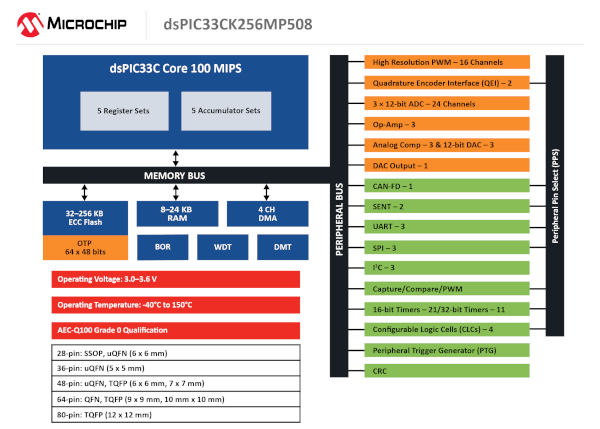 Figure 3 : Exemple de DSC 16 bits à sécurité fonctionnelle.
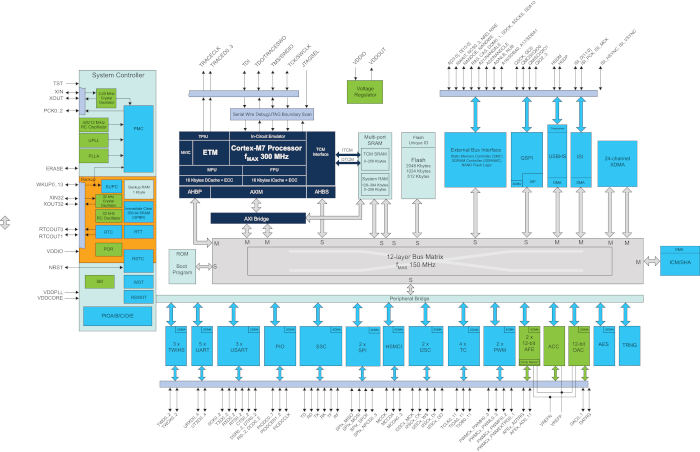
Comme tous les microcontrôleurs à sécurité fonctionnelle, les microcontrôleurs 32 bits requièrent des fonctionnalités matérielles telles que la mémoire de correction d’erreurs (ECC) et l’injection de défauts, l’autotest intégré à la mémoire (MBIST), des systèmes de temporisation incluant des oscillateurs de secours et la détection de défauts d’horloge, ainsi que des broches GPIO protégées contre les décharges électrostatiques (voir figure 4). Les moniteurs système sont également essentiels, notamment les fonctions matérielles POR, BOR, WDT et CRC, ainsi qu’une unité de protection de la mémoire. Les microcontrôleurs 32 bits sont utilisés dans une vaste gamme d’applications, des systèmes embarqués aux systèmes avancés d’aide à la conduite (ADAS), pour des raisons de sécurité fonctionnelle.
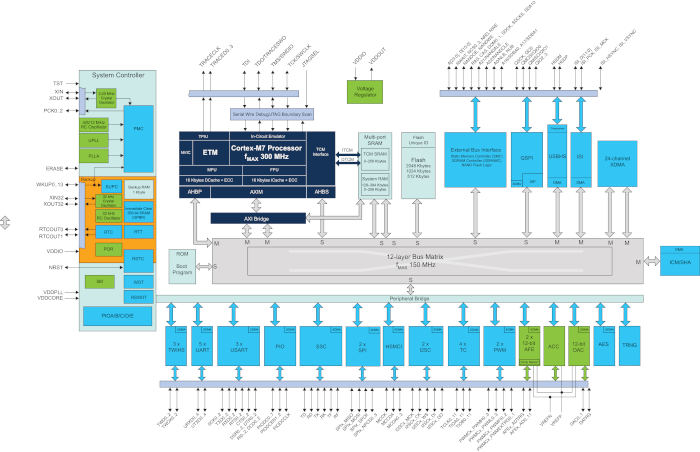 Figure 4 : Exemple de microcontrôleur 32 bits préparé pour la sécurité fonctionnelle.
Il est possible d’atteindre des niveaux de sécurité ASIL C/D avec des microcontrôleurs et des DSC standard en combinant le microcontrôleur ou le DSC principal avec un coprocesseur secondaire ou de sécurité. Ceci est réalisé grâce au principe de décomposition ASIL : la combinaison de deux sous-systèmes conformes à la norme ASIL B permet d’atteindre un niveau ASIL supérieur, tel que ASIL C/D :
ASIL C = ASIL B (C) + ASIL A (C) ;
ASIL D = ASIL B (D) + ASIL B (D) = ASIL C (D) + ASIL A (D).
Cette décomposition est obtenue en segmentant les exigences de sécurité par rapport aux appareils réels.
Outils de développement et assistance à la certification :
Les progiciels de conception certifiés pour la sécurité fonctionnelle, intégrés à un écosystème de développement complet, facilitent la conformité aux exigences de vérification et de validation de la norme ISO 26262. Ceci est particulièrement vrai pour les conceptions basées sur des microcontrôleurs et des contrôleurs numériques. Les fournisseurs d’outils collaborent avec des organismes d’évaluation et de certification indépendants pour certifier les compilateurs de sécurité fonctionnelle. Cette certification s’accompagne généralement d’une documentation supplémentaire, telle qu’un certificat, un manuel de sécurité fonctionnelle, un plan de sécurité et des rapports de classification et de qualification des outils (compilateurs, environnement de développement intégré [IDE], débogueurs et programmeurs). Ce dossier de documentation relatif à la sécurité fonctionnelle simplifie la qualification des outils et la certification finale de l’application.
Idéalement, un outil de couverture de code devrait également être utilisé lors de la conception afin d’évaluer la qualité des tests effectués et de déterminer les parties du logiciel exécutées. Cet outil devrait également figurer dans les rapports de classification et de qualification. Privilégiez un outil capable de réaliser des tests en une seule passe, sans découper le code en blocs et sans nécessiter de modifications matérielles importantes, de logiciels coûteux ni de recherche fastidieuse d’informations pertinentes dans de volumineux fichiers de données. La certification d'une application exige des données de test du code. Les outils de couverture de code en une seule passe jouent donc un rôle essentiel pour rationaliser le processus et accélérer la mise sur le marché.
Pour développer une application automobile conforme à la norme ISO 26262, un ingénieur aura besoin de plusieurs ressources supplémentaires fournies par le fournisseur de semi-conducteurs, au-delà de la simple fiche technique du composant. La disponibilité de packages de sécurité fonctionnelle (FSP) permet aux équipementiers et aux fournisseurs automobiles de disposer des outils nécessaires aux différentes étapes du cycle d'évaluation et de conception. Ces packages doivent inclure des manuels de sécurité certifiés, des rapports FMEDA et, dans certains cas, des logiciels de diagnostic tels que des bibliothèques d'autotest certifiées pour les niveaux ASIL pertinents.
Le rapport FMEDA quantifie les modes de défaillance du composant, la distribution de son taux de défaillance dans le temps (FIT) et les méthodes de détection correspondantes afin d'élaborer un plan de couverture. Le manuel de sécurité (MS) est une autre ressource importante. Il fournit des informations détaillées sur les méthodes de détection des défaillances mentionnées dans le rapport FMEDA et propose des recommandations pour une utilisation plus sûre du composant. Il inclut une description des défaillances dépendantes et des fonctionnalités matérielles permettant de détecter les défaillances systématiques, qui peuvent être utilisées pour développer des bibliothèques de diagnostic. Les bibliothèques de diagnostic de sécurité fonctionnelle permettent d'évaluer l'état de fonctionnement d'un système en cas de panne, de détecter les défaillances aléatoires et d'atteindre les objectifs de sécurité fonctionnelle. Choisir un dispositif proposant un rapport FMEDA et un manuel de sécurité certifiés par un organisme tiers, ainsi que des bibliothèques de diagnostic, simplifie la certification des applications critiques.
Le développement d'une application critique commence par la définition des objectifs de sécurité et du niveau de sécurité souhaité. Un ensemble de sécurité fonctionnelle de base fournit les ressources essentielles (FMEDA, manuel de sécurité et certification) pour évaluer les niveaux de sécurité fonctionnelle cibles et concevoir une application automobile critique.
Idéalement, pour une conception basée sur un microcontrôleur, cet ensemble comprendrait une FMEDA certifiée ASIL B Ready, un manuel de sécurité et des bibliothèques de diagnostic conformes aux normes ASIL B/C, ainsi qu'une application de référence. Cette dernière aiderait les concepteurs à comprendre comment utiliser ces ressources pour développer une application critique selon la norme ISO 26262. Un kit de démarrage permet d'accélérer le cycle de conception et de développer une application conforme aux normes ASIL B ou C.
Un ensemble complet de solutions de sécurité fonctionnelle permet d'enrichir l'offre en y intégrant des bibliothèques de diagnostic certifiées contenant le code source et des rapports d'analyse de sécurité pertinents pour les conceptions jusqu'au niveau ASIL B/C. De nombreux clients finaux exigeant la certification d'applications critiques pour la sécurité, cet ensemble complet accélère le processus de certification.
Les automobiles sont de plus en plus sophistiquées et leur niveau d'électronique ne cesse de croître. Il est donc primordial que les produits fonctionnels sûrs destinés aux applications automobiles prennent en charge des écosystèmes de développement proposant des ressources de sécurité fonctionnelle certifiées, conformes à la norme ISO 26262. Les fournisseurs de circuits intégrés peuvent également aider les clients du secteur automobile à protéger leur investissement à long terme dans ce processus rigoureux de développement et de certification. Ils peuvent garantir la disponibilité des composants utilisés dans un système certifié aussi longtemps que le client le souhaite, éliminant ainsi le risque d'une refonte forcée due à la fin de vie inattendue d'un composant. Ceci renforce la confiance dans le fait que la certification sera non seulement rapide et facile à obtenir, mais aussi qu'elle ne sera nécessaire qu'une seule fois.
AUTEUR : Jacob Lunn Lassen, ingénieur technique, sécurité fonctionnelle et technologie des microprocesseurs
Microchip Technology Incorporated