




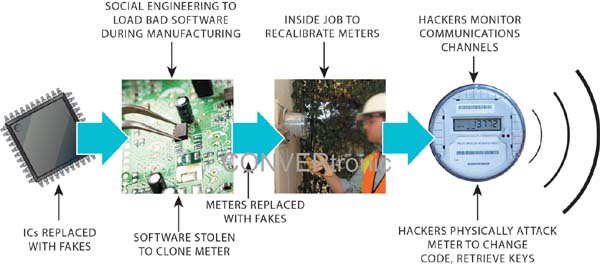
 La sécurité est un aspect de plus en plus important des réseaux intelligents. Face aux attaques périodiques contre les infrastructures de ces réseaux, la menace est réelle et la stabilité de l'approvisionnement en électricité dans tous les pays risque d'être compromise par des forces hostiles. En conséquence, une attention particulière est portée à la sécurité informatique ; de nombreuses solutions reposent ainsi sur le chiffrement de bout en bout entre les dispositifs de collecte de données du réseau intelligent et les systèmes SCADA (Supervisory Control and Data Acquisition) qui analysent ces données et y réagissent. Cette priorité accordée à la sécurité informatique est incontestablement cruciale, car les données en transit doivent être protégées par un chiffrement conforme aux normes. Cependant, même avec le chiffrement de bout en bout le plus robuste, la sécurité des réseaux intelligents présente des failles : les dispositifs installés eux-mêmes sont extrêmement vulnérables aux attaques.
La cryptographie, c'est la sécurité, n'est-ce pas ?
Si les outils de chiffrement sont essentiels pour garantir la confidentialité et l'authenticité des données et instructions transmises, il est important de noter qu'ils ne constituent qu'une partie de la solution. La principale valeur de la cryptographie réside dans la protection des données lors de leur circulation ou de leur stockage, afin d'empêcher leur déchiffrement ou leur falsification. Bien que certains pensent qu'un système de transmission RF complexe ou un système de transmission par courant porteur en ligne à sauts de fréquence offre une sécurité suffisante pour « masquer » les données, cette protection peut être facilement contournée par des attaquants. Imaginez un attaquant créant une instruction arbitraire pour ouvrir le disjoncteur à distance d'un compteur intelligent : l'alimentation électrique pourrait être interrompue pour un grand nombre de personnes, et le fournisseur d'électricité serait submergé de plaintes. Cela entraînerait non seulement une baisse importante des revenus et un désagrément majeur pour les personnes concernées, mais pourrait également mettre des vies en danger dans les régions où la climatisation est indispensable.
Mais que deviennent les données avant leur entrée dans le canal et après leur sortie ? Des clés de chiffrement sont présentes de part et d’autre des canaux de communication pour chiffrer, déchiffrer, authentifier et valider les données transmises. Si le chiffrement des données dans le canal est crucial pour protéger les informations lors de leur transmission du capteur installé au système de contrôle, la protection des clés secrètes utilisées pour ce chiffrement est encore plus importante. En effet, si ces clés sont compromises, la sécurité du réseau l’est également. Les terminaux installés sur le réseau intelligent doivent impérativement prendre en compte la sécurité des clés afin d’offrir une solution de sécurité plus complète. La technologie des terminaux financiers sécurisés accorde une importance capitale à la protection des clés et utilise plusieurs niveaux de protection pour garantir la sécurité des clés secrètes sur la puce contre les attaques physiques et analytiques.
La validité des données et des instructions circulant sur le réseau intelligent n'est pas la seule source d'attaques affectant l'approvisionnement en électricité. Des virus plus sophistiqués, comme Stuxnet, ont démontré le danger que représentent les attaques modifiant fondamentalement le comportement des équipements installés, de manière difficilement détectable. Un type d'attaque connu sous le nom d'« attaque zero-day » exploite des systèmes pouvant être effacés ou reprogrammés, compromettant ainsi le système de façon indétectable. Il est impératif de se préoccuper non seulement des équipements lors de leur mise en service, mais aussi dès lors qu'ils sont vulnérables à une programmation incorrecte, par exemple lors de leur fabrication.
Mais quels sont les risques ?
Concevoir un système en intégrant la sécurité est complexe, chronophage et exige des connaissances pointues en la matière. L’investissement en vaut-il vraiment la peine ? Prenons l’exemple d’un compteur intelligent déjà installé. Généralement non protégés puisqu’ils sont situés dans nos habitations, les compteurs sont facilement accessibles à des personnes extérieures. Si un microcontrôleur classique est utilisé pour le traitement des applications et les communications, une faille de sécurité existe probablement au niveau de l’interface de programmation, permettant à un pirate de reprogrammer le compteur, voire d’en lire les données. Avec suffisamment de ressources et de temps, il serait même possible de créer un programme se comportant exactement comme celui du compteur, mais contenant des virus cachés capables de collecter des données sensibles ou de falsifier les relevés de consommation électrique.
Les compteurs installés doivent être protégés afin de garantir leur bon fonctionnement. Cependant, avec le recul, on constate que le compteur est particulièrement vulnérable au niveau de l'usine de fabrication. Il existe toujours un risque d'ingénierie sociale permettant à des attaquants d'accéder à son adresse IP et au processus de production. Pour quelques milliers de dollars seulement, un attaquant pourrait acquérir le logiciel, le décompiler, le modifier et déployer un nouveau programme dans le processus de fabrication. De plus, il pourrait revendre ce logiciel à un concurrent, offrant ainsi à cette dernière un avantage concurrentiel indu grâce aux dépenses de recherche et développement engagées.
Comment protéger le cycle de vie d'un produit ?
Un cycle de vie bien conçu prend en compte les menaces à chaque étape du développement et de la fabrication du produit, et détermine si ces menaces justifient des contre-mesures. Pour mettre en œuvre un cycle de vie sécurisé, les aspects suivants doivent être évalués :
Assurez-vous d'acquérir des composants électroniques valides. L'achat auprès de distributeurs agréés ou en direct peut y contribuer, mais des techniques cryptographiques existent également. Maxim Integrated propose des microcontrôleurs sécurisés et des produits pour réseaux intelligents préprogrammables avec la clé ou le certificat du client, garantissant ainsi que seul ce dernier puisse déverrouiller et programmer le circuit intégré.
Protégez votre propriété intellectuelle. Fournissez à votre service de production un code signé et chiffré. Cela nécessite l'intégration d'un chargeur de démarrage sécurisé dans le microcontrôleur du système afin de déchiffrer et d'authentifier le logiciel une fois chargé sur la puce. Le chiffrement protège contre la rétro-ingénierie et le clonage.
N'exécutez que le code prévu à cet effet. Un chargeur initial sécurisé peut utiliser la signature numérique de votre logiciel pour valider l'authenticité du code avant de charger ou d'exécuter l'application.
Communiquez en toute confiance. Les nouvelles configurations, les mises à jour du micrologiciel et les instructions doivent être chiffrées et signées afin de garantir qu'elles proviennent d'une source fiable.
Protégez vos clés dans l'environnement. Ne stockez pas les clés de chiffrement sur un circuit intégré différent de celui où elles sont utilisées, comme une EEPROM externe. Si vous utilisez un microcontrôleur sécurisé distinct du processeur d'application, conservez les clés sur la puce sécurisée et ne les transférez jamais ailleurs. Il est facile pour un attaquant d'extraire les clés transmises par les pistes du circuit imprimé.
Protégez vos clés au sein de votre entreprise. Utilisez les clés de développement à des fins d'ingénierie pour renforcer la sécurité de vos produits. Sécurisez l'accès aux clés de production en exigeant l'autorisation de plusieurs utilisateurs. Un module de haute sécurité (HSM) peut faciliter la mise en œuvre de ces mesures.
Ne vous fiez pas à un seul point de défaillance. Si un attaquant n'a besoin que d'extraire les clés d'un compteur pour compromettre le système, il pourrait investir davantage de temps et d'argent dans l'attaque s'il sait qu'il peut compromettre l'ensemble du système. Des attaquants sophistiqués pourraient même désencapsuler le circuit intégré et accéder à la mémoire à l'aide de microsondes pour y trouver les clés. Utilisez des clés uniques ou des techniques cryptographiques asymétriques telles que les signatures numériques à courbe elliptique.
En nous concentrant actuellement uniquement sur la sécurité informatique, nous laissons aux attaquants une formidable opportunité d'exploiter le réseau intelligent. En sécurisant le cycle de vie de ces équipements installés, nous améliorerons la sécurité du réseau et rendrons beaucoup plus difficile toute perturbation de l'approvisionnement en électricité.
À propos de l'auteur :
Kris Ardis est directeur commercial des produits de réseaux intelligents chez Maxim Integrated. Il travaille chez Maxim depuis 15 ans et est titulaire d'une licence en informatique de l'Université du Texas.








