Aussi indispensables que soient ces systèmes, ils sont confrontés à un certain nombre de défis uniques et redoutables, notamment la double menace des cybervulnérabilités et des radiations spatiales.
Importance croissante et vulnérabilité des communications par satellite
. Les communications par satellite sont intrinsèquement exposées. Contrairement aux réseaux terrestres, qui peuvent être physiquement protégés et surveillés, les satellites opèrent dans l'immensité de l'espace, transmettant des signaux sur des milliers de kilomètres. Cela les rend vulnérables à un large éventail de menaces :
Espionnage et interception : des adversaires peuvent tenter d’intercepter les signaux satellitaires pour accéder sans autorisation à des données sensibles.
Manipulation et falsification des données : des acteurs malveillants peuvent tenter d’altérer ou de falsifier les données en transit, compromettant ainsi la fiabilité des communications.
Attaques par déni de service (DoS) : la perturbation ou la saturation des canaux satellitaires peut perturber des services essentiels, de la navigation aux interventions d’urgence.
Ces menaces ne sont pas hypothétiques. Des incidents d’interférence et d’usurpation de signaux satellitaires ont été documentés dans des contextes civils et militaires. Avec la montée des tensions géopolitiques et l’expansion du secteur spatial commercial, la surface d’attaque des communications par satellite ne cesse de s’accroître.
La menace cachée : les erreurs induites par les radiations.
Si les menaces de cybersécurité sont bien connues, un défi moins visible, mais tout aussi dangereux, réside dans l’environnement physique même de l’espace. Les satellites évoluent dans un environnement à forte radiation, constamment bombardés par les rayons cosmiques, les particules solaires et les ceintures de radiation. Ces particules de haute énergie peuvent provoquer des effets d’événement unique (EEU), c’est-à-dire des perturbations dans les circuits électroniques causées par une seule particule ionisante.
L’un des EEU les plus courants est l’événement de perturbation unique (EPU), au cours duquel une particule chargée percute un composant semi-conducteur et modifie un bit dans la mémoire ou la logique. Dans le contexte des communications par satellite, cela peut entraîner :
• La corruption des paquets de données : un seul bit inversé peut rendre un message illisible ou incorrect.
• La perte d’intégrité du chiffrement : si une inversion de bit se produit dans une clé de chiffrement ou une étiquette d’authentification, cela peut invalider l’ensemble du processus cryptographique.
• L’instabilité du système : des EPU répétés peuvent s’accumuler et provoquer des pannes ou des interruptions de service plus importantes.
Ces erreurs induites par les radiations sont particulièrement insidieuses car elles sont aléatoires, difficiles à prévoir et peuvent imiter les effets de cyberattaques ou de pannes matérielles. Les méthodes traditionnelles de détection et de correction d'erreurs, bien qu'utiles, ne sont pas toujours suffisantes, surtout lorsque l'intégrité et la sécurité des données sont primordiales.
Le défi de l'équilibre entre sécurité, performance et fiabilité :
pour contrer ces menaces, les systèmes satellitaires doivent mettre en œuvre des mécanismes de chiffrement et d'authentification robustes. La norme de chiffrement avancée (AES) est largement utilisée à cette fin, car elle offre une protection efficace contre les accès non autorisés. Cependant, toutes les méthodes de chiffrement ne se valent pas.
Dans les systèmes de communication temps réel à hautes performances, tels que ceux utilisés dans les satellites, le chiffrement doit être :
• Rapide et efficace : la latence et le débit sont critiques pour les liaisons satellitaires.
• Authentifié : le chiffrement seul ne suffit pas ; l'intégrité des données doit également être vérifiée. •
Résistant aux radiations : les opérations cryptographiques doivent tolérer les SEU (Space Enhanced Units) sans compromettre la sécurité.
C'est là que les schémas de chiffrement traditionnels présentent souvent des lacunes. Nombre d'entre eux ne fournissent pas d'authentification intégrée, ce qui nécessite des mécanismes supplémentaires pour vérifier l'intégrité des données. D'autres ne sont pas optimisés pour les environnements à faible consommation d'énergie et de traitement des systèmes spatiaux. Et rares sont ceux qui sont conçus pour résister aux radiations.
Le déficit matériel : les limitations des plateformes conventionnelles.
Même les meilleurs algorithmes cryptographiques ne sont efficaces que si le matériel sur lequel ils s'exécutent l'est également. Dans les applications spatiales, le matériel doit répondre à des exigences strictes :
• Résistance aux radiations : Les dispositifs doivent résister aux SEU et autres effets des radiations sans perte ni altération des données.
• Faible consommation d’énergie : Les satellites disposent de ressources énergétiques limitées, notamment les petites plateformes comme les CubeSats.
• Stockage sécurisé des clés : Les clés cryptographiques doivent être protégées contre les attaques physiques et logiques.
• E/S haut débit : Pour prendre en charge les débits de données modernes, le matériel doit offrir des interfaces rapides et fiables.
Les FPGA et les processeurs classiques peinent souvent à répondre à ces exigences. La mémoire de configuration volatile est vulnérable aux SEU (Secure Units Evidence). Le stockage externe des clés peut présenter un risque pour la sécurité. Enfin, les processeurs généralistes peuvent manquer de performances pour le chiffrement et l'authentification en temps réel.
Face à ces défis, l'industrie satellitaire a besoin d'une nouvelle approche : intégrer des capacités cryptographiques robustes, un matériel résistant aux radiations et une conception système efficace. La solution idéale devrait :
combiner
chiffrement et authentification en un seul algorithme performant ;
détecter et répondre aux SEU en temps réel, garantissant l'intégrité des données même en présence de radiations ;
exploiter une mémoire non volatile sécurisée pour stocker les clés et les vecteurs d'initialisation ;
décharger les opérations cryptographiques sur un matériel dédié afin de réduire la charge du processeur et la consommation d'énergie ;
et fournir une plateforme évolutive capable de s'adapter à différents profils de mission et exigences de performance.
Microchip a relevé ce défi avec une solution intégrant le chiffrement AES-GCM (Advanced Encryption Standard - Galois/Counter Mode) avec authentification, une architecture FPGA tolérante aux radiations et un coprocesseur cryptographique dédié, le tout au sein d'une plateforme sécurisée et basse consommation.
Présentation de la solution AES-GCM-256 pour des communications satellitaires sécurisées :
Afin de répondre aux multiples défis posés par des communications satellitaires sécurisées et fiables, Microchip propose une solution robuste basée sur l’algorithme de chiffrement AES-GCM-256, implémentée sur les plateformes FPGA et SoC PolarFire® et RT PolarFire de Microchip. Cette solution est conçue pour garantir la confidentialité et l’intégrité des données, même dans l’environnement spatial soumis aux fortes radiations.
Caractéristiques principales :
• Intégration AES-GCM-256 : La solution exploite l’AES-GCM, qui combine chiffrement et authentification en un seul algorithme performant. Cette double capacité est essentielle pour détecter les falsifications malveillantes et les modifications de bits induites par les radiations.
• Matériel résistant aux radiations : Les FPGA PolarFire intègrent une logique de configuration immunisée aux perturbations par événement unique (SEU), ainsi que des blocs mémoire protégés par la correction d’erreurs simples et la détection d’erreurs doubles (SECDED) et une mémoire non volatile sécurisée (sNVM), ce qui les rend idéaux pour les applications spatiales.
• Coprocesseur cryptographique dédié : Le coprocesseur cryptographique Athena TeraFire® EXP5200B décharge le processeur principal des opérations cryptographiques, améliorant ainsi les performances et réduisant la consommation d’énergie. Il inclut également un générateur de nombres aléatoires pour la génération sécurisée du vecteur d’initialisation (IV).
• Gestion sécurisée des clés : Les clés de chiffrement sont stockées dans la sNVM intégrée sur puce, protégées par le chiffrement AES-SIV, garantissant la sécurité des données au repos. Le système prend en charge le provisionnement sécurisé et la gestion des clés en cours d’exécution.
• Protection de bout en bout des messages : les messages sont chiffrés, authentifiés et mis en mémoire tampon dans des tampons immunisés contre les SEU avant transmission. À la réception, la même architecture vérifie l’intégrité et l’authenticité des messages, et les échecs d’authentification déclenchent des demandes de retransmission.
• Conception de démonstration : une démonstration fonctionnelle sur le dispositif PolarFire MPF300TS illustre le cycle complet de chiffrement et de déchiffrement à l’aide de vecteurs de preuve, avec prise en charge des tests automatisés via des macroscripts TeraTerm.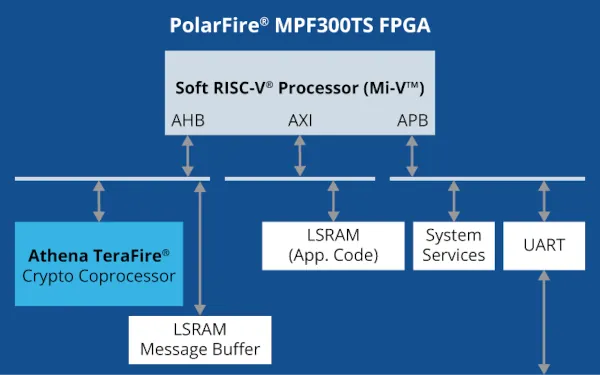
Figure 1 : Schéma fonctionnel de l’algorithme de chiffrement AES-GCM-256, implémenté sur le FPGA Microchip PolarFire®.
Le FPGA PolarFire de Microchip offre une plateforme robuste et sécurisée pour la mise en œuvre de solutions cryptographiques avancées, telles que l'algorithme de chiffrement AES-GCM-256. Dans cette architecture, un processeur RISC-V logiciel (Mi-V™) coordonne les opérations système, son code applicatif étant stocké et exécuté à partir de blocs de mémoire LSRAM haute vitesse au sein du FPGA. Le processeur Mi-V interagit avec plusieurs périphériques clés pour fournir une solution de chiffrement complète.
Le coprocesseur cryptographique Athena TeraFire est utilisé pour le chiffrement AES-GCM accéléré matériellement et la génération de nombres aléatoires, garantissant ainsi performance et sécurité. Les messages chiffrés sont temporairement stockés dans une mémoire tampon LSRAM dédiée, tandis que les services système fournissent une interface sécurisée au bloc sNVM pour le stockage et l'accès aux clés cryptographiques AES. De plus, une interface UART permet l'interaction utilisateur, autorisant la récupération des données et paramètres de la charge utile à des fins de démonstration. Cette conception étroitement intégrée met en évidence la flexibilité et la sécurité de la plateforme FPGA PolarFire pour les applications cryptographiques modernes.
Cette approche intégrée protège non seulement les communications par satellite contre les cybermenaces, mais offre également une défense efficace contre les effets imprévisibles des radiations spatiales. Elle illustre comment les techniques cryptographiques modernes, associées à des matériels résistants aux radiations, permettent de fournir des systèmes de communication fiables et performants pour les missions spatiales.
Auteur : Tim Morin, technicien principal, unité commerciale FPGA, Microchip Solutions
https://www.microchip.com/en-us/products/fpgas-and-plds/radiation-tolerant-fpgas