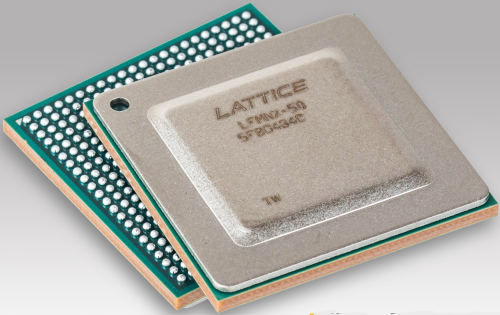
ainsi que dans les systèmes informatiques, de communication, industriels et automobiles. Mach-NX représente la troisième famille de FPGA développée en un an sur la plateforme FPGA Lattice Nexus™.
« La course est engagée entre les cybercriminels qui tentent d'exploiter les failles de sécurité des firmwares et les développeurs qui conçoivent des plateformes serveur dotées des fonctionnalités de sécurité et des performances nécessaires pour les contrer », déclare Patrick Moorhead, président et fondateur de Moor Insights & Strategy. « La sécurisation des systèmes exige une surveillance à haute résolution (HRoT) en temps réel, compatible avec des algorithmes de chiffrement plus robustes comme ECC 384 et de nouveaux protocoles de sécurité des données performants comme SPDM. Les familles de FPGA Mach de Lattice peuvent simplifier et accélérer le déploiement de ces technologies pour les fabricants de serveurs qui cherchent à protéger leurs plateformes contre les cyberattaques et le vol de propriété intellectuelle. »
Esam Elashmawi, directeur de la stratégie et du marketing chez Lattice, déclare : « La sécurisation des systèmes contre les accès non autorisés au firmware ne se limite pas à la mise en place d’un effacement haute résolution (HRoT) au démarrage. Elle exige également que les composants utilisés pour construire le système ne soient pas compromis tout au long de la chaîne d’approvisionnement mondiale. Associés à la protection supplémentaire offerte par notre service de sécurité SupplyGuard, les FPGA Lattice Mach-NX peuvent protéger un système pendant tout son cycle de vie : depuis le début de la chaîne d’approvisionnement, en passant par l’assemblage initial du produit, l’expédition finale, l’intégration et jusqu’à la fin de sa durée de vie opérationnelle. »
S'appuyant sur les capacités de contrôle système de la famille Mach, les FPGA Mach-NX combinent une enclave sécurisée (un moteur de chiffrement matériel 384 bits avancé prenant en charge la protection du flux binaire reprogrammable) avec une cellule logique (LC) et un bloc d'E/S. L'enclave sécurisée contribue à la protection du firmware, tandis que la cellule logique et le bloc d'E/S permettent des fonctions de contrôle système telles que la gestion de l'alimentation et le contrôle des ventilateurs. Les FPGA Mach-NX peuvent vérifier et installer les mises à jour de firmware à distance, garantissant ainsi la conformité des systèmes aux normes et protocoles de sécurité en constante évolution. L'architecture de traitement parallèle et la configuration de mémoire flash à double démarrage des FPGA Mach-NX offrent les temps de réponse quasi instantanés nécessaires à la détection et à la correction des attaques — un niveau de performance supérieur à celui d'autres plateformes HRoT telles que les microcontrôleurs. Les FPGA Mach-NX prendront en charge la pile de solutions Lattice Sentry™, une combinaison robuste de logiciels embarqués personnalisables, de conceptions de référence, de propriété intellectuelle et d'outils de développement pour accélérer le déploiement de systèmes sécurisés conformes aux directives de résilience du micrologiciel de la plateforme NIST (PFR) (NIST SP-800-193).
Les principales caractéristiques de la famille Mach-NX sont les suivantes :
- Contrôle système sécurisé : la logique des FPGA Mach-NX (jusqu’à 11 000 LC) et le nombre élevé de points d’E/S (jusqu’à 379) permettent un contrôle système rapide et sécurisé. Lattice est un leader historique de la logique programmable pour le contrôle système. Les FPGA Mach affichent un taux de résolution au bug de plus de 80 % sur les plateformes serveur actuellement disponibles.
- Conformité aux normes et protocoles : le moteur de chiffrement matériel 384 bits des FPGA Mach-NX prend en charge la mise en œuvre rapide et facile de technologies cryptographiques de pointe telles que ECC 384 et de protocoles de sécurité standard tels que NIST SP-800-193 et MCTP-SPDM. Les futures plateformes serveur exigeront la prise en charge de ces protocoles.
- Protection de la chaîne d’approvisionnement de bout en bout : les FPGA Mach-NX bénéficient du service d’abonnement de sécurité de la chaîne d’approvisionnement Lattice SupplyGuard™. SupplyGuard offre aux OEM et ODM une tranquillité d'esprit en assurant le suivi des FPGA Lattice verrouillés tout au long de leur cycle de vie, de la fabrication au déploiement, en passant par le transport à travers la chaîne d'approvisionnement mondiale, l'intégration et l'assemblage du système, la configuration initiale et le déploiement.
L'environnement de conception Lattice Propel™ est rapidement personnalisable, accélérant ainsi la conception d'une solution HRoT personnalisée et conforme aux exigences PFR. Cet outil utilise un environnement de développement basé sur une interface utilisateur graphique qui permet aux développeurs de créer des solutions PFR tout en minimisant le besoin d'écrire du code RTL.
Pour en savoir plus sur les technologies réseau mentionnées ci-dessus, veuillez consulter :