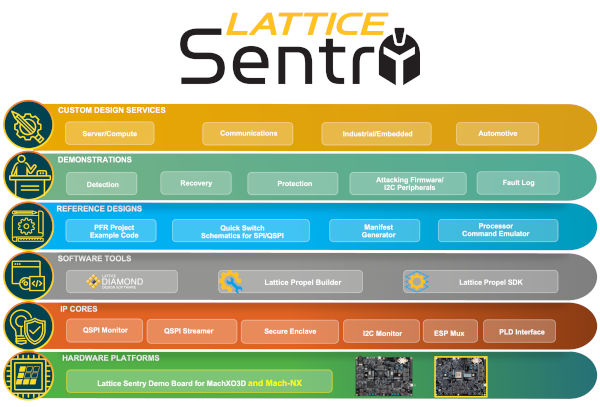
La soluzione abilita soluzioni hardware Root-of-Trust (HRoT) di nuova generazione conformi alle linee guida NIST Platform Firmware Resiliency (PFR) (NIST SP-800-193) e con supporto per la crittografia a 384 bit. Questa nuova versione di Lattice Sentry risponde ai requisiti di sicurezza in rapida evoluzione delle piattaforme server attuali ed emergenti, offrendo agli sviluppatori un modo efficiente e sicuro per implementare rapidamente applicazioni crittografiche e di sistema avanzate. La soluzione supporta la sicurezza del firmware per i mercati delle comunicazioni, dell'informatica, dell'industria, dell'automotive e dei dispositivi di consumo intelligenti.
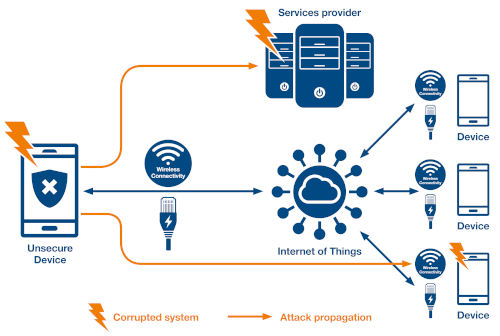
Il Cloud Security Industry Summit è un gruppo di fornitori di servizi cloud che lavora per allineare il settore alle migliori soluzioni di sicurezza. In un articolo scritto in collaborazione con l'Open Compute Project (OCP), il CSIS afferma che "il firmware rappresenta un vettore di minaccia significativo per i sistemi informatici, gli apparati e le infrastrutture associate. Se il primo codice eseguito su un dispositivo all'accensione viene compromesso, l'intero sistema può e deve diventare insicuro. Il firmware può essere compromesso tramite attacchi dolosi o involontari".
“Tenersi al passo con l'evoluzione delle minacce alla sicurezza informatica è una sfida costante per la maggior parte delle organizzazioni. Per aiutarle a mantenere il passo, Lattice si impegna a migliorare continuamente le funzionalità di sicurezza, prestazioni e usabilità del nostro Sentry Stack”, ha dichiarato Eric Sivertson, vicepresidente della divisione sicurezza di Lattice Semiconductor. “Lattice è da tempo leader nelle soluzioni di controllo dei server e i PLD Lattice Control sono il primo componente di accensione/spegnimento in molti server attualmente in servizio. Con Sentry Stack, gli sviluppatori possono facilmente aggiungere il supporto per una solida sicurezza del firmware alle applicazioni di controllo del sistema basate sui PLD Lattice Secure Control, creando una piattaforma ideale per implementare un'operazione ad alta risoluzione (HRoT) che convalida la legittimità di tutte le istanze del firmware in un sistema.”
Le caratteristiche principali di Sentry 2.0 includono
- Sicurezza migliorata - Lo stack di soluzioni Sentry supporta l'FPGA di controllo sicuro Lattice Mach™-NX e un blocco IP di enclave sicuro che abilita la crittografia a 384 bit (ECC-256/384 e HMAC-SHA-384) per proteggere meglio il firmware protetto da Sentry contro gli accessi non autorizzati. Il supporto per la crittografia a 384 bit è un requisito per molte piattaforme server di nuova generazione.
- Autenticazione pre-avvio 4 volte più veloce - Sentry 2.0 supporta un throughput più veloce per ECDSA (40 ms), SHA (fino a 70 Mbps) e QSPI (64 MHz). Queste funzionalità consentono a Sentry 2.0 di offrire tempi di avvio più rapidi, contribuendo a ridurre al minimo i tempi di inattività del sistema e a limitare l'esposizione ai tentativi di attacco al firmware durante il processo di avvio.
- Possibilità di monitorare fino a cinque immagini firmware in tempo reale - Per espandere ulteriormente l'HRoT compatibile con PFR abilitato da Lattice Sentry, lo stack è in grado di monitorare in tempo reale fino a cinque componenti della scheda madre in un sistema durante l'avvio e il funzionamento. Le soluzioni di sicurezza concorrenti basate su MCU, ad esempio, non dispongono della potenza di elaborazione necessaria per monitorare adeguatamente un numero così elevato di componenti in tempo reale.