Queste sfide vengono superate grazie al fatto che l'industria dei semiconduttori fornisce ai produttori di apparecchiature originali (OEM) e ai fornitori del settore automobilistico ecosistemi completi di sicurezza funzionale che riducono al minimo i costi, i rischi e i tempi di sviluppo necessari per completare questo processo di certificazione.
Comprensione della norma ISO 26262:
la norma ISO 26262 definisce le specifiche per la sicurezza funzionale dei sistemi elettrici e/o elettronici installati nei veicoli stradali prodotti in serie (esclusi i ciclomotori). Pubblicata nel 2011 e rivista nel 2018 per includere una sezione sui semiconduttori, questa norma ISO impone un processo di sviluppo che va dalla definizione delle specifiche al lancio in produzione. I produttori di apparecchiature originali (OEM) e i fornitori del settore automobilistico devono seguire e documentare questo processo per certificare i dispositivi destinati all'uso in veicoli stradali che richiedono la sicurezza funzionale.
La certificazione del sistema si ottiene tramite la conferma da parte di un auditor indipendente che il sistema soddisfa i requisiti della norma ISO 26262. Le applicazioni all'interno di un veicolo sono classificate in diversi livelli di integrità della sicurezza automobilistica (ASIL) in base alla loro criticità per la sicurezza. Alcune applicazioni presentano un rischio intrinseco maggiore per la sicurezza in caso di guasto di un sistema elettrico o elettronico. I livelli, da A a D, si basano sulla gravità e sulla probabilità di potenziali lesioni e sul grado di controllabilità delle stesse, e sono associati a specifici requisiti di sicurezza per i componenti sottostanti. ASIL D rappresenta il livello di rischio più elevato nelle applicazioni automobilistiche come airbag, freni antibloccaggio e servosterzo. Componenti come i fanali posteriori sono classificati come ASIL-A. I fari anteriori e le luci dei freni sono in genere classificati come ASIL-B. Un sistema come il cruise control è classificato come ASIL-C. In generale, maggiore è il livello ASIL, maggiori sono i requisiti di ridondanza hardware.
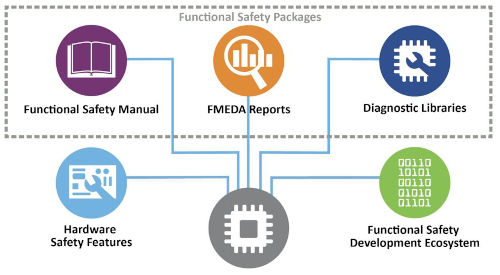
I fornitori di componenti possono contribuire in molti modi ad accelerare la progettazione di un'applicazione di sicurezza e la sua certificazione ISO 26262. Queste risorse di sicurezza funzionale sono illustrate nella Figura 1. Innanzitutto, i dispositivi devono essere selezionati con cura per includere le risorse di sicurezza funzionale necessarie. Queste risorse comprendono i report FMEDA (Failure Mode, Effects, and Diagnostics) e i manuali di sicurezza. I dispositivi devono inoltre essere supportati da un ecosistema di sviluppo qualificato per la creazione di applicazioni critiche per la sicurezza.
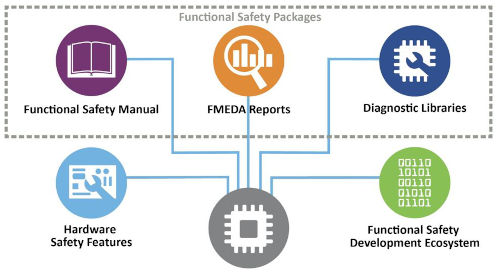
Figura 1: Risorse certificate per la sicurezza funzionale ed ecosistema di sviluppo
Preparazione alla sicurezza funzionale:
nelle automobili moderne vengono utilizzati diversi circuiti integrati. I microcontrollori (MCU) sono particolarmente diffusi in un'ampia varietà di forme. Sono necessari per tutte le centraline elettroniche (ECU) e vengono utilizzati in tutto il veicolo per aggiungere funzionalità di comfort come la guida autonoma e molte altre funzioni sofisticate. Si va dai microcontrollori a 8 bit ottimizzati per prestazioni, efficienza energetica e controllo in tempo reale, con interfacce touch basate su hardware, ai microcontrollori a 32 bit in grado di eseguire applicazioni multithread e dotati di funzionalità grafiche, di connettività e di sicurezza. Inoltre, esistono i controllori di segnale digitale (DSC) che combinano un MCU con un motore DSP per fornire prestazioni deterministiche, robuste e veloci per sensori, motori o conversione di potenza. Ciascuno di questi circuiti integrati deve innanzitutto soddisfare gli standard di qualificazione automobilistica per la produzione e le prestazioni stabiliti dall'Automotive Electronics Council (AEC). Gli standard AEC-Q100 definiscono un processo di qualificazione basato su test di resistenza ai meccanismi di guasto in vari intervalli di temperatura. A seconda dell'applicazione, un microcontrollore (MCU) deve soddisfare i requisiti AEC Q100 Grado 2, Grado 1 o Grado 0. Grado 0 = 150 °C, Grado 1 = 125 °C e Grado 2 = 105 °C.
Oltre alla qualificazione AEC, ulteriori requisiti per specifiche funzionalità di sicurezza dipendono dal dispositivo e dall'applicazione. Ad esempio, i microcontrollori a 8 bit spesso includono il bus CAN per l'interfacciamento automobilistico e le reti di sensori intelligenti e sono comunemente utilizzati come controller dell'interfaccia utente (UI) per pulsanti meccanici e capacitivi nell'abitacolo, sul volante, sulla console centrale o come parte di un sistema di accesso senza chiave. Le funzionalità di sicurezza hardware integrate richieste da questi microcontrollori riguardano in genere la memoria, il ripristino del sistema, l'esecuzione sicura del codice, la comunicazione sicura e la protezione degli ingressi e delle uscite per uso generale (GPIO). Queste funzionalità vengono aggiunte integrando periferiche dedicate indipendenti dal kernel (CIP) e altre funzioni, come il ripristino all'accensione (POR), il ripristino parziale allo spegnimento (BOR), il timer watchdog a finestra (WWDT) e il controllo di ridondanza ciclica (CRC) per migliorare la sicurezza e l'affidabilità operative (vedere Figura 2).

Figura 2: MCU a 8 bit con funzionalità hardware di sicurezza.
Passando ai DSC a 16 bit funzionalmente sicuri, le necessarie caratteristiche di sicurezza hardware includono in genere memoria con rilevamento e correzione degli errori, autodiagnostica integrata nella memoria (MBIST), controllo ridondante di clock e oscillatore e altre funzionalità per il rilevamento dei guasti, l'autodiagnosi, la diagnostica di sistema e la mitigazione dei guasti. Questi dispositivi funzionalmente sicuri consentono la progettazione di applicazioni embedded ad alte prestazioni e critiche per la sicurezza, interconnessioni di sensori, alimentatori digitali e controllo motori. Le applicazioni tipiche includono sistemi DC/DC, caricabatterie di bordo (OBC), attuatori e sensori (posizione, pressione), unità touch e altre unità di controllo conformi agli standard ASIL B o ASIL C. La Figura 3 mostra un esempio delle caratteristiche di un DSC funzionalmente sicuro.
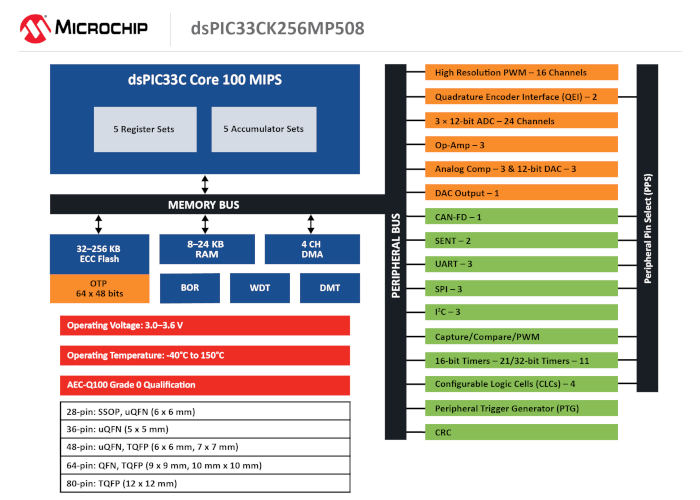
Figura 3: Esempio di un DSC a 16 bit con sicurezza funzionale.
Come tutti i microcontrollori funzionalmente sicuri, i microcontrollori a 32 bit richiedono funzionalità hardware quali memoria con codice di correzione degli errori (ECC) e iniezione di guasti, autotest integrato in memoria (MBIST), sistemi di temporizzazione con oscillatori di backup e rilevamento di guasti del clock e pin GPIO con protezione dalle scariche elettrostatiche (ESD) (vedere Figura 4). Anche i monitor di sistema sono importanti, tra cui le funzionalità hardware POR, BOR, WDT e CRC, nonché un'unità di protezione della memoria. I microcontrollori a 32 bit sono utilizzati in una vasta gamma di applicazioni, dai sistemi per l'abitacolo ai sistemi avanzati di assistenza alla guida (ADAS), per la sicurezza funzionale.
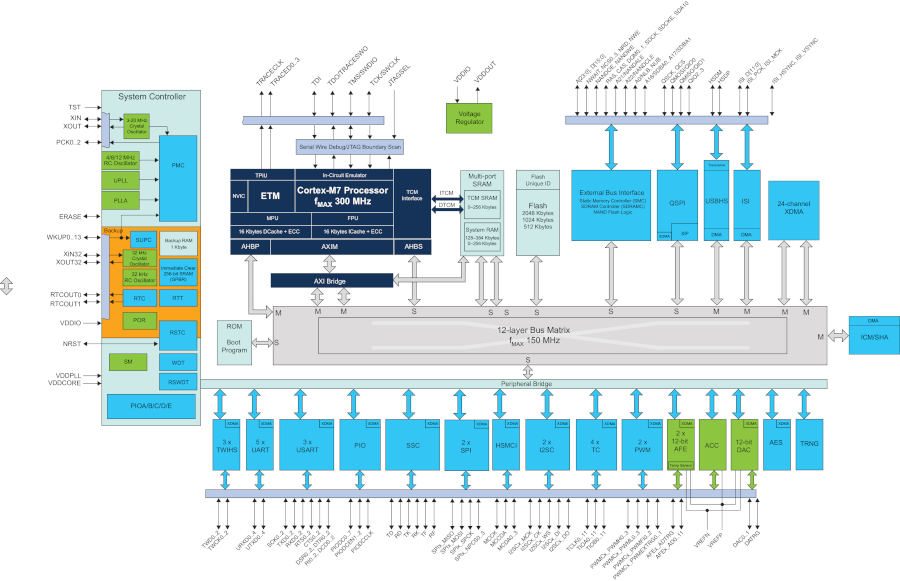
Figura 4: Esempio di un MCU a 32 bit predisposto per la sicurezza funzionale.
È possibile raggiungere livelli di sicurezza ASIL C/D anche con MCU e DSC standard combinando l'MCU o il DSC principale con un coprocessore secondario o di sicurezza. Ciò si ottiene utilizzando il principio di decomposizione ASIL: la combinazione di due sottosistemi conformi ad ASIL B può essere utilizzata per raggiungere un ASIL superiore, come ASIL C/D:
ASIL C = ASIL B (C) + ASIL A (C)
ASIL D = ASIL B (D) + ASIL B (D) = ASIL C (D) + ASIL A (D)
La scomposizione si ottiene segmentando i requisiti di sicurezza rispetto ai dispositivi reali.
Strumenti di sviluppo e supporto alla certificazione:
i pacchetti di strumenti di progettazione certificati per la sicurezza funzionale, come parte di un ecosistema di sviluppo completo, possono facilitare la conformità ai requisiti di verifica e convalida specificati nella norma ISO 26262. Ciò è particolarmente vero per i progetti basati su MCU e DSC. I fornitori di strumenti collaborano con agenzie di valutazione e certificazione indipendenti per certificare i compilatori di sicurezza funzionale. Questo processo è solitamente accompagnato da documentazione aggiuntiva, come un certificato, un manuale di sicurezza funzionale, un piano di sicurezza e report di classificazione e qualificazione degli strumenti per compilatori, ambiente di sviluppo integrato (IDE), debugger e programmatori. Questo pacchetto di documentazione sulla sicurezza funzionale semplifica la qualificazione degli strumenti e la certificazione finale dell'applicazione.
Idealmente, nel processo di progettazione dovrebbe essere utilizzato anche uno strumento di copertura del codice per misurare l'efficacia dei test sul codice e determinare quali parti del software sono state eseguite. Lo strumento di copertura del codice dovrebbe essere incluso anche nei report di classificazione e qualificazione. È consigliabile cercare uno strumento in grado di eseguire i test in un'unica passata senza suddividere il codice in blocchi e senza richiedere modifiche hardware complesse, software costosi e un notevole sforzo per la ricerca di informazioni rilevanti in file di dati di grandi dimensioni. La certificazione delle applicazioni richiede dati di test del codice, pertanto gli strumenti di copertura del codice a singolo passaggio svolgono un ruolo fondamentale nella semplificazione del processo e nell'accelerazione del time to market.
Per sviluppare un'applicazione automotive conforme alla norma ISO 26262, un ingegnere avrà bisogno di diverse risorse aggiuntive dal fornitore di semiconduttori, oltre al semplice datasheet del dispositivo. La disponibilità di pacchetti di sicurezza funzionale fornisce agli OEM e ai fornitori del settore automotive ciò di cui hanno bisogno nelle varie fasi del ciclo di valutazione e progettazione. Questi pacchetti dovrebbero includere manuali di sicurezza certificati, report FMEDA e, in alcuni casi, software diagnostici come librerie di autotest certificate per i relativi ASIL.
Il report FMEDA quantifica le modalità di guasto del dispositivo, la sua distribuzione del tasso di guasto nel tempo (FIT) e i corrispondenti metodi di rilevamento per contribuire alla creazione di un piano di copertura. Un'altra risorsa importante è il Manuale di Sicurezza (SM). Fornisce informazioni dettagliate sui metodi di rilevamento dei guasti menzionati nel report FMEDA e offre raccomandazioni su come utilizzare il dispositivo per un funzionamento più sicuro. Include una descrizione dei guasti dipendenti e delle caratteristiche hardware per il rilevamento dei guasti sistematici, che possono essere utilizzate per sviluppare librerie diagnostiche. Le librerie diagnostiche di sicurezza funzionale possono aiutare a valutare lo stato operativo di un sistema in condizioni di guasto, rilevare guasti casuali del sistema e raggiungere gli obiettivi di sicurezza funzionale. La scelta di un dispositivo che offra un report FMEDA e un Manuale di Sicurezza certificati da terze parti, insieme alle librerie diagnostiche, semplifica le attività di certificazione per un'applicazione critica per la sicurezza.
Lo sviluppo di un'applicazione critica per la sicurezza inizia con la definizione degli obiettivi di sicurezza e del livello di sicurezza desiderato. Un pacchetto base di sicurezza funzionale fornisce risorse essenziali come FMEDA, un manuale di sicurezza e la certificazione per iniziare a valutare i livelli di sicurezza funzionale target e progettare un'applicazione automobilistica critica per la sicurezza.
Un pacchetto base per la sicurezza funzionale di un progetto basato su MCU dovrebbe idealmente includere un FMEDA certificato ASIL B Ready, un manuale di sicurezza e librerie diagnostiche conformi ad ASIL B/C, combinati con un'applicazione di riferimento per aiutare i progettisti a comprendere come queste risorse possono essere utilizzate per sviluppare un'applicazione critica per la sicurezza seguendo il processo ISO 26262. Un pacchetto iniziale contribuisce ad accelerare il ciclo di progettazione e a sviluppare un'applicazione conforme ad ASIL B o C.
Un pacchetto completo per la sicurezza funzionale può ampliare l'offerta includendo librerie diagnostiche certificate contenenti codice sorgente e report di analisi della sicurezza pertinenti a progetti fino ad ASIL B/C. Poiché molti clienti finali richiedono la certificazione di un'applicazione critica per la sicurezza, il pacchetto completo accelera il processo di certificazione.
Le automobili stanno diventando sempre più sofisticate e il loro livello di elettronica è in costante crescita. È sempre più importante che i prodotti attuali focalizzati sulla sicurezza funzionale per applicazioni automobilistiche supportino ecosistemi di sviluppo che offrano risorse di sicurezza funzionale certificate per soddisfare i requisiti della norma ISO 26262. I fornitori di circuiti integrati possono anche aiutare i clienti del settore automobilistico a proteggere il loro investimento a lungo termine in questo rigoroso processo di sviluppo e certificazione. Possono garantire che i componenti utilizzati in un sistema certificato continueranno a essere forniti finché il cliente desidererà ordinarli, eliminando il rischio di una riprogettazione forzata dovuta al raggiungimento inaspettato della fine del ciclo di vita (EOL) di un componente. Ciò aumenta la fiducia nel fatto che la certificazione non solo sarà completata in modo rapido e semplice, ma dovrà anche essere eseguita una sola volta
.
Articolo fornito da Microchip Technology Incorporated