Per quanto indispensabili possano essere questi sistemi, essi si trovano ad affrontare una serie di sfide uniche e formidabili, in particolare la duplice minaccia delle vulnerabilità informatiche e delle radiazioni spaziali.
L'importanza crescente e la vulnerabilità delle comunicazioni satellitari
. Le comunicazioni satellitari sono intrinsecamente esposte. A differenza delle reti terrestri, che possono essere fisicamente protette e monitorate, i satelliti operano nell'immensità dello spazio, trasmettendo segnali su migliaia di chilometri. Ciò li rende vulnerabili a una vasta gamma di minacce:
Spionaggio e intercettazione: gli avversari potrebbero tentare di intercettare i segnali satellitari per ottenere accesso non autorizzato a dati sensibili.
Manipolazione e falsificazione dei dati: soggetti malintenzionati potrebbero tentare di alterare o falsificare i dati in transito, compromettendo l'affidabilità delle comunicazioni.
Attacchi denial-of-service: l'interferenza o la saturazione dei canali satellitari possono interrompere servizi critici, dalla navigazione alla gestione delle emergenze.
Queste minacce non sono ipotetiche. Incidenti di interferenza e spoofing dei segnali satellitari sono stati documentati sia in contesti civili che militari. Con l'aumento delle tensioni geopolitiche e l'espansione del settore spaziale commerciale, la superficie di attacco per le comunicazioni satellitari continua a crescere.
La minaccia nascosta: errori indotti dalle radiazioni.
Mentre le minacce alla sicurezza informatica sono ben note, esiste una sfida meno visibile ma altrettanto pericolosa nell'ambiente fisico dello spazio stesso. I satelliti operano in un ambiente ad alta radiazione, dove sono costantemente bombardati da raggi cosmici, particelle solari e fasce di radiazione intrappolate. Queste particelle ad alta energia possono causare effetti da singolo evento (SEE), ovvero interruzioni nei circuiti elettronici causate da una singola particella ionizzante.
Uno dei SEE più comuni è l'evento perturbatore singolo (SEU), in cui una particella carica colpisce un dispositivo a semiconduttore e modifica un bit nella memoria o nella logica. Nel contesto delle comunicazioni satellitari, ciò può portare a:
• Pacchetti di dati corrotti: un singolo bit invertito può rendere un messaggio illeggibile o errato.
• Perdita di integrità della crittografia: se si verifica un'inversione di bit in una chiave di crittografia o in un tag di autenticazione, può invalidare l'intero processo crittografico.
• Instabilità del sistema: ripetuti SEU possono accumularsi e causare guasti o interruzioni di sistema più ampi.
Questi errori indotti dalle radiazioni sono particolarmente insidiosi perché sono casuali, difficili da prevedere e possono simulare gli effetti di attacchi informatici o guasti hardware. I metodi tradizionali di rilevamento e correzione degli errori, pur essendo utili, non sono sempre sufficienti, soprattutto quando l'integrità e la sicurezza dei dati sono di primaria importanza.
La sfida di bilanciare sicurezza, prestazioni e affidabilità:
per affrontare queste minacce, i sistemi satellitari devono implementare robusti meccanismi di crittografia e autenticazione. L'Advanced Encryption Standard (AES) è ampiamente utilizzato a questo scopo, in quanto offre una forte protezione contro gli accessi non autorizzati. Tuttavia, non tutti i metodi di crittografia sono uguali.
Nei sistemi di comunicazione ad alte prestazioni e in tempo reale, come quelli utilizzati nei satelliti, la crittografia deve essere:
• Veloce ed efficiente: latenza e throughput sono critici nei collegamenti satellitari.
• Autenticata: la sola crittografia non è sufficiente; è necessario anche verificare l'integrità dei dati.
• Resistente alle radiazioni: le operazioni crittografiche devono tollerare gli errori di sistema (SEU) senza compromettere la sicurezza.
È qui che gli schemi di crittografia tradizionali spesso falliscono. Molti non forniscono un'autenticazione integrata, richiedendo meccanismi aggiuntivi per verificare l'integrità dei dati. Altri non sono ottimizzati per gli ambienti con potenza e capacità di elaborazione limitate dei sistemi spaziali. E pochi sono progettati tenendo conto della resistenza alle radiazioni.
Il divario hardware: limitazioni delle piattaforme convenzionali.
Anche i migliori algoritmi crittografici sono efficaci solo quanto l'hardware su cui vengono eseguiti. Nelle applicazioni spaziali, l'hardware deve soddisfare requisiti rigorosi:
• Tolleranza alle radiazioni: i dispositivi devono resistere agli eventi di singola unità di energia (SEU) e ad altri effetti di radiazione senza perdita o danneggiamento dei dati.
• Basso consumo energetico: i satelliti hanno budget energetici limitati, soprattutto su piattaforme di piccole dimensioni come i CubeSat.
• Archiviazione sicura delle chiavi: le chiavi crittografiche devono essere protette da attacchi sia fisici che logici.
• I/O ad alta velocità: per supportare le moderne velocità di trasmissione dati, l'hardware deve offrire interfacce veloci e affidabili.
Le FPGA e i processori convenzionali spesso faticano a soddisfare questi requisiti. La memoria di configurazione volatile è vulnerabile agli SEU (Single Entry Unit). L'archiviazione esterna delle chiavi può rappresentare un rischio per la sicurezza. Inoltre, i processori generici potrebbero non disporre delle prestazioni necessarie per la crittografia e l'autenticazione in tempo reale.
La necessità di una soluzione di sicurezza integrata e resistente alle radiazioni.
Di fronte a queste sfide, l'industria satellitare necessita di un nuovo approccio, che integri solide capacità crittografiche con hardware resistente alle radiazioni e un design di sistema efficiente. La soluzione ideale dovrebbe:
combinare crittografia e autenticazione in un unico algoritmo efficiente;
rilevare e rispondere agli eventi di sicurezza (SEU) in tempo reale, garantendo l'integrità dei dati anche in presenza di radiazioni;
utilizzare una memoria non volatile sicura per l'archiviazione di chiavi e vettori di inizializzazione;
delegare le operazioni crittografiche a hardware dedicato per ridurre il carico della CPU e il consumo energetico;
e fornire una piattaforma scalabile in grado di adattarsi a diversi profili di missione e requisiti di prestazioni.
Microchip ha affrontato questo problema con una soluzione che integra la crittografia Advanced Encryption Standard - Galois/Counter Mode (AES-GCM) con l'autenticazione, una struttura FPGA resistente alle radiazioni e un coprocessore crittografico dedicato, il tutto all'interno di una piattaforma sicura e a basso consumo energetico.
Panoramica della soluzione AES-GCM-256 per comunicazioni satellitari sicure:
Per affrontare le molteplici sfide delle comunicazioni satellitari sicure e affidabili, Microchip presenta una soluzione robusta basata sull'algoritmo di crittografia AES-GCM-256, implementato sulle piattaforme FPGA e SoC PolarFire® e RT PolarFire di Microchip. Questa soluzione è progettata per garantire la riservatezza e l'integrità dei dati, resistendo al contempo al difficile ambiente di radiazioni dello spazio.
Le caratteristiche principali includono:
• Integrazione AES-GCM-256: la soluzione sfrutta AES-GCM, che combina crittografia e autenticazione in un unico algoritmo efficiente. Questa doppia funzionalità è fondamentale per rilevare sia manomissioni malevole che modifiche dei bit indotte dalle radiazioni.
• Hardware resistente alle radiazioni: le FPGA PolarFire sono dotate di logica di configurazione immune ai disturbi da singolo evento (SEU), insieme a blocchi di memoria protetti da correzione di errore singolo e rilevamento di doppio errore (SECDED) e memoria non volatile sicura (sNVM), che le rendono ideali per le applicazioni spaziali.
• Coprocessore crittografico dedicato: il coprocessore crittografico Athena TeraFire® EXP5200B alleggerisce il carico di lavoro del processore principale per le operazioni crittografiche, migliorando le prestazioni e riducendo il consumo energetico. Include anche un generatore di numeri casuali per una generazione sicura di IV.
• Gestione sicura delle chiavi: le chiavi di crittografia sono memorizzate nella sNVM integrata sul chip, protetta dalla crittografia AES-SIV, garantendo la sicurezza dei dati a riposo. Il sistema supporta il provisioning sicuro e la gestione delle chiavi in fase di esecuzione.
• Protezione end-to-end dei messaggi: i messaggi vengono crittografati, autenticati e memorizzati in buffer immuni agli errori SEU prima della trasmissione. All'estremità ricevente, la stessa architettura verifica l'integrità e l'autenticità del messaggio e gli errori di autenticazione attivano richieste di ritrasmissione.
• Progettazione dimostrativa: una dimostrazione funzionante sul dispositivo PolarFire MPF300TS mostra il ciclo completo di crittografia e decrittografia utilizzando vettori di prova, con supporto per test automatizzati tramite macroscript TeraTerm.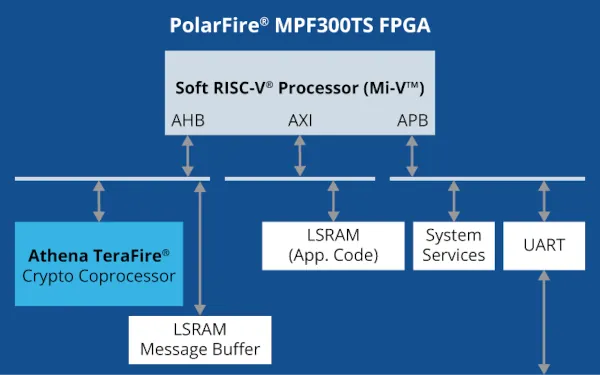
Figura 1: Diagramma a blocchi dell'algoritmo di crittografia AES-GCM-256, implementato sulla FPGA Microchip PolarFire®.
La FPGA PolarFire di Microchip offre una piattaforma robusta e sicura per l'implementazione di soluzioni crittografiche avanzate, come l'algoritmo di crittografia AES-GCM-256. In questa architettura, una CPU RISC-V software (Mi-V™) coordina le operazioni di sistema, con il codice applicativo memorizzato ed eseguito da blocchi di memoria LSRAM ad alta velocità all'interno della struttura FPGA. Il processore Mi-V si interfaccia con diverse periferiche chiave per fornire una soluzione di crittografia completa.
Il coprocessore crittografico Athena TeraFire viene utilizzato per la crittografia AES-GCM con accelerazione hardware e la generazione di numeri casuali, garantendo prestazioni e sicurezza. I messaggi crittografati vengono memorizzati temporaneamente in un buffer di messaggi LSRAM dedicato, mentre i servizi di sistema forniscono un'interfaccia sicura al blocco sNVM per la memorizzazione e l'accesso alle chiavi crittografiche AES. Inoltre, un'interfaccia UART consente l'interazione con l'utente, permettendo il recupero dei dati e dei parametri del payload a scopo dimostrativo. Questa progettazione strettamente integrata evidenzia la flessibilità e la sicurezza della piattaforma FPGA PolarFire per le moderne applicazioni crittografiche.
L'approccio integrato non solo protegge le comunicazioni satellitari dalle minacce informatiche, ma fornisce anche una solida difesa contro gli effetti imprevedibili delle radiazioni spaziali. Dimostra come le moderne tecniche crittografiche, se combinate con hardware resistente alle radiazioni, possano offrire sistemi di comunicazione affidabili e ad alte prestazioni per le missioni spaziali.
Autore: Tim Morin, Tecnico Senior, Unità di Business FPGA, Microchip Solutions
https://www.microchip.com/en-us/products/fpgas-and-plds/radiation-tolerant-fpgas