




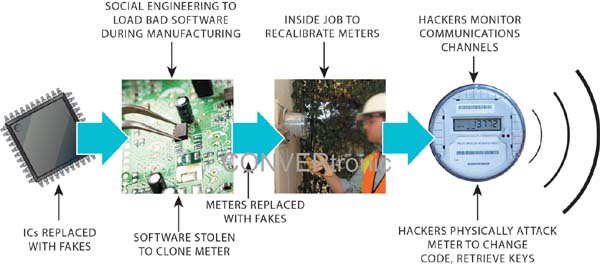
 Sicherheit ist ein zunehmend wichtiger Aspekt intelligenter Stromnetze. Angesichts der regelmäßigen Angriffe auf die Infrastruktur intelligenter Stromnetze besteht eine klare Bedrohung, und die stabile Stromversorgung in allen Ländern ist durch feindliche Kräfte gefährdet. Daher wird der IT-Sicherheit große Aufmerksamkeit gewidmet; viele Lösungen basieren auf Ende-zu-Ende-Verschlüsselung zwischen den Geräten zur Datenerfassung im intelligenten Stromnetz und den SCADA-Systemen (Supervisory Control and Data Acquisition), die die Daten analysieren und darauf reagieren. Dieser Fokus auf IT-Sicherheit ist zweifellos entscheidend, da Daten während der Übertragung mithilfe standardbasierter Kryptografie geschützt werden müssen. Doch selbst mit der stärksten Ende-zu-Ende-Verschlüsselung weist die Sicherheit intelligenter Stromnetze Schwachstellen auf: Die installierten Geräte selbst sind hochgradig anfällig für Angriffe.
Kryptografie ist Sicherheit, richtig?
Verschlüsselungswerkzeuge sind zwar unerlässlich, um die Vertraulichkeit und Authentizität übertragener Daten und Anweisungen zu gewährleisten, aber sie sind nur ein Teil der Lösung. Der größte Nutzen der Kryptografie liegt im Schutz von Daten während ihrer Übertragung oder Speicherung, um Entschlüsselung oder Verfälschung zu verhindern. Manche glauben zwar, dass ein komplexer HF-Träger oder ein Frequenzsprungverfahren in der Stromleitung ausreichend Sicherheit bietet, um Daten zu „verstecken“, doch dieser Schutz kann von Angreifern leicht umgangen werden. Stellen Sie sich vor, ein Angreifer erstellt eine beliebige Anweisung, um den Ferntrennschalter eines intelligenten Stromzählers zu öffnen: Die Stromversorgung könnte für viele Menschen unterbrochen werden, und das Energieversorgungsunternehmen würde mit Beschwerden überhäuft. Dies würde nicht nur zu erheblichen Einnahmeverlusten und großen Unannehmlichkeiten für die Betroffenen führen, sondern in Regionen, in denen Klimaanlagen unerlässlich sind, sogar lebensbedrohlich sein.
Doch was geschieht mit den Daten, bevor sie in die Kommunikationsleitung gelangen und nachdem sie diese verlassen haben? Auf beiden Seiten der Kommunikationsleitungen existieren Verschlüsselungsschlüssel, um die übertragenen Daten zu verschlüsseln, zu entschlüsseln, zu authentifizieren oder zu validieren. Die Verschlüsselung der Daten in der Leitung ist zwar entscheidend für den Schutz der Informationen auf ihrem Weg vom installierten Sensor zum Steuerungssystem, doch der Schutz der verwendeten geheimen Schlüssel ist noch wichtiger. Werden diese Schlüssel kompromittiert, ist auch die Sicherheit des Netzwerks gefährdet. Endgeräte in intelligenten Netzwerken müssen daher die Schlüsselsicherheit berücksichtigen, um eine umfassendere Sicherheitslösung zu gewährleisten. Sichere Finanzterminaltechnologie legt großen Wert auf den Schlüsselschutz und verwendet mehrere Schutzebenen, um die geheimen Schlüssel auf dem Chip vor physischen und analytischen Angriffen zu schützen.
Die Gültigkeit der im Smart Grid zirkulierenden Daten und Anweisungen ist nicht die einzige Quelle für Angriffe, die die Stromversorgung gefährden. Fortgeschrittene Viren wie Stuxnet haben die Gefahr von Angriffen aufgezeigt, die das Verhalten installierter Geräte grundlegend und schwer erkennbar verändern. Eine Angriffsart, die als „Zero-Day-Angriff“ bekannt ist, nutzt Systeme aus, die gelöscht oder umprogrammiert werden können, und kompromittiert das System so unbemerkt. Wir müssen uns nicht nur um die Geräte bei ihrer Inbetriebnahme kümmern, sondern auch immer dann, wenn sie anfällig für fehlerhafte Programmierung sind, beispielsweise während der Herstellung.
Doch was kann schiefgehen?
Sicherheitsorientiertes Design ist schwierig, zeitaufwändig und erfordert spezialisiertes Sicherheitswissen. Lohnt sich die Investition wirklich? Betrachten wir einen bereits installierten Smart Meter. Da Zähler in unseren Häusern üblicherweise ungeschützt sind, sind sie für Außenstehende leicht zugänglich. Wird für die Anwendungsverarbeitung und Kommunikation im Zähler ein herkömmlicher Mikrocontroller verwendet, besteht wahrscheinlich eine Sicherheitslücke über die Programmierschnittstelle. Ein Angreifer könnte den Zähler umprogrammieren oder sogar seine Daten auslesen. Mit ausreichend Ressourcen und Zeit könnte sogar ein Programm entwickelt werden, das sich exakt wie das Zählerprogramm verhält, aber versteckte Viren enthält, die wichtige Daten sammeln oder Stromverbrauchsberichte manipulieren.
Installierte Zähler müssen geschützt werden, um ihre einwandfreie Funktion zu gewährleisten. Rückblickend zeigt sich jedoch ein noch größerer Schwachpunkt: die Produktionsstätte. Es besteht stets die Möglichkeit, dass Angreifer durch Social Engineering Zugriff auf die IP-Adresse und den Produktionsprozess erlangen. Für nur wenige Tausend Dollar könnte ein Angreifer die Software erwerben, sie analysieren, verändern und ein neues Programm in den Produktionsprozess einschleusen. Darüber hinaus könnte der Angreifer die Software an einen Konkurrenten verkaufen und diesem so einen unfairen Vorteil verschaffen, der auf dessen Forschungs- und Entwicklungskosten beruht.
Wie lässt sich der Produktlebenszyklus schützen?
Ein gut konzipierter Lebenszyklus berücksichtigt Bedrohungen in jeder Phase der Produktentwicklung und -fertigung und prüft, ob Gegenmaßnahmen erforderlich sind. Für einen sicheren Lebenszyklus müssen folgende Aspekte bewertet werden:
Achten Sie darauf, dass Sie valide Siliziumchips erwerben. Der Kauf über autorisierte oder direkte Vertriebskanäle kann dies gewährleisten, aber auch kryptografische Verfahren stehen zur Verfügung. Maxim Integrated vertreibt sichere Mikrocontroller und Smart-Grid-Produkte, die mit dem Schlüssel oder Zertifikat des Kunden vorprogrammiert werden können. Dadurch wird sichergestellt, dass nur der jeweilige Kunde den IC entsperren und programmieren kann.
Schützen Sie Ihr geistiges Eigentum. Stellen Sie Ihrer Fertigungsabteilung signierten und verschlüsselten Code zur Verfügung. Dies erfordert die Integration eines sicheren Bootloaders in den Mikrocontroller des Systems, um die Software nach dem Laden auf den Chip zu entschlüsseln und zu authentifizieren. Die Verschlüsselung schützt vor Reverse Engineering und Klonen.
Führen Sie nur den Code aus, der auch ausgeführt werden soll. Ein sicherer Initiallader kann die digitale Signatur Ihrer Software nutzen, um die Authentizität des Codes vor dem Laden oder Ausführen der Anwendung zu überprüfen.
Kommunizieren Sie vertrauensvoll. Neue Konfigurationen, Firmware-Updates und Anweisungen sollten verschlüsselt und signiert werden, um zu bestätigen, dass sie von einer vertrauenswürdigen Quelle stammen.
Schützen Sie Ihre Schlüssel in der Umgebung. Speichern Sie Verschlüsselungsschlüssel nicht auf einem separaten IC, wie z. B. einem externen EEPROM. Wenn Sie einen sicheren Mikrocontroller verwenden, der vom Anwendungsprozessor getrennt ist, speichern Sie die Schlüssel auf diesem Chip und senden Sie sie niemals an Dritte weiter. Angreifer können Schlüssel, die über Leiterbahnen auf der Leiterplatte übertragen werden, leicht abfangen.
Schützen Sie Ihre Schlüssel innerhalb Ihres Unternehmens. Verwenden Sie Entwicklungsschlüssel für Entwicklungszwecke, um Ihre Produkte mit zusätzlichen Sicherheitsfunktionen auszustatten. Schützen Sie den Zugriff auf Produktionsschlüssel, indem Sie von verschiedenen Benutzern die Autorisierung ihrer Verwendung verlangen. Ein Hochsicherheitsmodul (HSM) kann bei der Umsetzung einiger dieser Maßnahmen helfen.
Verlassen Sie sich nicht auf einen einzigen Schwachpunkt. Selbst wenn ein Angreifer nur die Schlüssel eines Zählers extrahieren muss, um das System zu kompromittieren, investiert er möglicherweise mehr Zeit und Geld in den Angriff, wenn er weiß, dass er das gesamte System kompromittieren kann. Erfahrene Angreifer könnten sogar den IC entkapseln und mithilfe von Mikrosonden auf die Speicher zugreifen, um die Schlüssel zu finden. Verwenden Sie daher einzigartige Schlüssel oder asymmetrische kryptografische Verfahren wie digitale Signaturen mit elliptischen Kurven.
Da wir uns derzeit ausschließlich auf die IT-Sicherheit konzentrieren, bieten wir Angreifern eine enorme Chance, das intelligente Stromnetz auszunutzen. Indem wir den gesamten Lebenszyklus dieser installierten Geräte absichern, verbessern wir die Netzsicherheit und erschweren es Angreifern erheblich, die Stromversorgung zu unterbrechen.
Über den Autor:
Kris Ardis ist Business Director für Smart-Grid-Produkte bei Maxim Integrated. Er ist seit 15 Jahren bei Maxim tätig und hat einen Bachelor of Science in Informatik von der University of Texas.








