





Al contrario, una batteria, soprattutto se realizzata con materiali pericolosi come gli ioni di litio, potrebbe generare calore eccessivo durante la ricarica, prendere fuoco o addirittura esplodere. Oltre alle minacce alla vita umana, si considerino le conseguenze dell'immissione nella catena di approvvigionamento di un ospedale di materiali di consumo medicali contraffatti, prodotti monouso o accessori medicali non originali
Il pericolo per la vita umana in ambito medico è grave. Tuttavia, da una prospettiva commerciale, è necessario considerare anche l'impatto sul produttore dell'apparecchiatura che utilizza il materiale di consumo o l'accessorio. L'immagine del produttore subirebbe un danno significativo a causa di un incidente derivante dall'utilizzo di un prodotto contraffatto nella sua apparecchiatura, anche se non fosse lui il produttore del materiale di consumo. Le tecniche di autenticazione crittografica sono comunemente utilizzate in diversi prodotti di consumo e industriali per contrastare la minaccia di accessori contraffatti e imitazioni.
I sensori impiantati nel cervello sono tra i numerosi dispositivi medicali in cui un circuito integrato (IC) di autenticazione crittografica è fondamentale per la protezione. Ogni volta che un operatore sanitario maneggia un monitor cerebrale, verifica l'autenticità del sensore per garantire la validità dei dati forniti. Una soluzione basata sul circuito integrato CryptoAuthentication™ di Microchip protegge le strutture mediche dai sensori contraffatti che potrebbero fornire informazioni inaccurate sulla salute cerebrale.
I produttori investono ingenti budget di marketing per costruire i propri marchi e rafforzarne i valori, pertanto l'implementazione dell'autenticazione crittografica nei loro prodotti e accessori protegge i clienti dalla contraffazione e migliora la sicurezza dei prodotti.
L'implementazione dell'autenticazione crittografica nei prodotti medicali e sanitari è fondamentale per la salute del paziente, la riservatezza dei dati e la protezione dell'utente, ed è applicata a un'ampia varietà di apparecchiature diagnostiche e di monitoraggio. Esempi includono elettrodi ECG monouso, sensori monouso per i parametri vitali, tubi endotracheali, dispenser di farmaci e glucometri. Non tutte le applicazioni mediche includono un accessorio o un materiale di consumo elettronico, quindi è essenziale considerare anche i materiali di consumo che non incorporano componenti elettronici, come i tubi endotracheali o le cartucce per inalatori. La crescente diffusione del monitoraggio nelle strutture sanitarie e del monitoraggio remoto a domicilio, lontano da ospedali e strutture sanitarie, rende ancora più cruciale la verifica dell'autenticità di materiali di consumo e accessori. In ambito clinico, l'autenticazione protegge i pazienti da farmaci potenzialmente errati e prodotti contraffatti, e conferma inoltre al personale medico che i materiali di consumo o i farmaci provengono da una fonte affidabile e autorizzata, un fattore che può essere obbligatorio per la conformità normativa e la pratica clinica.
Come funziona l'autenticazione crittografica:
esistono due metodi fondamentali di autenticazione crittografica a sfida-risposta per verificare l'autenticità di un dispositivo o dei dati e stabilire una connessione sicura: simmetrica e asimmetrica. Sebbene entrambi i metodi offrano lo stesso risultato, differiscono nell'approccio e nel processo sottostante utilizzato per eseguire l'autenticazione.
L'autenticazione simmetrica, detta anche autenticazione a chiave segreta, utilizza un'unica chiave segreta condivisa dal mittente (il dispositivo) e dal destinatario (l'accessorio). L'autenticazione simmetrica si distingue per la sua semplicità, poiché gli algoritmi non impongono un carico computazionale elevato rispetto all'approccio asimmetrico; tuttavia, la chiave richiede un'archiviazione sicura, il che può rappresentare una complicazione per i prodotti ad alto volume. Ciò è particolarmente vero durante la produzione, dove le chiavi rischiano di essere compromesse.
La Figura 1 mostra un'autenticazione crittografica simmetrica a sfida-risposta che utilizza una chiave segreta condivisa tra un dispositivo e un materiale di consumo o un accessorio. Durante la produzione del prodotto, in un processo chiamato provisioning, una chiave segreta viene creata da una chiave master e caricata in un circuito integrato crittografico destinato all'accessorio o al prodotto monouso. Quando inizia il processo di autenticazione, il dispositivo invia una sfida sotto forma di numero casuale all'accessorio. La risposta attesa viene calcolata a partire dal numero casuale e dalla chiave segreta tramite un processo chiamato hashing. Il dispositivo esegue quindi lo stesso processo e, se entrambi i risultati corrispondono, l'accessorio o il prodotto monouso viene considerato autentico. Gli algoritmi di hashing come SHA256 sono metodi standardizzati a livello industriale, promossi e gestiti dal National Institute of Standards and Technology (NIST) degli Stati Uniti.

Figura 1 – Una chiave segreta viene utilizzata per convalidare un dispositivo medico di consumo tramite autenticazione crittografica simmetrica (fonte: Microchip).
Un approccio leggermente più complesso si basa sull'autenticazione crittografica asimmetrica, nota anche come infrastruttura a chiave pubblica o PKI, che utilizza una coppia di chiavi matematicamente correlate: una chiave pubblica e una chiave privata. La chiave privata risiede su un circuito integrato di autenticazione all'interno dell'accessorio, insieme a un certificato del dispositivo e alla chiave pubblica del dispositivo, nonché al certificato e alla firma dell'autorità superiore, nota come certificato del firmatario. Il dispositivo incorpora una chiave pubblica del firmatario. La chiave pubblica, soprattutto per i dispositivi senza connessione a Internet, è estremamente sensibile, in quanto verifica la validità del prodotto monouso con il dispositivo. Quando inizia il processo di autenticazione, l'accessorio invia la propria chiave pubblica e la firma al dispositivo, dove vengono verificate rispetto alla chiave pubblica del firmatario. Se questo passaggio è autorizzato, il dispositivo invia una richiesta di verifica con un numero casuale all'accessorio, e questo numero casuale viene firmato con la chiave privata. Il dispositivo utilizza la propria chiave pubblica e un numero casuale per verificare la firma. Quando i calcoli dimostrano che la firma è matematicamente valida, l'accesso all'accessorio viene autorizzato se questo è autentico. Il vantaggio dell'autenticazione asimmetrica risiede nella sua scalabilità per la distribuzione delle chiavi crittografiche, superiore a quella dell'autenticazione simmetrica.
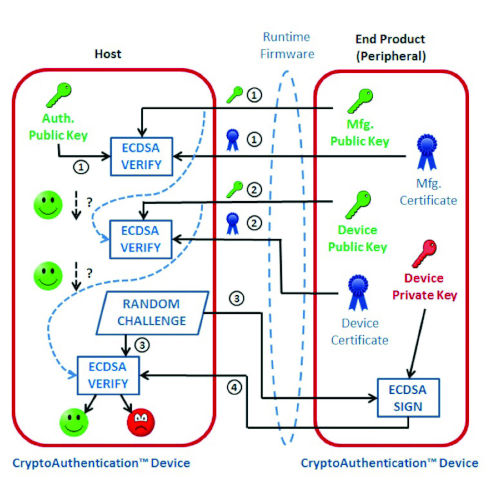
Figura 2 – Una tecnica di autenticazione crittografica asimmetrica utilizza ECDSA (algoritmi di firma digitale a curva ellittica), certificati digitali, chiavi pubbliche e private (fonte: Microchip).
Circuiti integrati di crittografia e autenticazione di Microchip:
Microchip offre una linea completa di circuiti integrati di crittografia e autenticazione adatti a una vasta gamma di applicazioni, dall'IoT ai data center aziendali. La Figura 3 illustra questa linea di prodotti per applicazione, con circuiti integrati adatti a dispositivi e accessori medicali e sanitari come le serie SHA104/SHA105 e SHA106, e le famiglie ECC204 e ECC206.

Figura 3 – Le gamme di circuiti integrati per l'autenticazione crittografica SHA104/SHA105/SHA106 e ECC204/ECC206 di Microchip sono indicate per applicazioni mediche e sanitarie (fonte: Microchip).
Il microcontrollore SHA104 di Microchip, progettato per accessori e componenti monouso, offre una sicurezza simmetrica a 128 bit e può essere utilizzato in sistemi che richiedono autenticazione unidirezionale o reciproca. L' SHA106 è disponibile anche in un package a 2 pin e incorpora un acceleratore hardware SHA256 e quattro slot per la memorizzazione di chiavi o dati. Il package a 2 pin integra un condensatore all'interno del circuito integrato, garantendo l'autoalimentazione. Progettato per componenti monouso o accessori senza elettronica, il circuito integrato richiede solo un pin di alimentazione e un pin di massa (GND), poiché i dati vengono trasferiti tramite il pin di alimentazione. Questo fattore di forma compatto è ideale per applicazioni con un numero limitato di punti I/O del controller o vincoli di spazio. La comunicazione avviene tramite I2C o un'interfaccia a filo singolo (SWI). I microcontrollori
ECC204 e ECC206 di Microchip offrono un'autenticazione asimmetrica compatibile con ECDSA, SHA-256 e HMAC (codice di autenticazione del messaggio hash). Analogamente all'SHA106, anche l'ECC206 offre un'opzione a due pin, che consente l'utilizzo di un'interfaccia SWI.
La Figura 4 illustra il semplice funzionamento dell'interfaccia SWI a due pin alimentata per l'SHA106 o l'ECC206, che utilizza l'energia prelevata dalla linea dati e immagazzinata nel condensatore integrato. Inoltre, eliminando la necessità di un circuito stampato, questa soluzione apre la possibilità di integrare l'autenticazione crittografica in un'ampia varietà di dispositivi medici e sanitari, laddove in precedenza non era fattibile.

Figura 4 – I circuiti integrati di crittografia SHA106 ed ECC206 a 2 pin integrano un condensatore per immagazzinare l'energia catturata che alimenta il dispositivo (fonte: Microchip).
Esempio di applicazione di autenticazione crittografica: nebulizzatore portatile.
La Figura 5 mostra il progetto di riferimento per l'autenticazione crittografica simmetrica per un nebulizzatore portatile con cartucce sostituibili. Si tratta di un progetto di nebulizzatore funzionale in cui la cartuccia del produttore funziona solo con la testina del nebulizzatore dello stesso produttore, non con una contraffatta. I vantaggi dell'autenticazione sono significativi per i pazienti, in quanto garantiscono una fornitura affidabile. Altri vantaggi includono la protezione del marchio, della qualità, delle vendite e dell'assistenza del produttore, nonché la conformità normativa.
Tutti i file di progettazione e il codice sorgente possono essere scaricati dal sito web di Microchip. I progetti, destinati alla valutazione e allo sviluppo di prototipi, utilizzano un circuito integrato di autenticazione SHA204 a bassissimo consumo che incorpora un
algoritmo SHA-256, un generatore hardware di numeri casuali e una EEPROM da 4,5 kbit per la memorizzazione di chiavi e dati. Funziona con una tensione di alimentazione da 1,8 VDC a
5,5 VDC e consuma meno di 150 nA in modalità standby. Il processore della testina di stampa è un microcontrollore analogico intelligente a 8 bit a bassissimo consumo, il PIC16F1718 di Microchip.
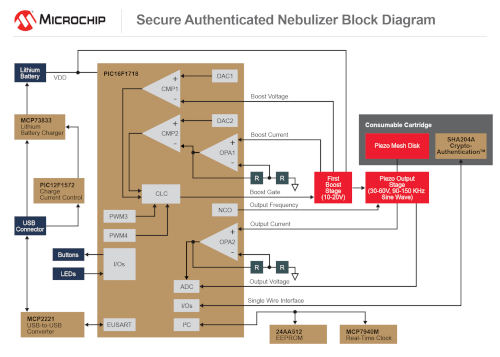
Figura 5 – Diagramma a blocchi dell'architettura del progetto di riferimento del nebulizzatore portatile Microchip (fonte: Microchip).
Risorse per la progettazione di autenticazione crittografica per accelerare lo sviluppo di prototipi:
per agevolare lo sviluppo di prototipi di sistemi di autenticazione crittografica basati sui circuiti integrati ECC204, ECC206, SHA104 e SHA106, Microchip offre una gamma completa di piattaforme di valutazione hardware, esempi di codice software e la sua Trust Platform Design Suite (TPDS).
Il Microchip CryptoAuth Trust (codice prodotto DM320118, vedere Figura 6) è un kit di sviluppo per la valutazione di dispositivi di autenticazione crittografica Microchip selezionati. Il kit, che incorpora un microcontrollore Microchip ATSAMD21E18A, è compatibile con TPDS e altri strumenti software per lo sviluppo e la prototipazione di sistemi di sicurezza per applicazioni IoT. Offre supporto per il ATECC608 e, tramite un connettore mikroBUS mikroElectronika, supporta le serie ECC e SHA di circuiti integrati per l'autenticazione crittografica simmetrica e asimmetrica.
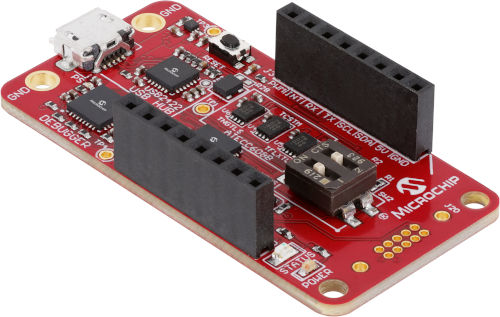
Figura 6 – Kit di sviluppo per l'autenticazione crittografica Microchip DM320118 (fonte: Microchip).
Un esempio di scheda di sviluppo mikroBUS è la EV92R58A, basata sull'ECC204. Si collega alla scheda di sviluppo ausiliaria DM32018 e consente la valutazione tramite un'interfaccia SWI o I2C. Oltre a TPDS, la libreria CAL (CryptoAuthLib Library) di Microchip è una risorsa consigliata.
Un'altra scheda di sviluppo compatibile è la EV97M19A (vedere Figura 7). Incorpora i dispositivi di crittografia simmetrica SHA104 e SHA105 di Microchip. L'SHA104 può utilizzare l'interfaccia SWI o I2C, mentre l'SHA105 è limitato all'interfaccia I2C.

Figura 7 – La scheda di sviluppo Microchip EV97M19A mikroBUS valuta i dispositivi SHA104 e SHA105 se utilizzata in combinazione con il kit di sviluppo DM320118 (fonte: Microchip).
A complemento dell'ampia gamma di kit di sviluppo e schede di valutazione di Microchip, è disponibile la Microchip Trust Platform Design Suite. Questa suite offre una piattaforma completa per la prototipazione di soluzioni di sicurezza embedded e include documentazione di formazione tecnica, prototipi di esempio con chiavi fittizie e codice sorgente, nonché un sistema di provisioning sicuro. Il codice sorgente viene fornito come progetti Microchip MPLAB® per l'utilizzo con i microcontrollori Microchip e come codice C nativo per altri microcontrollori.
L'autenticazione crittografica protegge il personale medico, i pazienti e la reputazione del marchio
. Garantire l'autenticità di materiali di consumo e accessori medicali è fondamentale. I modelli di autenticazione crittografica simmetrici e asimmetrici forniscono i concetti e le funzioni di sicurezza essenziali per verificare che il personale medico e i pazienti utilizzino prodotti provenienti da una fonte affidabile. L'utilizzo di dispositivi di autenticazione che richiedono connessioni elettriche minime e non necessitano di alimentazione esterna migliora significativamente la capacità di proteggere accessori e materiali di consumo medicali e sanitari senza componenti elettronici integrati.
AUTORE: Xavier Bignalet - Responsabile marketing di prodotto - Gruppo prodotti sicuri Microchip, Microchip Technology



