




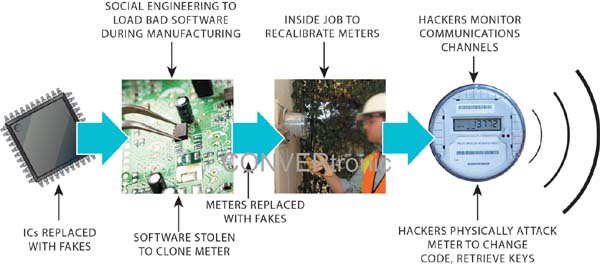
 La sicurezza è un aspetto sempre più importante delle reti intelligenti (smart grid). Visti i periodici attacchi alle infrastrutture delle smart grid, la minaccia è concreta e la stabilità dell'approvvigionamento elettrico in tutti i paesi rischia di essere compromessa da forze ostili. Di conseguenza, si sta prestando sempre maggiore attenzione alla sicurezza informatica; molte soluzioni si basano quindi sulla crittografia end-to-end tra i dispositivi dedicati alla raccolta dati nella smart grid e i sistemi SCADA (Supervisory Control and Data Acquisition) che analizzano e reagiscono ai dati. Questa attenzione alla sicurezza informatica è indubbiamente cruciale, poiché i dati "in transito" devono essere protetti mediante crittografia basata su standard. Tuttavia, anche con la crittografia end-to-end più robusta, la sicurezza delle smart grid presenta delle vulnerabilità: i dispositivi installati stessi sono altamente vulnerabili agli attacchi.
La crittografia è sicurezza, giusto?
Sebbene gli strumenti di crittografia siano essenziali per garantire la privacy e l'autenticità dei dati e delle istruzioni trasmesse, è importante notare che rappresentano solo una parte della soluzione. Il valore maggiore della crittografia risiede nella protezione dei dati durante la circolazione o l'archiviazione, per impedirne la decrittazione o la falsificazione. Mentre alcuni ritengono che una complessa portante RF o una portante a salto di frequenza su linea elettrica offrano una sicurezza sufficiente a "nascondere" i dati, questa protezione può essere facilmente violata dagli aggressori. Immaginate un aggressore che crea un'istruzione arbitraria per aprire l'interruttore di disconnessione remota di un contatore intelligente: il servizio elettrico potrebbe essere interrotto per un gran numero di persone e la compagnia elettrica verrebbe sommersa di reclami. Ciò non solo comporterebbe un calo significativo delle entrate e un grave disagio per le persone colpite, ma potrebbe anche essere pericoloso per la vita nelle regioni in cui l'aria condizionata è essenziale.
Ma cosa succede ai dati prima che entrino nel canale di comunicazione e dopo che ne escono? Le chiavi di crittografia sono presenti su entrambi i lati dei canali di comunicazione per crittografare, decrittografare, autenticare o convalidare i dati trasmessi. Sebbene la crittografia dei dati nel canale sia di fondamentale importanza per proteggere le informazioni durante il loro percorso dal sensore installato al sistema di controllo, la protezione delle chiavi segrete utilizzate nella crittografia è ancora più importante. Se queste chiavi vengono compromesse, anche la sicurezza della rete può essere compromessa. I dispositivi installati nella rete intelligente devono tenere conto della sicurezza delle chiavi per fornire una soluzione di sicurezza più completa. La tecnologia dei terminali finanziari sicuri attribuisce grande importanza alla protezione delle chiavi e utilizza più livelli di protezione per salvaguardare le chiavi segrete sul chip da attacchi fisici e analitici.
La validità dei dati e delle istruzioni che circolano sulla rete elettrica intelligente non è l'unica fonte di attacchi che possono compromettere la fornitura di energia elettrica. Virus più sofisticati come Stuxnet hanno dimostrato la pericolosità di attacchi in grado di alterare radicalmente il comportamento delle apparecchiature installate, in modi difficilmente rilevabili. Un tipo di attacco noto come "attacco zero-day" sfrutta sistemi che possono essere cancellati o riprogrammati, compromettendo così il sistema in modo impercettibile. Dobbiamo preoccuparci non solo delle apparecchiature al momento della messa in servizio, ma anche ogni qualvolta siano vulnerabili a una programmazione errata, ad esempio durante la fase di produzione.
Ma cosa potrebbe andare storto?
Progettare pensando alla sicurezza è difficile, richiede tempo e competenze specialistiche in materia. Vale davvero la pena investire in questo? Prendiamo ad esempio un contatore intelligente già installato. Poiché i contatori sono generalmente non protetti, essendo installati nelle nostre case, sono facilmente accessibili a terzi. Se per l'elaborazione e la comunicazione delle applicazioni in quel contatore viene utilizzato un microcontrollore convenzionale, è probabile che esista una vulnerabilità nell'interfaccia di programmazione, che permetterebbe a un malintenzionato di riprogrammare il contatore o persino di leggerne il contenuto. Con risorse e tempo sufficienti, qualcuno potrebbe persino creare un programma che si comporti esattamente come quello del contatore, ma che contenga virus nascosti in grado di raccogliere dati sensibili o alterare i report sui consumi elettrici.
I contatori installati devono essere protetti per garantire che le loro funzioni rimangano inalterate. Tuttavia, a ben guardare, emerge un punto in cui il contatore è ancora più vulnerabile: l'impianto di produzione. Esiste sempre la possibilità che un attacco di ingegneria sociale possa consentire agli aggressori di accedere al suo indirizzo IP e al processo produttivo. Con poche migliaia di dollari, un malintenzionato potrebbe acquisire il software, decodificarlo, modificarlo e implementare un nuovo programma nel processo produttivo. Inoltre, potrebbe vendere il software a un concorrente, fornendo così a quest'ultima un vantaggio sleale derivante dalle spese di ricerca e sviluppo sostenute dall'azienda stessa.
Come proteggere il ciclo di vita del prodotto?
Un ciclo di vita ben progettato prenderà in considerazione le minacce in ogni fase dello sviluppo e della produzione del prodotto e determinerà se tali minacce giustificano l'adozione di contromisure. Per implementare un ciclo di vita sicuro, è necessario valutare i seguenti aspetti:
Assicuratevi di acquistare silicio valido. L'acquisto tramite canali autorizzati o diretti può contribuire a garantirlo, ma esistono anche tecniche crittografiche. Maxim Integrated vende microcontrollori sicuri e prodotti per reti intelligenti che possono essere pre-programmati con la chiave o il certificato del cliente, garantendo così che solo il cliente in questione possa sbloccare e programmare il circuito integrato.
Proteggi la tua proprietà intellettuale. Fornisci al tuo reparto di produzione codice firmato e crittografato. Ciò richiede l'integrazione di un bootloader sicuro nel microcontrollore del sistema per decrittografare e autenticare il software una volta caricato sul chip. La crittografia offre protezione contro il reverse engineering o la clonazione.
Eseguire solo il codice previsto. Un caricatore iniziale sicuro può utilizzare la firma digitale del software per convalidare l'autenticità del codice prima di caricare o eseguire l'applicazione.
Comunicare con sicurezza. Le nuove configurazioni, gli aggiornamenti del firmware e le istruzioni devono essere crittografati e firmati per convalidare che provengano da una fonte attendibile.
Proteggete le vostre chiavi nell'ambiente in cui vengono utilizzate. Non memorizzate le chiavi di crittografia su un circuito integrato separato da quello in cui le utilizzate, come ad esempio una EEPROM esterna. Se disponete di un microcontrollore sicuro separato dal processore applicativo, mantenete le chiavi sul chip sicuro e non inviatele mai altrove. Per un malintenzionato è facile estrarre le chiavi trasmesse attraverso le tracce sul circuito stampato.
Proteggi le tue chiavi all'interno dell'azienda. Utilizza le chiavi di sviluppo per scopi di ingegneria, al fine di aggiungere funzionalità di sicurezza ai tuoi prodotti. Proteggi l'accesso alle chiavi di produzione richiedendo ai vari utenti di autorizzarne l'utilizzo. Un modulo di alta sicurezza (HSM) può contribuire all'implementazione di alcune di queste misure.
Non affidatevi a un singolo punto di vulnerabilità. Anche se un malintenzionato dovesse estrarre solo le chiavi da un contatore per compromettere il sistema, potrebbe comunque investire più tempo e denaro nell'attacco se sapesse di poter compromettere l'intero sistema. Gli hacker più esperti potrebbero persino decapsulare il circuito integrato e accedere alle memorie utilizzando microsonde alla ricerca delle chiavi. Utilizzate chiavi univoche o tecniche crittografiche asimmetriche come le firme digitali a curva ellittica.
Concentrandoci attualmente solo sulla sicurezza informatica, lasciamo agli hacker un'enorme opportunità di sfruttare le vulnerabilità della rete elettrica intelligente. Proteggendo l'intero ciclo di vita di queste apparecchiature installate, miglioreremo la sicurezza della rete e renderemo molto più difficile per gli hacker interrompere la fornitura di energia elettrica.
Informazioni sull'autore:
Kris Ardis è il Direttore Commerciale dei Prodotti per le Reti Intelligenti presso Maxim Integrated. Lavora in Maxim da 15 anni e ha conseguito una laurea in Informatica presso l'Università del Texas.








