So unverzichtbar diese Systeme auch sein mögen, sie stehen vor einer Reihe einzigartiger und gewaltiger Herausforderungen, allen voran der doppelten Bedrohung durch Cyber-Schwachstellen und Weltraumstrahlung.
Die wachsende Bedeutung und Verwundbarkeit der Satellitenkommunikation
. Satellitenkommunikation ist von Natur aus angreifbar. Anders als terrestrische Netze, die physisch geschützt und überwacht werden können, operieren Satelliten in den Weiten des Weltraums und senden Signale über Tausende von Kilometern. Dadurch sind sie einer Vielzahl von Bedrohungen ausgesetzt:
Spionage und Abfangen: Angreifer könnten versuchen, Satellitensignale abzufangen, um unbefugten Zugriff auf sensible Daten zu erlangen.
Datenmanipulation und -fälschung: Angreifer könnten versuchen, Daten während der Übertragung zu verändern oder zu verfälschen und so die Zuverlässigkeit der Kommunikation zu beeinträchtigen.
Denial-of-Service-Angriffe: Störungen oder Überlastung von Satellitenkanälen können kritische Dienste, von der Navigation bis hin zu Notfallmaßnahmen, lahmlegen.
Diese Bedrohungen sind real. Vorfälle von Satellitensignalstörungen und -manipulationen wurden sowohl im zivilen als auch im militärischen Bereich dokumentiert. Mit zunehmenden geopolitischen Spannungen und dem Wachstum des kommerziellen Raumfahrtsektors vergrößert sich die Angriffsfläche für Satellitenkommunikationsanlagen stetig.
Die verborgene Bedrohung: Strahlungsbedingte Fehler.
Während Cybersicherheitsbedrohungen wohlbekannt sind, stellt die physikalische Umgebung des Weltraums selbst eine weniger sichtbare, aber ebenso gefährliche Herausforderung dar. Satelliten operieren in einer Umgebung mit hoher Strahlung, in der sie ständig von kosmischer Strahlung, Sonnenpartikeln und Strahlungsgürteln getroffen werden. Diese hochenergetischen Partikel können Single-Event-Effekte (SEEs) verursachen – Störungen in elektronischen Schaltkreisen, die durch ein einzelnes ionisierendes Teilchen hervorgerufen werden.
Einer der häufigsten SEEs ist das Single Perturbing Event (SEU), bei dem ein geladenes Teilchen auf ein Halbleiterbauelement trifft und ein Bit im Speicher oder in der Logik verändert. Im Kontext der Satellitenkommunikation kann dies zu Folgendem führen:
• Beschädigte Datenpakete: Ein einzelnes umgekehrtes Bit kann eine Nachricht unlesbar oder fehlerhaft machen.
• Verlust der Verschlüsselungsintegrität: Tritt eine Bitumkehrung in einem Verschlüsselungsschlüssel oder Authentifizierungs-Tag auf, kann dies den gesamten kryptografischen Prozess ungültig machen.
• Systeminstabilität: Wiederholte SEUs können sich akkumulieren und zu umfassenderen Systemausfällen oder -störungen führen.
Diese strahlungsbedingten Fehler sind besonders tückisch, da sie zufällig auftreten, schwer vorherzusagen sind und die Auswirkungen von Cyberangriffen oder Hardwareausfällen imitieren können. Herkömmliche Fehlererkennungs- und -korrekturmethoden sind zwar nützlich, aber nicht immer ausreichend, insbesondere wenn Datenintegrität und -sicherheit höchste Priorität haben.
Die Herausforderung, Sicherheit, Leistung und Zuverlässigkeit in Einklang zu bringen:
Um diesen Bedrohungen zu begegnen, müssen Satellitensysteme robuste Verschlüsselungs- und Authentifizierungsmechanismen implementieren. Der Advanced Encryption Standard (AES) wird hierfür häufig eingesetzt, da er einen starken Schutz vor unberechtigtem Zugriff bietet. Allerdings sind nicht alle Verschlüsselungsmethoden gleichwertig.
In leistungsstarken Echtzeit-Kommunikationssystemen, wie sie in Satelliten verwendet werden, muss die Verschlüsselung folgende Eigenschaften aufweisen:
• Schnell und effizient: Latenz und Durchsatz sind bei Satellitenverbindungen kritisch.
• Authentifiziert: Verschlüsselung allein genügt nicht; die Datenintegrität muss ebenfalls überprüft werden.
• Strahlungsresistent: Kryptografische Operationen müssen SEUs tolerieren, ohne die Sicherheit zu beeinträchtigen.
Hier stoßen traditionelle Verschlüsselungsverfahren oft an ihre Grenzen. Viele bieten keine integrierte Authentifizierung und erfordern daher zusätzliche Mechanismen zur Überprüfung der Datenintegrität. Andere sind nicht für die begrenzte Energie- und Rechenleistung von Weltraumsystemen optimiert. Und nur wenige sind von vornherein auf Strahlungsresistenz ausgelegt.
Die Hardware-Lücke: Einschränkungen konventioneller Plattformen.
Selbst die besten kryptografischen Algorithmen sind nur so effektiv wie die Hardware, auf der sie ausgeführt werden. In Weltraumanwendungen muss die Hardware strenge Anforderungen erfüllen.
• Strahlungsbeständigkeit: Geräte müssen SEUs und anderen Strahlungseffekten ohne Datenverlust oder -beschädigung standhalten.
• Geringer Stromverbrauch: Satelliten verfügen über begrenzte Energiebudgets, insbesondere kleine Plattformen wie CubeSats.
• Sichere Schlüsselspeicherung: Kryptografische Schlüssel müssen vor physischen und logischen Angriffen geschützt werden.
• Schnelle Ein-/Ausgabe: Um moderne Datenraten zu unterstützen, muss die Hardware schnelle und zuverlässige Schnittstellen bieten.
FPGAs und herkömmliche Prozessoren stoßen oft an ihre Grenzen, um diese Anforderungen zu erfüllen. Flüchtiger Konfigurationsspeicher ist anfällig für SEUs. Externer Schlüsselspeicher kann ein Sicherheitsrisiko darstellen. Und Allzweckprozessoren bieten möglicherweise nicht die für Echtzeitverschlüsselung und -authentifizierung erforderliche Leistung.
Angesichts dieser Herausforderungen benötigt die Satellitenindustrie einen neuen Ansatz, der robuste kryptografische Funktionen mit strahlungsresistenter Hardware und einem effizienten Systemdesign vereint. Die ideale Lösung sollte:
Verschlüsselung und Authentifizierung in einem einzigen, effizienten Algorithmus kombinieren;
Datenintegrität
auch bei Strahlung zu gewährleisten;
sicheren, nichtflüchtigen Speicher für die Speicherung von Schlüsseln und Initialisierungsvektoren nutzen;
kryptografische Operationen auf dedizierte Hardware auslagern, um die CPU-Last und den Stromverbrauch zu reduzieren;
und eine skalierbare Plattform bieten, die sich an unterschiedliche Missionsprofile und Leistungsanforderungen anpassen lässt.
Microchip hat dieses Problem mit einer Lösung angegangen, die Advanced Encryption Standard – Galois/Counter Mode (AES-GCM)-Verschlüsselung mit Authentifizierung, eine strahlungsresistente FPGA-Architektur und einen dedizierten kryptografischen Koprozessor in einer sicheren, energiesparenden Plattform integriert.
Überblick über die AES-GCM-256-Lösung für sichere Satellitenkommunikation:
Um den vielfältigen Herausforderungen sicherer und zuverlässiger Satellitenkommunikation zu begegnen, präsentiert Microchip eine robuste Lösung auf Basis des AES-GCM-256-Verschlüsselungsalgorithmus, implementiert auf den PolarFire®- und RT PolarFire-FPGA- und SoC-Plattformen von Microchip. Diese Lösung gewährleistet Datenvertraulichkeit und -integrität und ist gleichzeitig beständig gegen die extreme Strahlung im Weltraum.
Zu den wichtigsten Merkmalen gehören:
• AES-GCM-256-Integration: Die Lösung nutzt AES-GCM, das Verschlüsselung und Authentifizierung in einem einzigen, effizienten Algorithmus vereint. Diese Doppelfunktion ist entscheidend für die Erkennung sowohl böswilliger Manipulationen als auch strahlungsbedingter Bitänderungen.
• Strahlungsresistente Hardware: PolarFire-FPGAs verfügen über eine ereignisunempfindliche Konfigurationslogik (SEU) sowie über Speicherblöcke, die durch Fehlerkorrektur und Doppelfehlererkennung (SECDED) geschützt sind, und sicheren nichtflüchtigen Speicher (sNVM). Dadurch eignen sie sich ideal für Weltraumanwendungen.
• Dedizierter kryptografischer Koprozessor: Der kryptografische Koprozessor Athena TeraFire® EXP5200B entlastet den Hauptprozessor von kryptografischen Operationen, verbessert so die Leistung und reduziert den Stromverbrauch. Er enthält außerdem einen echten Zufallszahlengenerator für die sichere IV-Generierung.
• Sicheres Schlüsselmanagement: Verschlüsselungsschlüssel werden im integrierten sNVM auf dem Chip gespeichert und durch AES-SIV-Verschlüsselung geschützt, wodurch die Datensicherheit im Ruhezustand gewährleistet wird. Das System unterstützt sicheres Provisioning und Laufzeit-Schlüsselmanagement.
• Durchgängiger Nachrichtenschutz: Nachrichten werden vor der Übertragung verschlüsselt, authentifiziert und in SEU-resistenten Puffern zwischengespeichert. Auf der Empfängerseite überprüft dieselbe Architektur die Integrität und Authentizität der Nachricht. Fehlgeschlagene Authentifizierungen lösen eine erneute Übertragung aus.
• Demonstrationsdesign: Eine funktionierende Demonstration auf dem PolarFire MPF300TS-Baustein zeigt den kompletten Verschlüsselungs- und Entschlüsselungszyklus mithilfe von Beweisvektoren und unterstützt automatisierte Tests über TeraTerm-Makroskripte.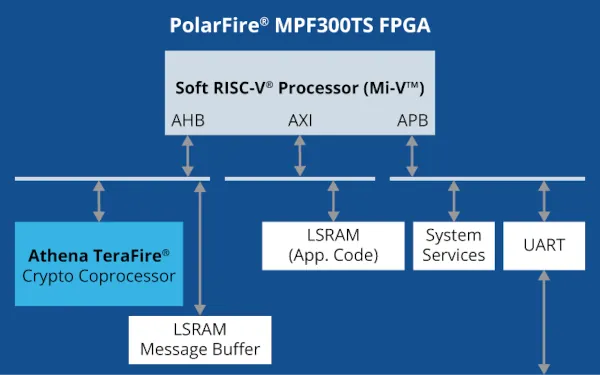
Abbildung 1: Blockdiagramm des auf dem Microchip PolarFire® FPGA implementierten AES-GCM-256-Verschlüsselungsalgorithmus.
Microchips PolarFire FPGA bietet eine robuste und sichere Plattform für die Implementierung fortschrittlicher kryptografischer Lösungen, wie beispielsweise des AES-GCM-256-Verschlüsselungsalgorithmus. In dieser Architektur koordiniert eine Soft-RISC-V-CPU (Mi-V™) die Systemoperationen. Der zugehörige Anwendungscode wird in Hochgeschwindigkeits-LSRAM-Speicherblöcken innerhalb des FPGA-Gerüsts gespeichert und ausgeführt. Der Mi-V-Prozessor interagiert mit mehreren wichtigen Peripheriegeräten, um eine vollständige Verschlüsselungslösung bereitzustellen.
Der kryptografische Coprozessor Athena TeraFire wird für die hardwarebeschleunigte AES-GCM-Verschlüsselung und die Zufallszahlengenerierung genutzt und gewährleistet so sowohl Leistung als auch Sicherheit. Verschlüsselte Nachrichten werden temporär in einem dedizierten LSRAM-Nachrichtenpuffer gespeichert, während Systemdienste eine sichere Schnittstelle zum sNVM-Block für die Speicherung und den Zugriff auf AES-Schlüssel bereitstellen. Zusätzlich ermöglicht eine UART-Schnittstelle die Benutzerinteraktion und damit den Abruf von Nutzdaten und Parametern zu Demonstrationszwecken. Dieses eng integrierte Design unterstreicht die Flexibilität und Sicherheit der PolarFire FPGA-Plattform für moderne kryptografische Anwendungen.
Der integrierte Ansatz schützt Satellitenkommunikation nicht nur vor Cyberangriffen, sondern bietet auch einen robusten Schutz vor den unvorhersehbaren Auswirkungen der Weltraumstrahlung. Er veranschaulicht, wie moderne kryptografische Verfahren in Kombination mit strahlungsresistenter Hardware zuverlässige und leistungsstarke Kommunikationssysteme für Weltraummissionen ermöglichen.
Autor: Tim Morin, Senior Technician, FPGA Business Unit, Microchip Solutions
https://www.microchip.com/en-us/products/fpgas-and-plds/radiation-tolerant-fpgas