




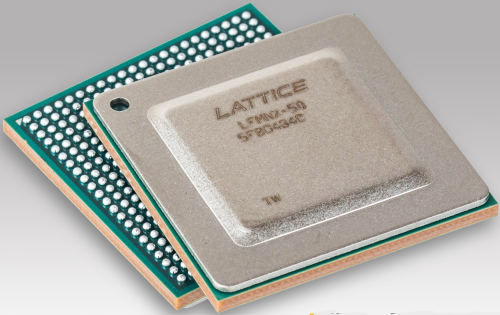
sowie in Computer-, Kommunikations-, Industrie- und Automobilsystemen. Mach-NX ist die dritte FPGA-Familie, die innerhalb eines Jahres auf der Lattice Nexus™ FPGA-Plattform entwickelt wurde.
„Es ist ein Wettlauf zwischen Cyberkriminellen, die Firmware-Schwachstellen ausnutzen wollen, und Entwicklern, die Serverplattformen mit den nötigen Sicherheitsfunktionen und der erforderlichen Leistung entwickeln, um sie zu stoppen“, sagt Patrick Moorhead, Präsident und Gründer von Moor Insights & Strategy. „Die Absicherung von Systemen erfordert Echtzeit-HRoT mit Unterstützung für stärkere Kryptografiealgorithmen wie ECC 384 und robuste neue Datensicherheitsprotokolle wie SPDM. Die Mach-FPGA-Familien von Lattice können die Implementierung dieser Technologien für Server-OEMs vereinfachen und beschleunigen, die ihre Plattformen vor Cyberangriffen und IP-Diebstahl schützen wollen.“
Esam Elashmawi, Director of Strategy and Marketing bei Lattice, erklärt: „Die Absicherung von Systemen gegen unautorisierten Firmware-Zugriff geht über die Einrichtung einer hochauflösenden Löschung (HRoT) beim Systemstart hinaus. Sie erfordert auch, dass die zum Aufbau des Systems verwendeten Komponenten während ihres Transports durch die globale Lieferkette nicht kompromittiert werden. In Kombination mit dem zusätzlichen Schutz unseres Sicherheitsdienstes SupplyGuard können Lattice Mach-NX FPGAs ein System über seinen gesamten Lebenszyklus hinweg schützen: vom Zeitpunkt des Komponententransports durch die Lieferkette über die erste Produktmontage, den Versand des Endprodukts und die Integration bis hin zum gesamten Betriebsleben des Produkts.“
Aufbauend auf den Systemsteuerungsfunktionen der Mach-Familie kombinieren Mach-NX-FPGAs eine sichere Enklave (eine fortschrittliche, hardwarebasierte 384-Bit-Verschlüsselungs-Engine mit reprogrammierbarem Bitstream-Schutz) mit einer Logikzelle (LC) und einem I/O-Block. Die sichere Enklave trägt zur Absicherung der Firmware bei, während LC und I/O-Block Systemsteuerungsfunktionen wie Energiemanagement und Lüftersteuerung ermöglichen. Mach-NX-FPGAs können Firmware-Updates drahtlos verifizieren und installieren, um die Systeme an die sich ständig weiterentwickelnden Sicherheitsrichtlinien und -protokolle anzupassen. Die parallele Verarbeitungsarchitektur und die Dual-Boot-Flash-Speicherkonfiguration des Mach-NX-FPGAs ermöglichen die nahezu verzögerungsfreien Reaktionszeiten, die für die Erkennung und Behebung von Angriffen erforderlich sind – eine Leistungsfähigkeit, die die anderer HRoT-Plattformen wie MCUs übertrifft. Mach-NX FPGAs unterstützen den Lattice Sentry™ Lösungsstack, eine robuste Kombination aus anpassbarer eingebetteter Software, Referenzdesigns, IP und Entwicklungswerkzeugen, um die Bereitstellung sicherer Systeme zu beschleunigen, die den NIST Platform Firmware Resilience Guidelines (PFR) (NIST SP-800-193) entsprechen.
Zu den wichtigsten Merkmalen der Mach-NX-Familie gehören:
– Sichere Systemsteuerung: Die Logik der Mach-NX-FPGAs (bis zu 11.000 LCs) und die hohe Anzahl an I/O-Punkten (bis zu 379) ermöglichen eine schnelle und sichere Systemsteuerung. Lattice ist seit Langem führend im Bereich programmierbarer Logik für die Systemsteuerung. Mach-FPGAs weisen eine Kompatibilitätsrate von über 80 Prozent auf aktuellen Serverplattformen auf.
– Robuste Standards und Protokollkonformität: Die 384-Bit-Hardwareverschlüsselungs-Engine der Mach-NX-FPGAs unterstützt die schnelle und einfache Implementierung modernster Kryptografie wie ECC 384 und branchenüblicher Sicherheitsprotokolle wie NIST SP-800-193 und MCTP-SPDM. Zukünftige Serverplattformen werden die Unterstützung dieser Protokolle erfordern.
– Umfassender Schutz der Lieferkette: Mach-NX-FPGAs sind durch den Lattice SupplyGuard™-Abonnementdienst für Lieferkettensicherheit abgesichert. SupplyGuard bietet OEMs und ODMs Sicherheit durch die lückenlose Nachverfolgung gesperrter Lattice-FPGAs über ihren gesamten Lebenszyklus hinweg – von der Fertigung über den Transport entlang der globalen Lieferkette, die Systemintegration und Montage bis hin zur Erstkonfiguration und dem Einsatz.
Die Lattice Propel™-Entwicklungsumgebung ist schnell anpassbar und beschleunigt so die Entwicklung kundenspezifischer, PFR-konformer HRoT-Lösungen. Das Tool nutzt eine grafische Benutzeroberfläche, mit der Entwickler PFR-Lösungen erstellen und gleichzeitig den Aufwand für die RTL-Programmierung minimieren können.
Um mehr über die oben genannten Netzwerktechnologien zu erfahren, besuchen Sie bitte:








