




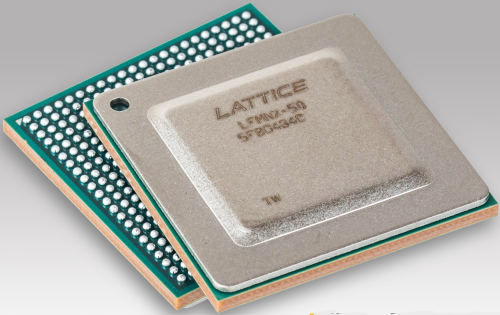
nonché nei sistemi informatici, di comunicazione, industriali e automobilistici. Mach-NX rappresenta la terza famiglia di FPGA sviluppata in un anno sulla piattaforma FPGA Lattice Nexus™.
"È iniziata una vera e propria corsa contro il tempo tra i malintenzionati che cercano di sfruttare le vulnerabilità del firmware e gli sviluppatori che progettano piattaforme server con le funzionalità di sicurezza e le prestazioni necessarie per contrastarli", afferma Patrick Moorhead, presidente e fondatore di Moor Insights & Strategy. "La protezione dei sistemi richiede HRoT in tempo reale con supporto per algoritmi crittografici più robusti come ECC 384 e nuovi protocolli di sicurezza dei dati affidabili come SPDM. Le famiglie di FPGA Mach di Lattice possono semplificare e accelerare l'implementazione di queste tecnologie per i produttori di server che desiderano proteggere le proprie piattaforme da attacchi informatici e furti di proprietà intellettuale."
Esam Elashmawi, Direttore Strategia e Marketing di Lattice, afferma: “Proteggere i sistemi dall'accesso non autorizzato al firmware va oltre la semplice implementazione di una cancellazione ad alta risoluzione (HRoT) all'avvio. Richiede anche che i componenti utilizzati per costruire il sistema non vengano compromessi durante tutto il loro percorso nella catena di fornitura globale. Se combinati con la protezione aggiuntiva offerta dal nostro servizio di sicurezza SupplyGuard, gli FPGA Lattice Mach-NX possono proteggere un sistema durante l'intero ciclo di vita: dal momento in cui i componenti iniziano a transitare nella catena di fornitura, passando per l'assemblaggio iniziale del prodotto, la spedizione finale, l'integrazione e per tutta la durata operativa del prodotto.”
Basandosi sulle capacità di controllo del sistema della famiglia Mach, le FPGA Mach-NX combinano un'enclave sicura (un motore di crittografia hardware avanzato a 384 bit che supporta la protezione del flusso di bit riprogrammabile) con una cella logica (LC) e un blocco I/O. L'enclave sicura contribuisce a proteggere il firmware, mentre la cella logica e il blocco I/O abilitano funzioni di controllo del sistema come la gestione dell'alimentazione e il controllo delle ventole. Le FPGA Mach-NX possono verificare e installare aggiornamenti del firmware via etere, mantenendo i sistemi conformi alle linee guida e ai protocolli di sicurezza in continua evoluzione. L'architettura di elaborazione parallela e la configurazione di memoria flash dual-boot delle FPGA Mach-NX offrono tempi di risposta quasi istantanei necessari per rilevare e ripristinare i sistemi dopo gli attacchi, un livello di prestazioni che supera le capacità di altre piattaforme HRoT come le MCU. Le FPGA Mach-NX supporteranno la soluzione Lattice Sentry™, una solida combinazione di software embedded personalizzabile, progetti di riferimento, IP e strumenti di sviluppo per accelerare l'implementazione di sistemi sicuri conformi alle linee guida NIST Platform Firmware Resilience Guidelines (PFR) (NIST SP-800-193).
Le caratteristiche principali della famiglia Mach-NX includono:
- Controllo sicuro del sistema: la logica dei FPGA Mach-NX (fino a 11.000 LC) e l'elevato numero di punti I/O (fino a 379) consentono un controllo del sistema rapido e sicuro. Lattice è leader di lunga data nella logica programmabile per il controllo di sistema. I FPGA Mach hanno un tasso di successo superiore all'80% sulle attuali piattaforme server.
- Conformità robusta a standard e protocolli: il motore di crittografia hardware a 384 bit dei FPGA Mach-NX supporta l'implementazione rapida e semplice di crittografia all'avanguardia come ECC 384 e protocolli di sicurezza standard del settore come NIST SP-800-193 e MCTP-SPDM. Le future piattaforme server richiederanno il supporto per questi protocolli.
- Protezione end-to-end della catena di fornitura: i FPGA Mach-NX sono supportati dal servizio di abbonamento per la sicurezza della catena di fornitura Lattice SupplyGuard™. SupplyGuard offre a OEM e ODM la tranquillità di tracciare le FPGA Lattice bloccate durante l'intero ciclo di vita, dal punto di produzione, passando per il trasporto lungo la catena di fornitura globale, l'integrazione e l'assemblaggio del sistema, la configurazione iniziale e l'implementazione.
L'ambiente di progettazione Lattice Propel™ è rapidamente personalizzabile, accelerando la progettazione di una soluzione HRoT personalizzata e conforme a PFR. Lo strumento utilizza un ambiente di sviluppo basato su un'interfaccia utente grafica che consente agli sviluppatori di creare soluzioni PFR riducendo al minimo la necessità di scrivere codice RTL.
Per saperne di più sulle tecnologie di rete menzionate sopra, visita:








