



„Der Anwendungsbereich von MERLIC geht heute weit über die reine Entwicklung von Bildverarbeitungsanwendungen hinaus. Wir haben MERLIC kontinuierlich zu einem Framework weiterentwickelt, das Anwendern auch die Integration und Verwaltung ihrer Anwendungen ermöglicht. Mit MERLIC 26.10 tragen wir insbesondere der wachsenden Bedeutung von Cybersicherheit in vernetzten Produktionsumgebungen Rechnung“, erklärt Ulf Schulmeyer, Produktmanager für MERLIC bei MVTec.
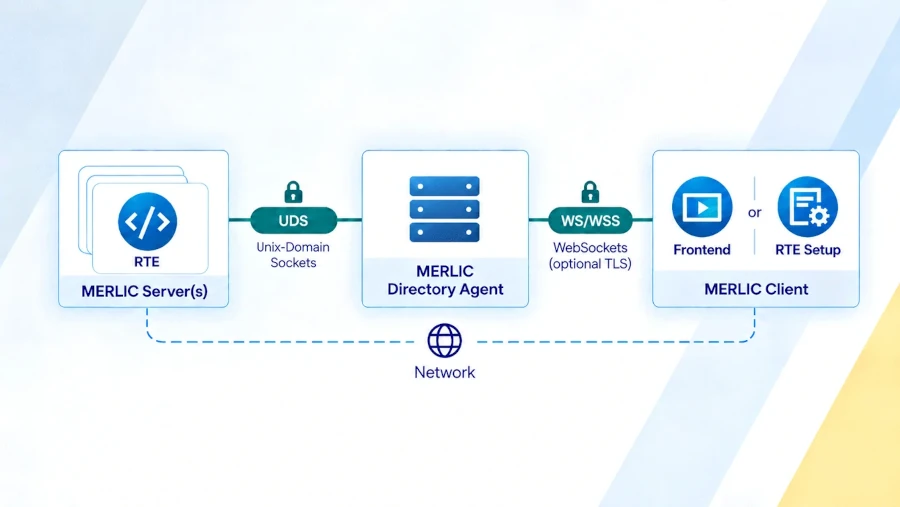
Die wichtigste Neuerung von MERLIC 26.10 ist die grundlegend überarbeitete Kommunikationsarchitektur. Sie ermöglicht die verschlüsselte Kommunikation zwischen MERLIC-Komponenten und vereinfacht gleichzeitig die Netzwerkkonfiguration. Remote-Verbindungen sind standardmäßig deaktiviert und müssen explizit aktiviert werden. Damit verfolgt MERLIC einen „Security-by-Default“-Ansatz. MVTec stellt erstmals auch Software-Stücklisten (SBOMs) im standardisierten SPDX-Format bereit. Diese bieten Transparenz hinsichtlich der verwendeten Softwarekomponenten und unterstützen Anwender bei Sicherheitsanalysen und Compliance-Prüfungen. Die
neue Kommunikationsarchitektur
erfordert in Produktionsumgebungen häufig die Kommunikation über Systemgrenzen hinweg. MERLIC 26.10 führt daher eine überarbeitete Kommunikationsarchitektur ein, die die Kommunikation zwischen MERLIC-Komponenten sicherer und einfacher zu verwalten macht. Das standardmäßig sichere Modell erlaubt zunächst nur lokale Verbindungen. Fernzugriff muss explizit aktiviert werden und kann mittels Transport Layer Security (TLS) gesichert werden.
Für Fernverbindungen verwendet MERLIC nun WebSockets. Mehrere MERLIC-Dienste und -Instanzen können denselben Port über separate WebSocket-Endpunkte gemeinsam nutzen. Dadurch wird die Anzahl der benötigten Ports reduziert und die Firewall-Konfiguration vereinfacht. Auch die Verbindung zu einer bestimmten MERLIC-Instanz auf einem System wird so erleichtert.
Für die lokale Kommunikation verwendet MERLIC Unix Domain Sockets (UDS). Dies eliminiert den Netzwerk-Stack-Overhead und die Portverwaltung, während der Zugriff über die Dateiberechtigungen des Betriebssystems gesteuert wird.
Die überarbeitete Architektur bildet zudem die technische Grundlage für die zukünftige Integration von MERLIC-Anwendungen in webbasierte Umgebungen.
Neuer Verbindungsdialog:
Produktionssysteme können mehrere MERLIC-Instanzen für verschiedene Bildverarbeitungsanwendungen ausführen. MERLIC 26.10 führt einen überarbeiteten Verbindungsdialog in MERLIC Frontend und MERLIC RTE Setup ein, der die Verbindung zu diesen Systemen vereinfacht. Neben der Auswahl eines Hosts können Benutzer nun die gewünschte MERLIC-Instanz auswählen. Bereits verbundene Hosts stehen automatisch zur Auswahl, während grafische Indikatoren die Systemverfügbarkeit und das für die Verbindung erforderliche Sicherheitsniveau anzeigen. Dies sorgt für eine bessere Übersicht und hilft, Konfigurationsfehler zu vermeiden, insbesondere auf Systemen mit mehreren MERLIC-Instanzen.
Verbesserte Gruppierung:
Beim Erstellen einer MERLIC-Anwendung können Tools gruppiert werden, um komplexere Toolflows zu strukturieren. MERLIC 26.10 vereinfacht die Überprüfung, Konfiguration und Wiederverwendung gruppierter Tools innerhalb einer MVApp. Gruppen können nun in einem eigenen Toolflow-Tab geöffnet werden, wo Benutzer die enthaltenen Tools anzeigen, einzelne Tools auswählen und deren Parametereinstellungen direkt überprüfen oder anpassen können. Die Gruppenoberfläche ist ebenfalls konfigurierbar. Parameter und Ergebnisse gruppierter Tools können nun zur Gruppenoberfläche hinzugefügt werden. Dies ermöglicht die Konfiguration und Verbindung mit Widgets im Frontend Designer, ohne die Werkzeuggruppen aufzulösen.
Dadurch können Benutzer gruppierte Konfigurationen ändern und Frontend-Designs anpassen, während bestehende Werkzeuggruppen erhalten bleiben. Dies reduziert unnötige Umstrukturierungen während der MVApp-Entwicklung.
Software-Stücklisten (SBOMs) für MERLIC:
Software-Stücklisten schaffen Transparenz über die in einem Softwareprodukt enthaltenen Komponenten und erleichtern automatisierte Sicherheits- und Compliance-Prozesse. MERLIC 26.10 bietet nun SBOMs für die meisten seiner Komponenten im standardisierten SPDX-Format.
Maschinenlesbare SBOMs liefern Informationen wie Herkunft, Abhängigkeiten, Versionen und Lizenzen. SBOMs können auch mit Datenbanken bekannter Schwachstellen abgeglichen werden, die als Common Vulnerabilities and Exposures (CVEs) dokumentiert sind. Dies trägt zur Integration von MERLIC in bestehende Workflows für Software-Sicherheit und Schwachstellenmanagement bei.
Weitere Verbesserungen der Benutzerfreundlichkeit:
MERLIC 26.10 vereinfacht zwei häufige Aufgaben bei der Anwendungseinrichtung und -entwicklung: die Verwaltung von MVApps zur Prozessintegration und die Überprüfung relevanter Bereiche.
In den meisten Anwendungsfällen können MVApps nun direkt in die Rezeptverwaltung importiert und als virtuelle Rezepte im MERLIC-RTE-Modus verwendet werden. Dadurch entfällt die Notwendigkeit, separate MERLIC-Rezepte zu erstellen, wenn keine zusätzlichen Parametrisierungen oder spezifische Erfassungssequenzen erforderlich sind. Dies vereinfacht Einrichtung und Wartung. MERLIC-Rezepte stehen weiterhin für Anwendungsfälle zur Verfügung, die mehrere vordefinierte MVApp-Parametrisierungen oder eine spezifische Erfassungssequenz erfordern.
Die Visualisierung von Bereichen von Interesse (ROI) wurde in MERLIC Creator und MERLIC Frontend ebenfalls verbessert. Bei Auswahl eines ROI werden relevante Metriken wie Breite, Höhe, Position, Winkel oder Radius je nach ROI-Typ direkt angezeigt. Dadurch sind wichtige ROI-Informationen während der Anwendungsentwicklung und -prüfung sofort sichtbar.
MVTec wird MERLIC 26.10 mit Verbesserungen in den Bereichen Cybersicherheit und Integration auf den Markt bringen
Die MVTec Software GmbH (www.mvtec.com), ein international führender Hersteller von Bildverarbeitungssoftware, hat die Veröffentlichung von MERLIC 26.10 am 15. Oktober 2026 angekündigt. MERLIC ermöglicht es Anwendern, Bildverarbeitungsanwendungen ohne Programmierung zu erstellen und einzusetzen.


